
Compliance über alle Einheiten hinweg an einem zentralen Ort verwalten
Schluss mit separaten Tabellen für jede Tochtergesellschaft der Gruppe. Secfix bündelt die Compliance aller Einheiten in einem Account, mit gemeinsamen Kontrollen, die nur einmal zugeordnet werden müssen.
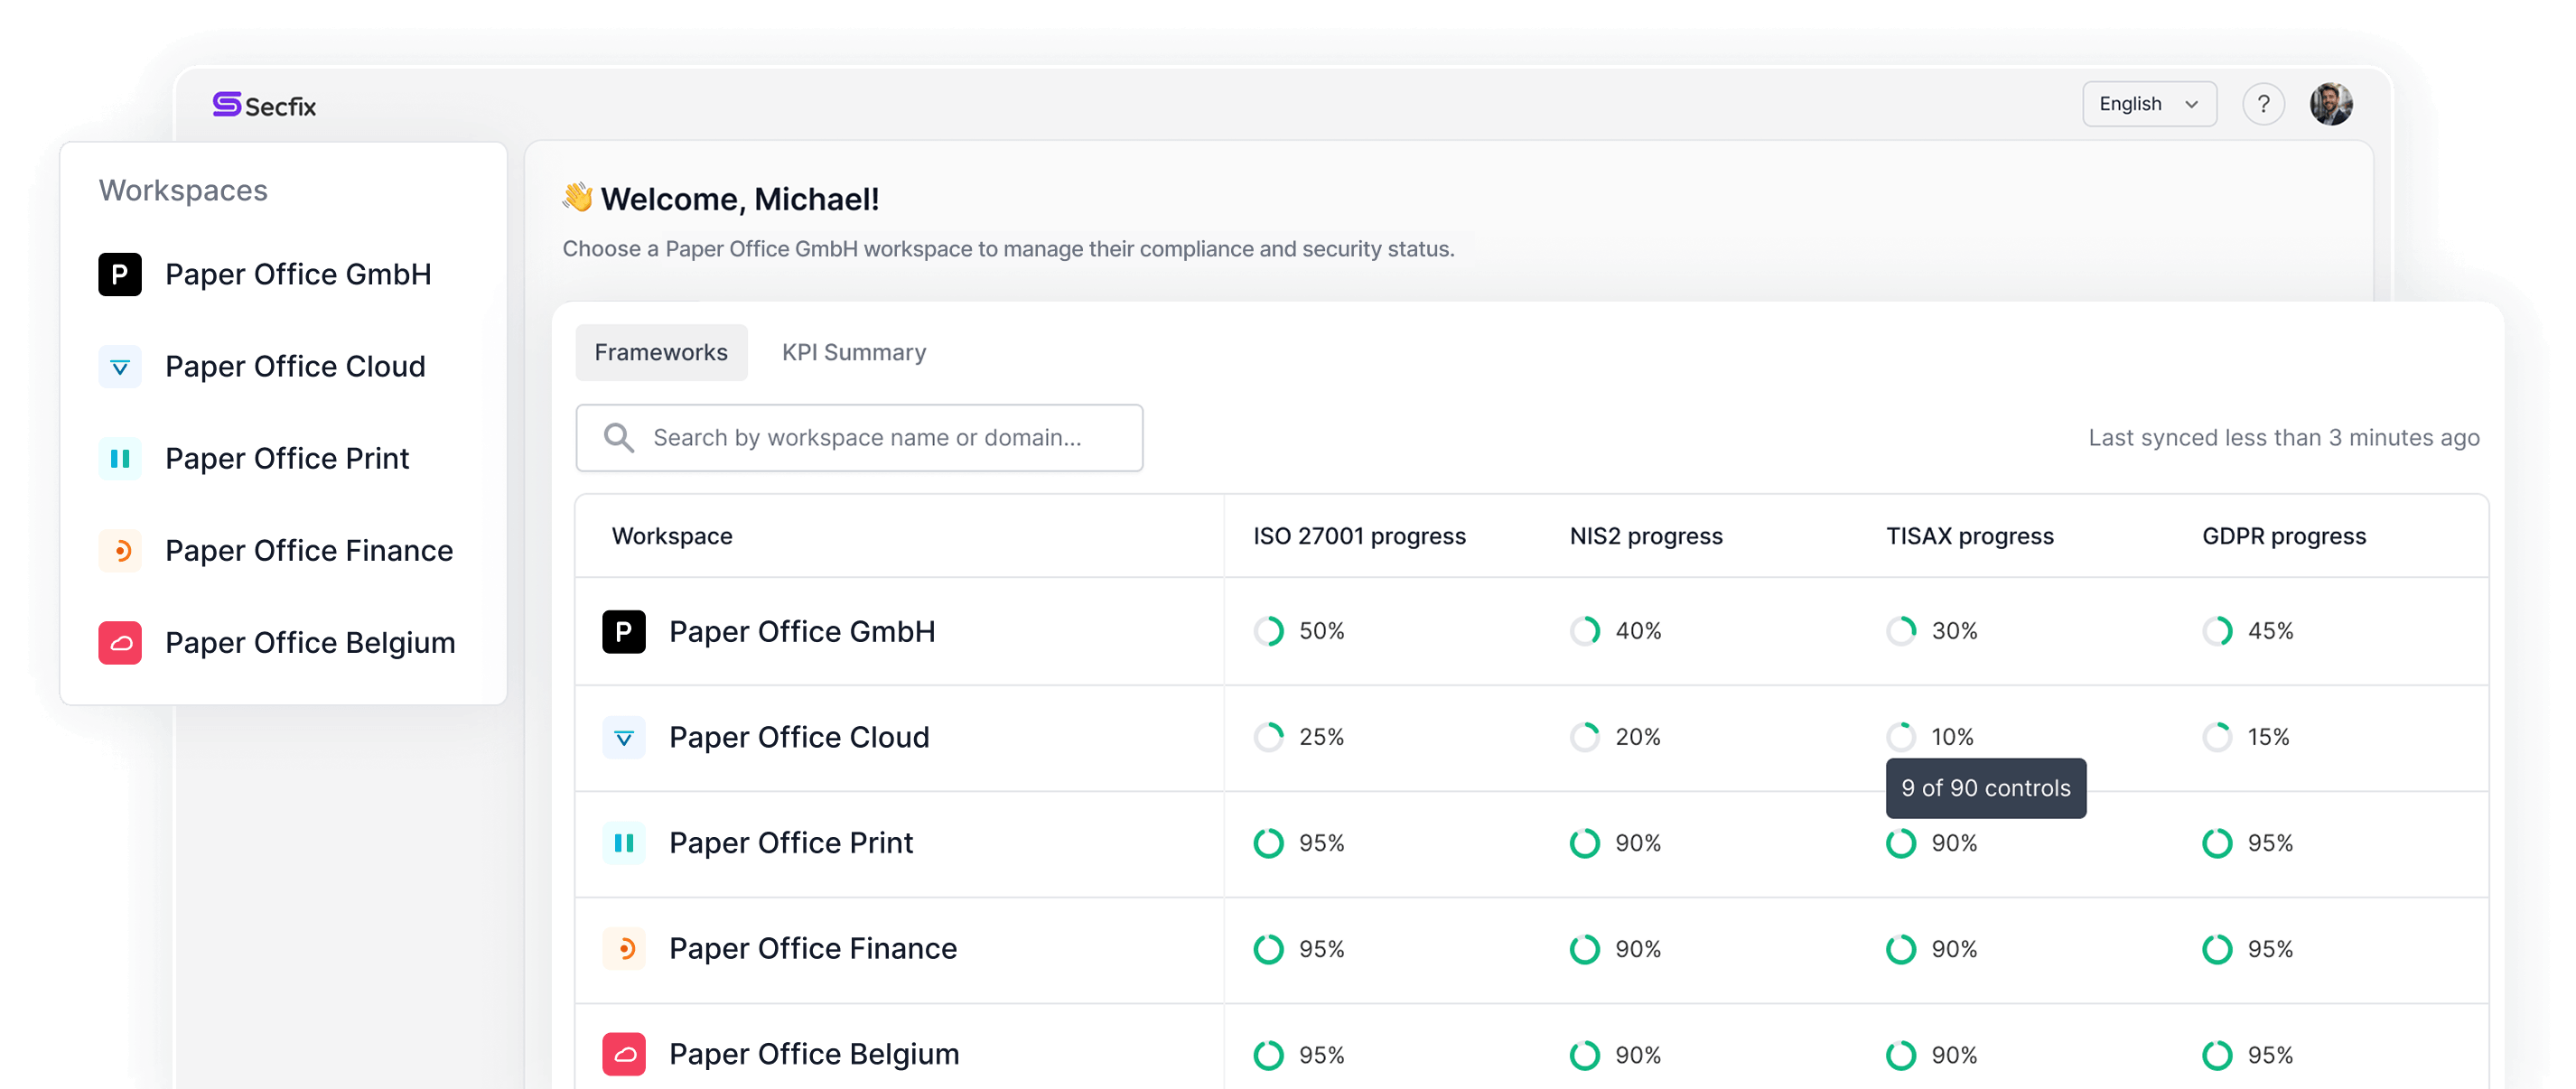



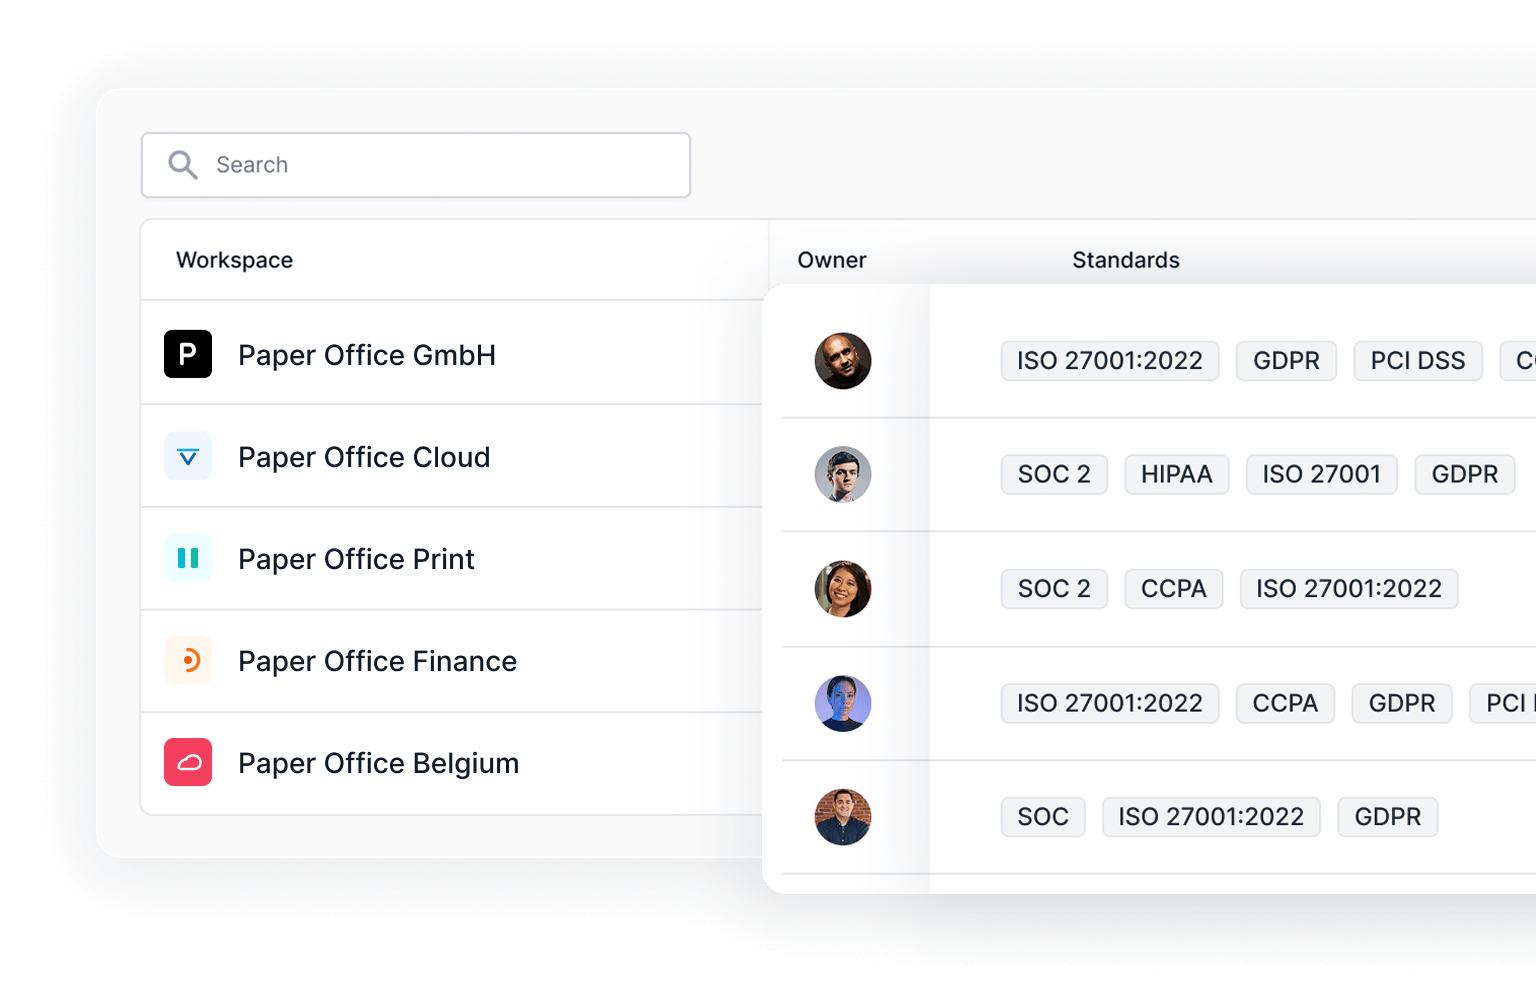
Getrennte Compliance je Tochtergesellschaft in einem Workspace
Betreiben Sie eigenständige Sicherheits-Compliance-Programme für jedes Produkt, jede Tochtergesellschaft oder Geschäftseinheit, ohne separate Systeme einrichten zu müssen.
Mit den Enterprise-Workspaces von Secfix legen Sie Frameworks, Kontrollen, Monitoring und Nachweise je Workspace fest, während gemeinsame Mitarbeitende, Lieferanten und Assets zentral verwaltet bleiben. Die Governance bleibt über die gesamte Organisation hinweg konsistent.

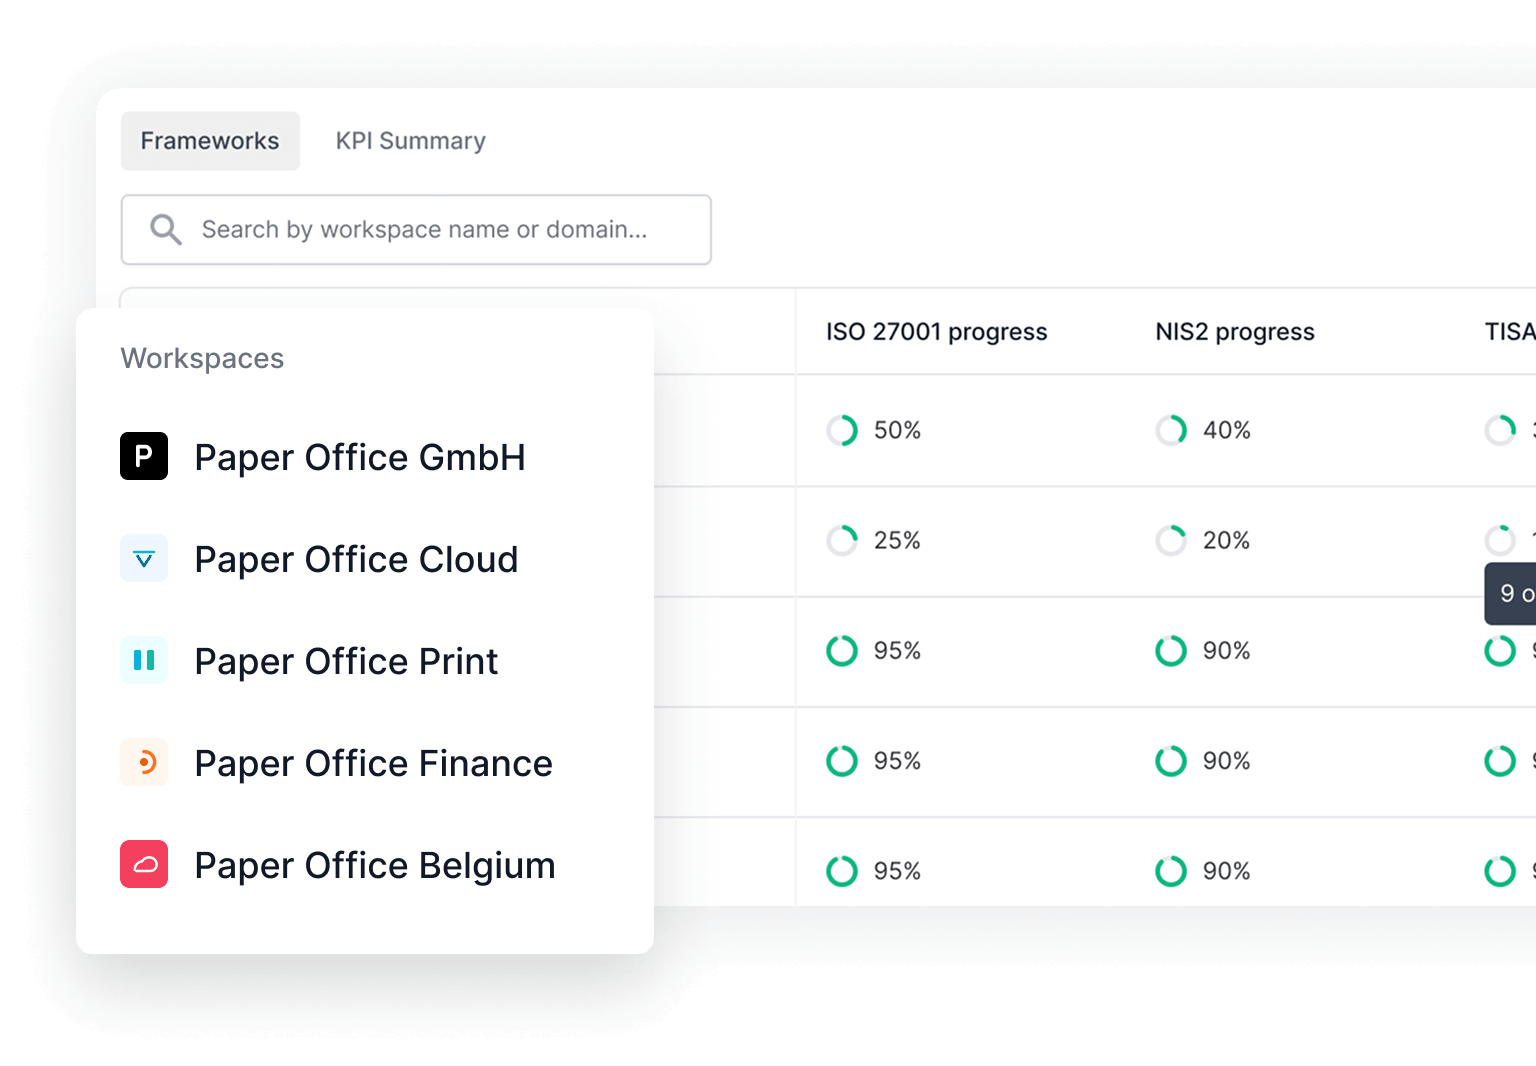
Nachweise einmal hinzufügen, überall wiederverwenden
Wenn Kontrollen und Nachweise nicht zwischen Umgebungen übertragbar sind, bauen Teams dieselben Komponenten für jedes Produkt, jede Region oder jedes Audit erneut auf. Das bedeutet doppelte Richtlinien, doppelte Lieferantendatensätze, doppelte Arbeit.
Mit Secfix fügen Sie eine Kontrolle oder einen Nachweis einmal hinzu und verknüpfen sie anschließend über Workspaces hinweg. Kein erneutes Hochladen, kein erneuter Aufbau erforderlich.
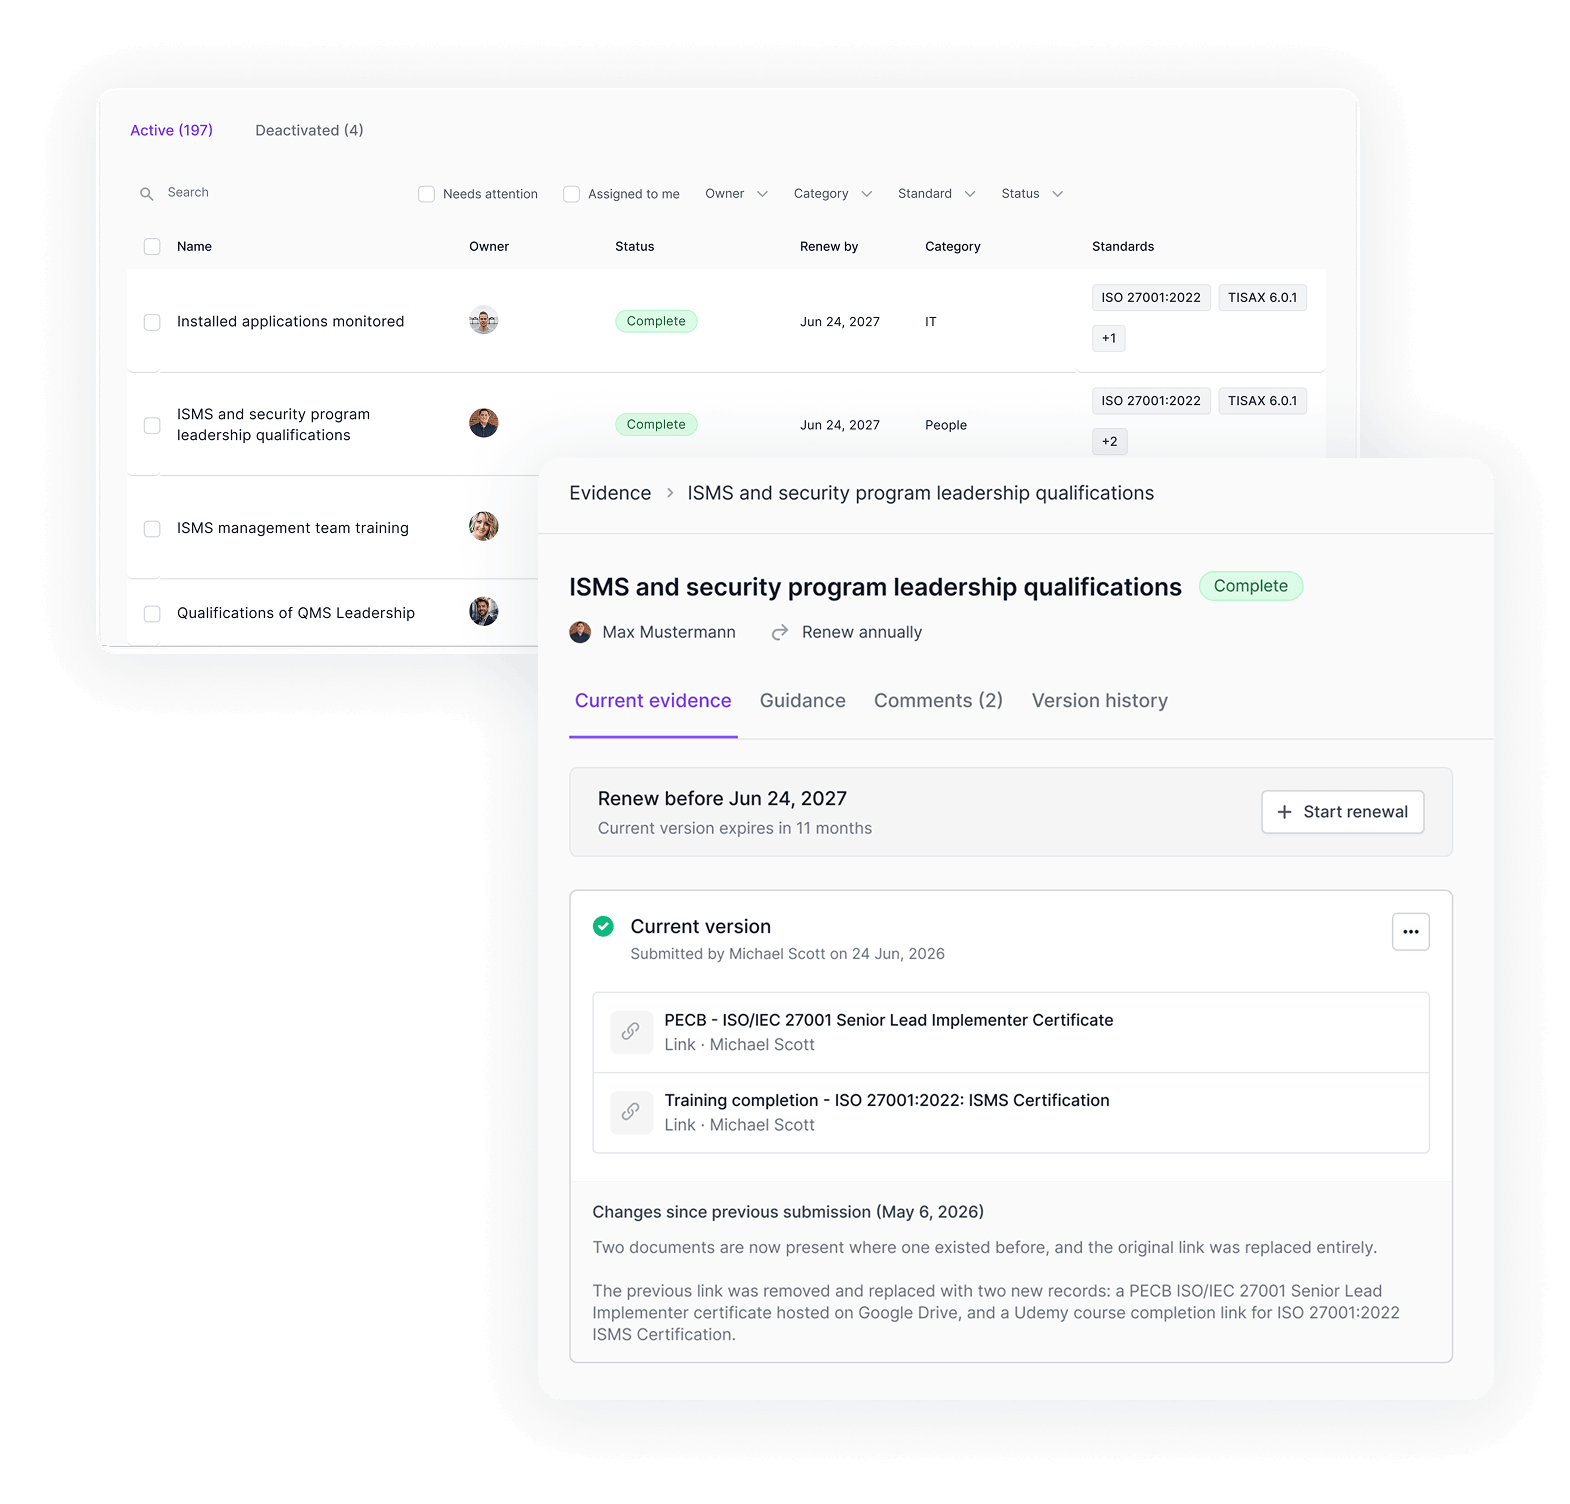
Auditbereitschaft über alle Tochtergesellschaften hinweg verfolgen
Betreiben Sie mehrere Sicherheits-Compliance-Programme, ohne gemeinsame Abläufe zu fragmentieren. Ein einziges Dashboard zeigt Group CISOs und der Geschäftsführungsebene die Auditbereitschaft und Kontrollleistung aller Tochtergesellschaften auf einen Blick, während Systemereignisse, Testergebnisse und Warnmeldungen auf Workspace-Ebene filterbar bleiben. Die Nachvollziehbarkeit für Audits bleibt von oben bis unten klar erkennbar.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Kann ich mehrere Unternehmen oder Tochtergesellschaften in einem Secfix-Konto verwalten?
Ja. Secfix bietet Ihnen einen Account mit einem separaten Workspace für jede juristische Einheit, Tochtergesellschaft, Standort oder Geschäftseinheit. Sie können innerhalb einer einzelnen Einheit arbeiten oder zu einer konsolidierten Ansicht über die gesamte Gruppe wechseln. Jede Einheit behält ihren eigenen Geltungsbereich, ihre Kontrollen, Nachweise und Audit-Historie.
Wie geht Secfix mit einem Konzern mit mehreren Tochtergesellschaften um?
Secfix führt jede Tochtergesellschaft als eigenen Workspace innerhalb eines gemeinsamen Gruppenaccounts. Konzernweit geltende Kontrollen werden einmal zugeordnet und wiederverwendet, während einheitsspezifische Kontrollen getrennt bleiben. Group Leads erhalten eine konsolidierte Übersicht über den Status aller Einheiten, und jedes lokale Team verwaltet seinen eigenen Workspace.
Können wir Kontrollen konzernweit teilen, statt sie für jede Gesellschaft neu aufzubauen?
Ja. Die meisten Konzernunternehmen teilen sich den Großteil ihrer Kontrollen, etwa Nachweise, Onboarding und Geräterichtlinien. In Secfix ordnen Sie eine gemeinsame Kontrolle einmal zu und wenden sie auf jede Einheit an, die sie benötigt, und ergänzen anschließend einheitsspezifische Kontrollen. Das erspart den doppelten Aufwand, jede Tochtergesellschaft von Grund auf neu einzurichten.
Können verschiedene Teams unterschiedliche Einheiten verwalten?
Ja. Rollenbasierte Zugriffsrechte geben jeder Person die passende Zugriffsebene für die jeweiligen Einheiten. Eine Group Security Lead kann alle Workspaces einsehen, während eine lokale IT-Managerin bzw. ein lokaler IT-Manager nur den eigenen sieht. Admins, Editor:innen und Mitwirkende auf Aufgabenebene halten die Arbeit jeder Einheit getrennt und kontrolliert.
Welche Frameworks können wir über mehrere Unternehmen hinweg einsetzen?
Sie können ISO 27001, SOC 2, TISAX, NIS 2, DSGVO, DORA, ISO 42001 und weitere Standards für Ihre Einheiten im selben Account betreiben. Verschiedene Tochtergesellschaften können gleichzeitig unterschiedliche Frameworks verfolgen, und Secfix ordnet gemeinsame Kontrollen frameworkübergreifend zu, sodass sich überschneidende Anforderungen nur einmal abgedeckt werden müssen.
Gilt das nur für große Unternehmen?
Nein. Jedes Unternehmen mit mehr als einer juristischen Einheit profitiert davon, einschließlich Mid-Market-Gruppen und kleineren Unternehmen mit Holdingstruktur, mehreren Tochtergesellschaften oder mehreren Standorten. Secfix wurde für KMU und Mid-Market-Unternehmen in ganz Europa entwickelt, nicht nur für Großunternehmen.
Verwalten Sie Ihre gesamte Gruppe
Erfahren Sie, wie Secfix die Compliance für jede Tochtergesellschaft, jeden Standort und jede Geschäftseinheit aus einem einzigen Account heraus steuert.