
Third-Party Risk Management, das sich selbst verwaltet
Secfix erkennt Ihre Anbieter automatisch, bewertet deren Risiko und sorgt dafür, dass jede Überprüfung fristgerecht erfolgt. So ist Ihr Anbieterverzeichnis jederzeit bereit für das Audit.




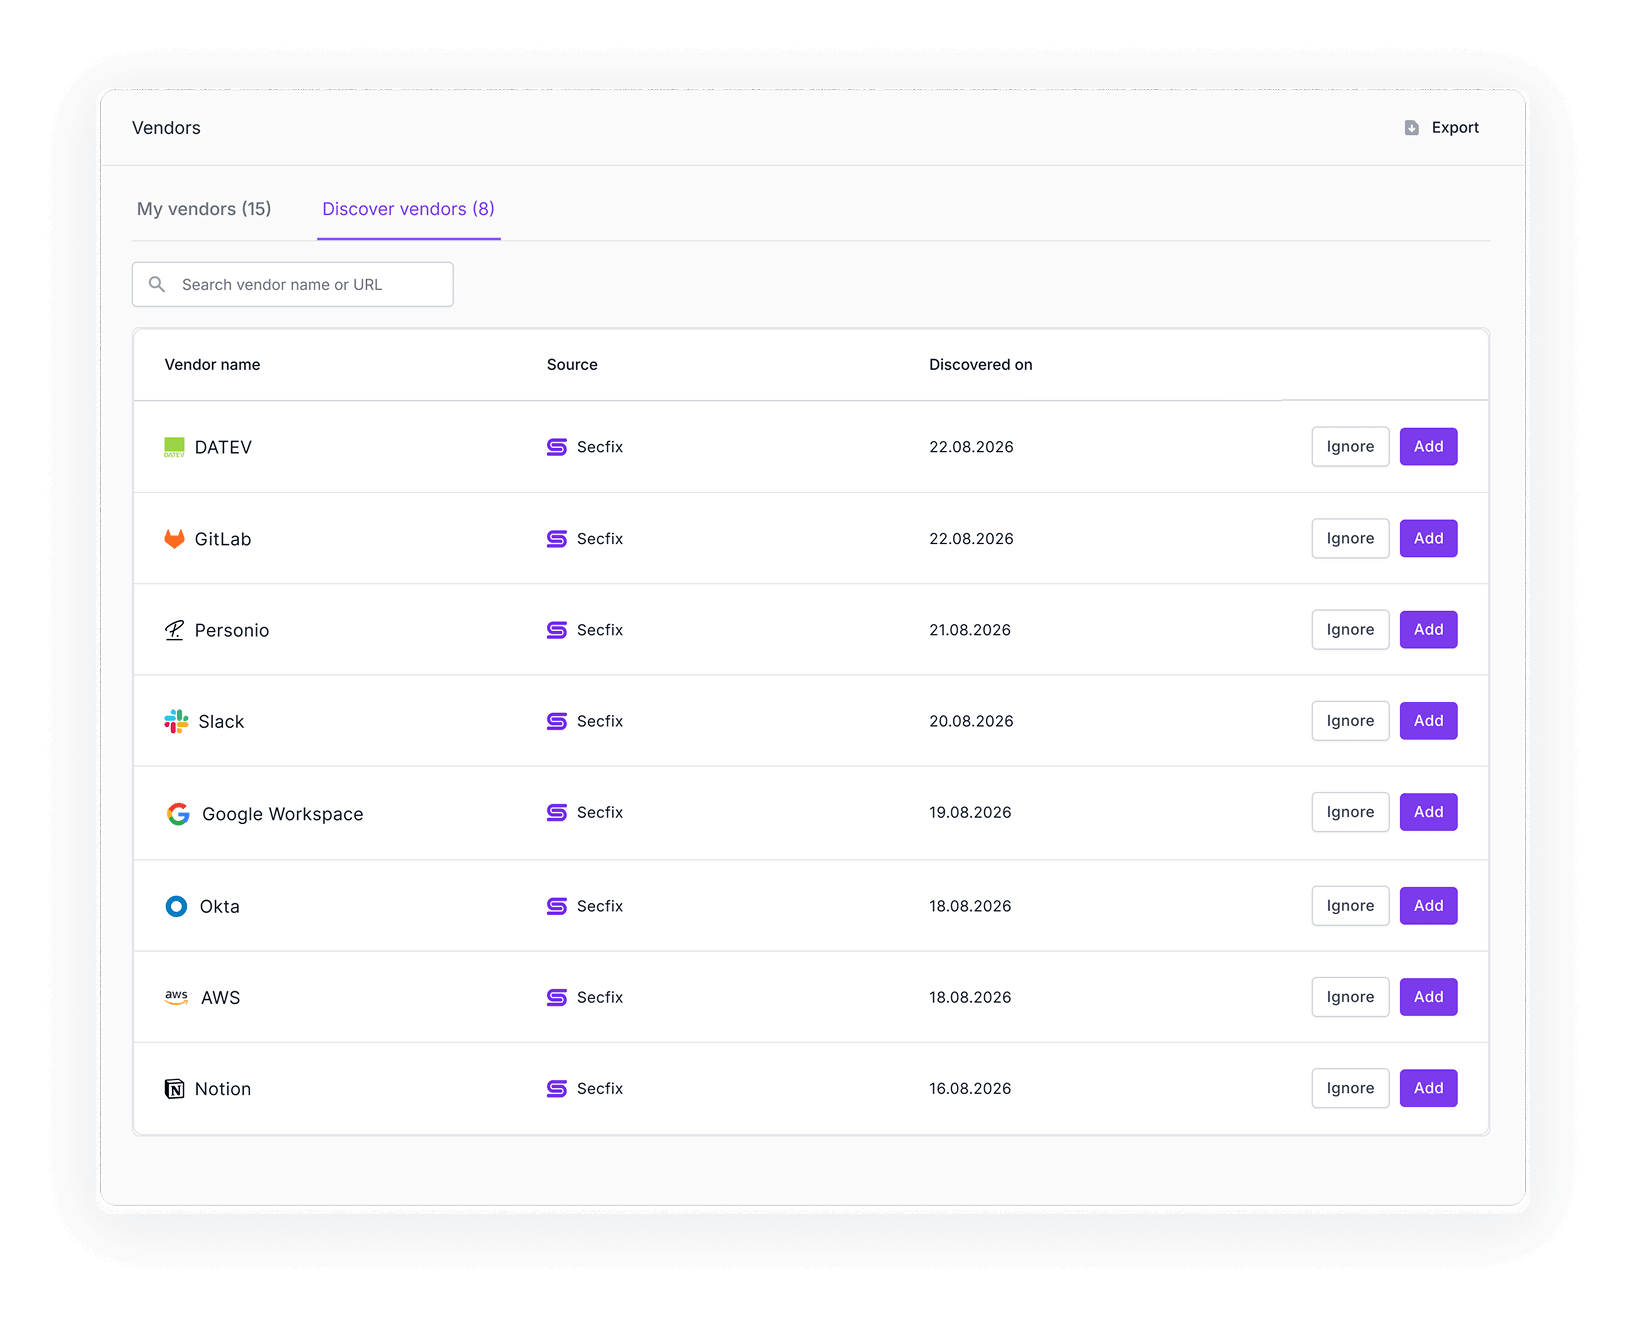
Ihr Anbieterverzeichnis aktualisiert sich automatisch
Die meisten Anbieterverzeichnisse beginnen als Tabelle und sind oft schon bei ihrer Fertigstellung nicht mehr aktuell. Secfix erkennt Anbieter über Single Sign-on und mehr als 100 Integrationen. So wird jedes Tool, bei dem sich Ihr Team anmeldet, automatisch in Ihr Anbieterverzeichnis aufgenommen.
Sie können Anbieter weiterhin auch manuell hinzufügen, vom Offline-Dienstleister bis zur Kanzlei. Das Ergebnis ist ein zentrales, stets aktuelles Verzeichnis aller Drittanbieter, die mit Ihren Daten in Berührung kommen, ganz ohne laufende manuelle Pflege.

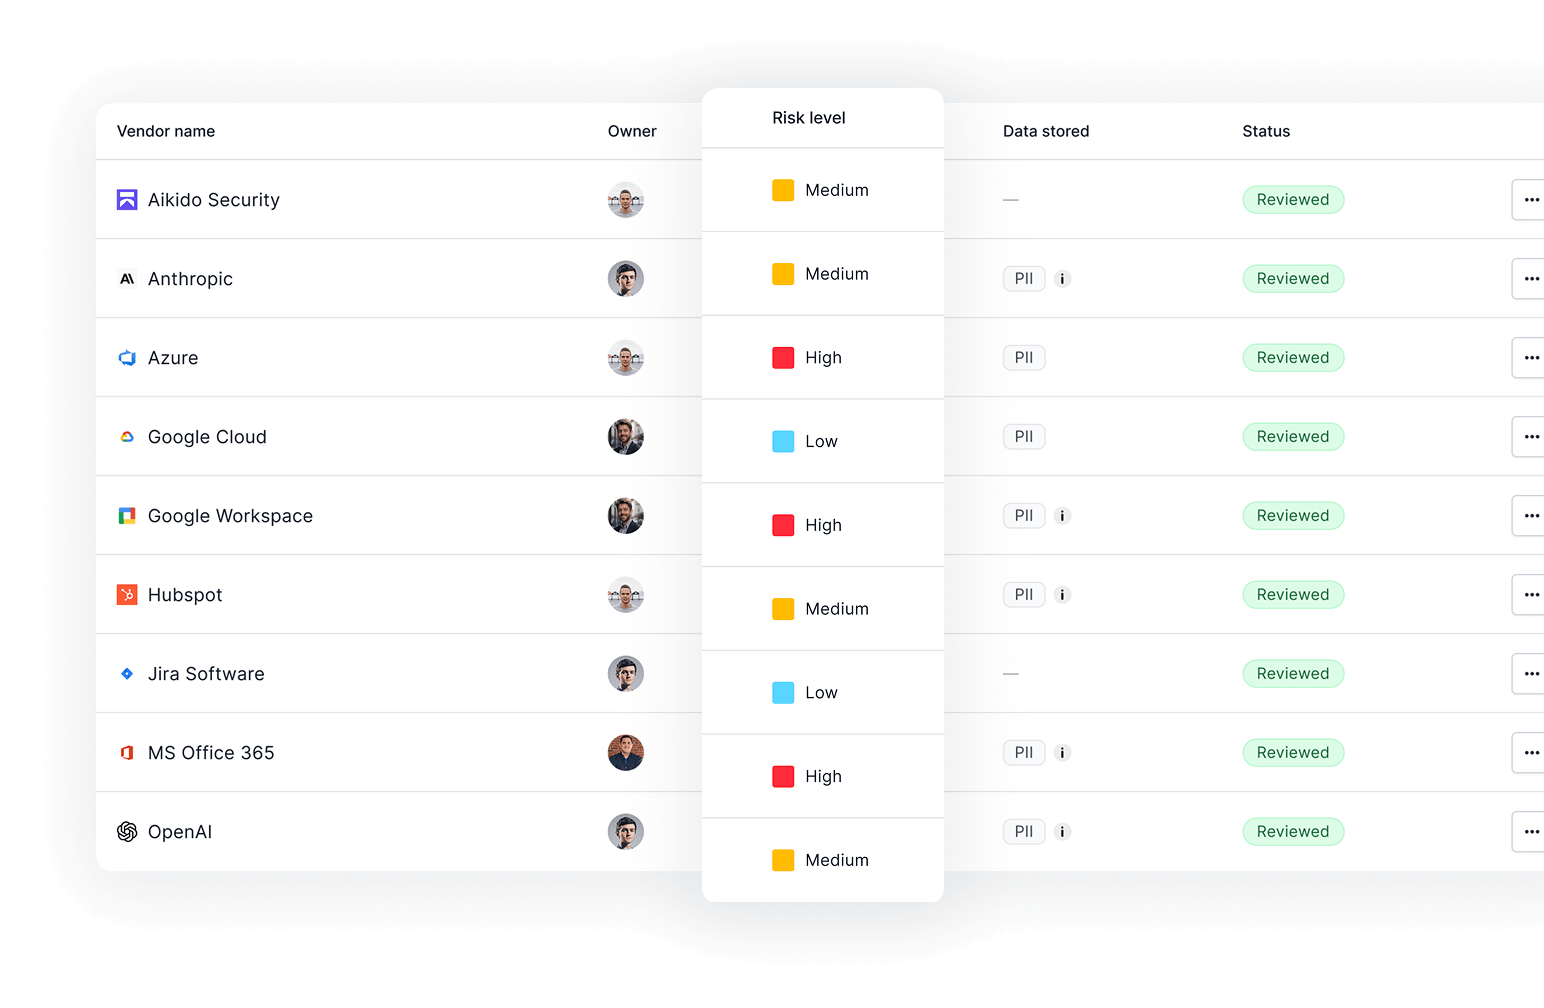
Jeden Drittanbieter nach Risiko bewerten und fristgerecht überprüfen
Basierend auf dem Scope Ihres Unternehmens ergänzt Secfix die Angaben zu jedem Drittanbieter automatisch und stuft das Risiko je nach Nutzung als hoch, mittel oder niedrig ein.
Anbieter, die mit sensiblen Daten in Berührung kommen, werden entsprechend eingestuft. So sind die Risikobewertungen auch gegenüber Auditoren nachvollziehbar. Anschließend erinnert Secfix Sie kontinuierlich daran, jeden Anbieter regelmäßig zu überprüfen. So bleibt zwischen Audits keine Überprüfung aus.
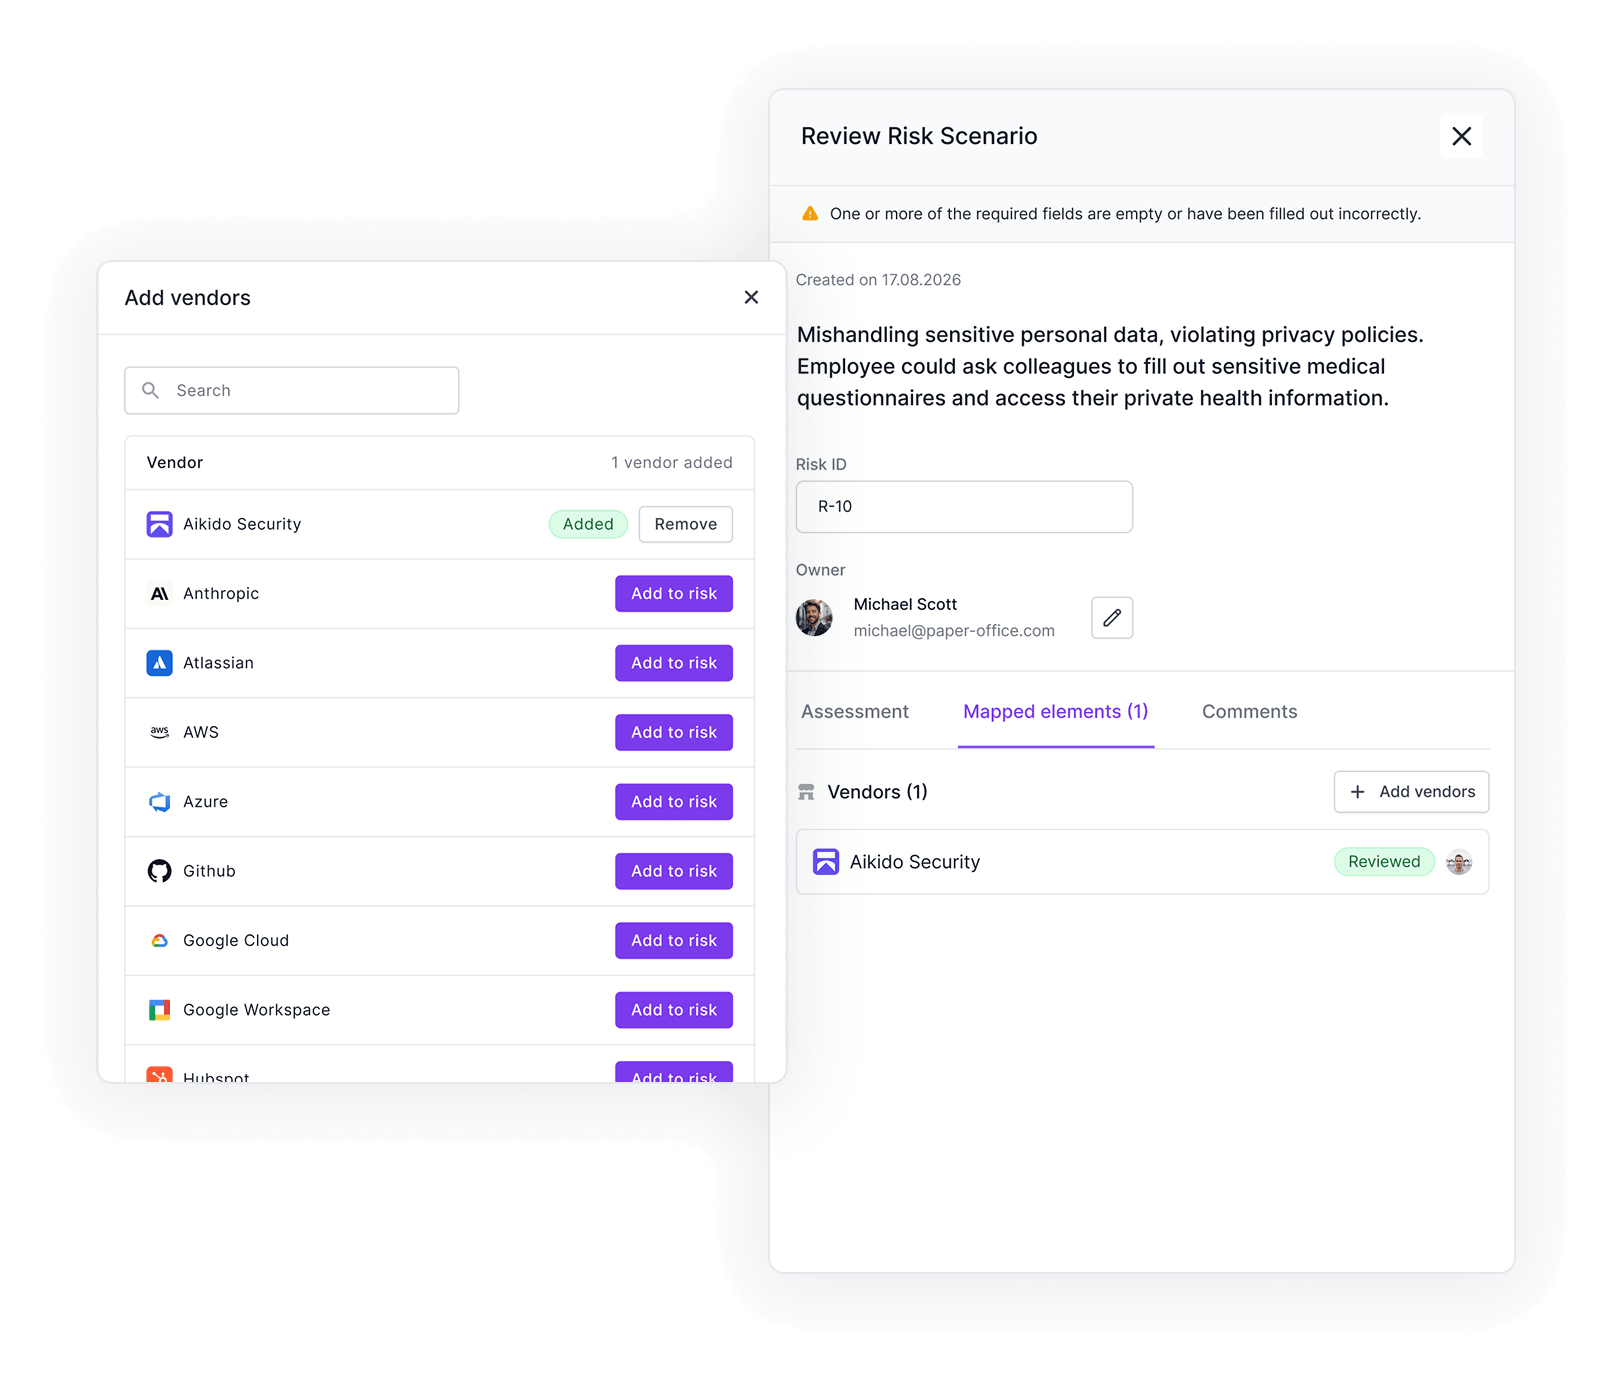
Drittanbieterrisiken über alle Frameworks hinweg zentral im Blick behalten
Jeder Anbieter wird mit Ihrem Risikoregister und den betroffenen Kontrollen verknüpft. So sind Anbieterrisiken Teil Ihres gesamten Compliance-Managements und keine separate Liste, die unabhängig davon gepflegt werden muss.
Bewerten Sie einen Anbieter einmal, lässt sich diese Arbeit für alle eingesetzten Frameworks nutzen, ob ISO 27001, SOC 2, TISAX, GDPR, NIS 2 oder DORA. Fügen Sie einen neuen Standard hinzu, wird Ihr bestehendes Anbieterverzeichnis direkt übernommen. Niemand muss es von Grund auf neu erstellen.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

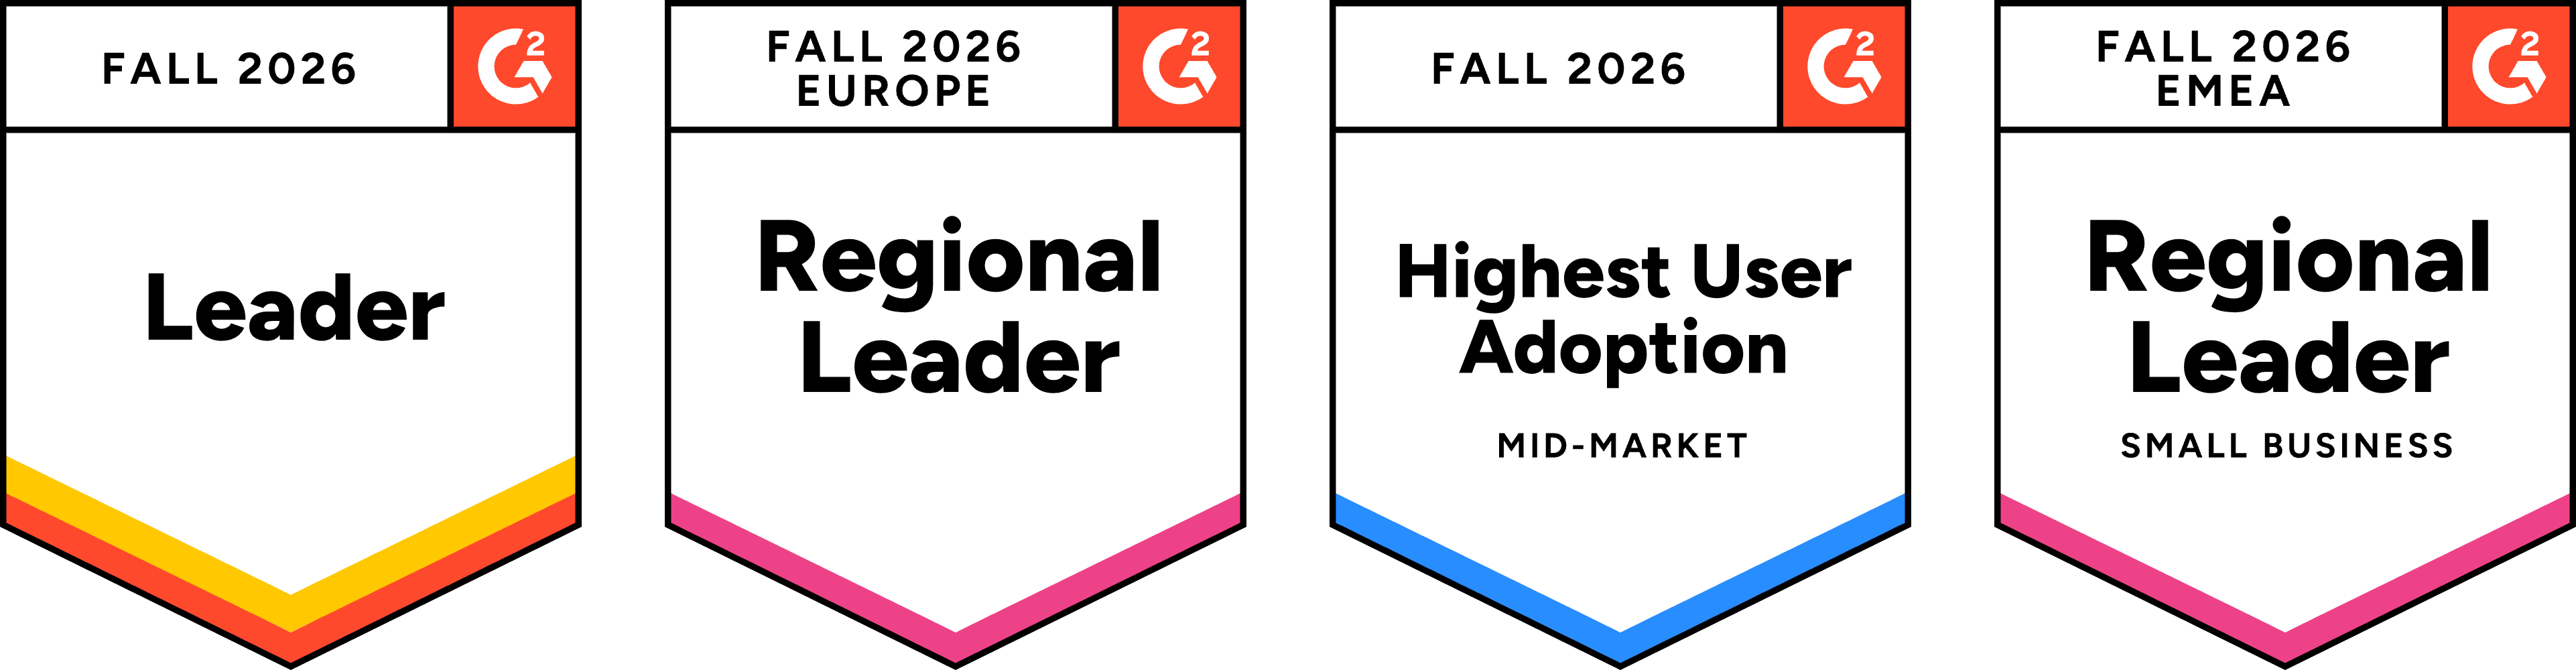
Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was ist Third-Party Risk Management?
Third-Party Risk Management umfasst die Identifizierung aller Drittanbieter, die Ihre Daten verarbeiten, die Bewertung der damit verbundenen Risiken und die regelmäßige Überprüfung dieser Anbieter. Standards wie ISO 27001, SOC 2 und TISAX verlangen sowohl diese Überprüfungen als auch entsprechende Nachweise über deren Durchführung. Secfix ersetzt Tabellen durch ein stets aktuelles Anbieterverzeichnis, das Drittanbieter automatisch erkennt, nach Risiko bewertet und alle Überprüfungen zentral dokumentiert.
Wie erkennt Secfix Drittanbieter-Tools automatisch?
Secfix erkennt Drittanbieter-Tools über Single Sign-on und mehr als 100 Integrationen. So wird jedes Tool, bei dem sich Ihr Team anmeldet, automatisch und ohne manuelle Eingabe in Ihr Verzeichnis aufgenommen. Sie können Anbieter auch jederzeit manuell hinzufügen, zum Beispiel einen Offline-Dienstleister oder eine Kanzlei. So bleibt Ihr Verzeichnis stets aktuell, statt zwischen Audits zu veralten.
Welche Drittanbieter-Tools muss ich in mein Anbieterverzeichnis aufnehmen?
Grundsätzlich gehört jeder Drittanbieter in Ihr Verzeichnis, der Zugriff auf Unternehmens- oder Kundendaten hat. Dazu zählen SaaS-Tools, Cloud-Anbieter und Zahlungsdienstleister ebenso wie externe Dienstleister, etwa Ihr Datenschutzbeauftragter, Ihre Kanzlei oder Ihr Notar. Secfix unterstützt Sie dabei, jeden Drittanbieter richtig einzustufen, damit nichts fehlt, was Ihr Auditor erwartet.
Wie bewertet Secfix Drittanbieterrisiken?
Jeder Anbieter wird anhand der Daten, auf die er zugreifen kann, und deren Sensibilität als hohes, mittleres oder niedriges Risiko eingestuft. Anbieter, die personenbezogene Daten verarbeiten, werden entsprechend gekennzeichnet. So ist auch eine niedrige Risikoeinstufung im Audit nachvollziehbar. Jede Bewertung wird zusammen mit ihrer Begründung dokumentiert, sodass Auditoren die Einstufung direkt überprüfen können.
Welche Nachweise benötige ich für Drittanbieter mit hohem Risiko?
Bei Drittanbieter-Tools mit hohem Risiko erwarten Auditoren konkrete Nachweise und nicht nur einen Link zu einer Trust Page. In Secfix können Sie das ISO 27001- oder SOC 2-Zertifikat des Anbieters hochladen oder einen Sicherheitsfragebogen versenden und die Antworten dokumentieren. Wenn Sie diese Nachweise zentral hinterlegen, können Sie belegen, dass Ihre jährliche Anbieterüberprüfung die Anforderungen von ISO 27001 erfüllt.
Wie oft muss ich meine Drittanbieter überprüfen?
Die meisten Frameworks sehen mindestens einmal jährlich eine Anbieterüberprüfung vor, bei Anbietern mit hohem Risiko auch häufiger. Secfix setzt den Überprüfungsstatus in einem festgelegten Rhythmus zurück und erinnert Sie rechtzeitig an anstehende Überprüfungen. So bleibt keine Überprüfung aus. Ihr Auditor sieht den vollständigen Verlauf der Überprüfungen über das gesamte Jahr hinweg und nicht nur eine Liste, die kurz vor dem Audit aktualisiert wurde.
Welche Frameworks unterstützt das Third-Party Risk Management von Secfix?
Ein zentrales Anbieterverzeichnis unterstützt ISO 27001, SOC 2, TISAX, GDPR, NIS 2 und DORA. Bewerten Sie einen Anbieter einmal, werden die entsprechenden Nachweise den relevanten Lieferanten- und Drittanbieter-Kontrollen aller Frameworks zugeordnet, nach denen Sie zertifiziert sind. Ein zweites Framework hinzuzufügen bedeutet also nicht, dass Sie Ihr Anbieterverzeichnis neu aufbauen müssen.
Kann ich mein bestehendes Anbieterverzeichnis importieren?
Ja. Wenn Sie Ihre Anbieter bereits in einer Tabelle verwalten, können Sie diese Liste in Secfix übernehmen und um Risikobewertungen, Verantwortliche und Überprüfungstermine ergänzen. So bauen Sie direkt auf Ihren bestehenden Daten auf. [VERIFY: Self-Service-Import oder durch Customer Success unterstützten Import bestätigen.]
Wie verwaltet Secfix Auftragsverarbeitungsverträge und KI-Anbieter?
Anbieter, die personenbezogene Daten verarbeiten, einschließlich KI-Tools, benötigen einen Auftragsverarbeitungsvertrag und eine klare Dokumentation darüber, welche Daten sie verarbeiten. In Secfix können Sie den Auftragsverarbeitungsvertrag und die Sicherheitsdokumentation jedes Anbieters direkt zusammen mit seiner Risikobewertung hinterlegen. So sind Ihre Verpflichtungen gemäß GDPR und EU AI Act zentral dokumentiert.
Sprechen Sie mit einem Compliance-Experten
Entwickelt für kleine und mittelständische Unternehmen. Bewährt in über 1.000 Audits.