
Alle Richtlinien, die Sie für Ihr ISMS benötigen: ganz ohne manuellen Aufwand
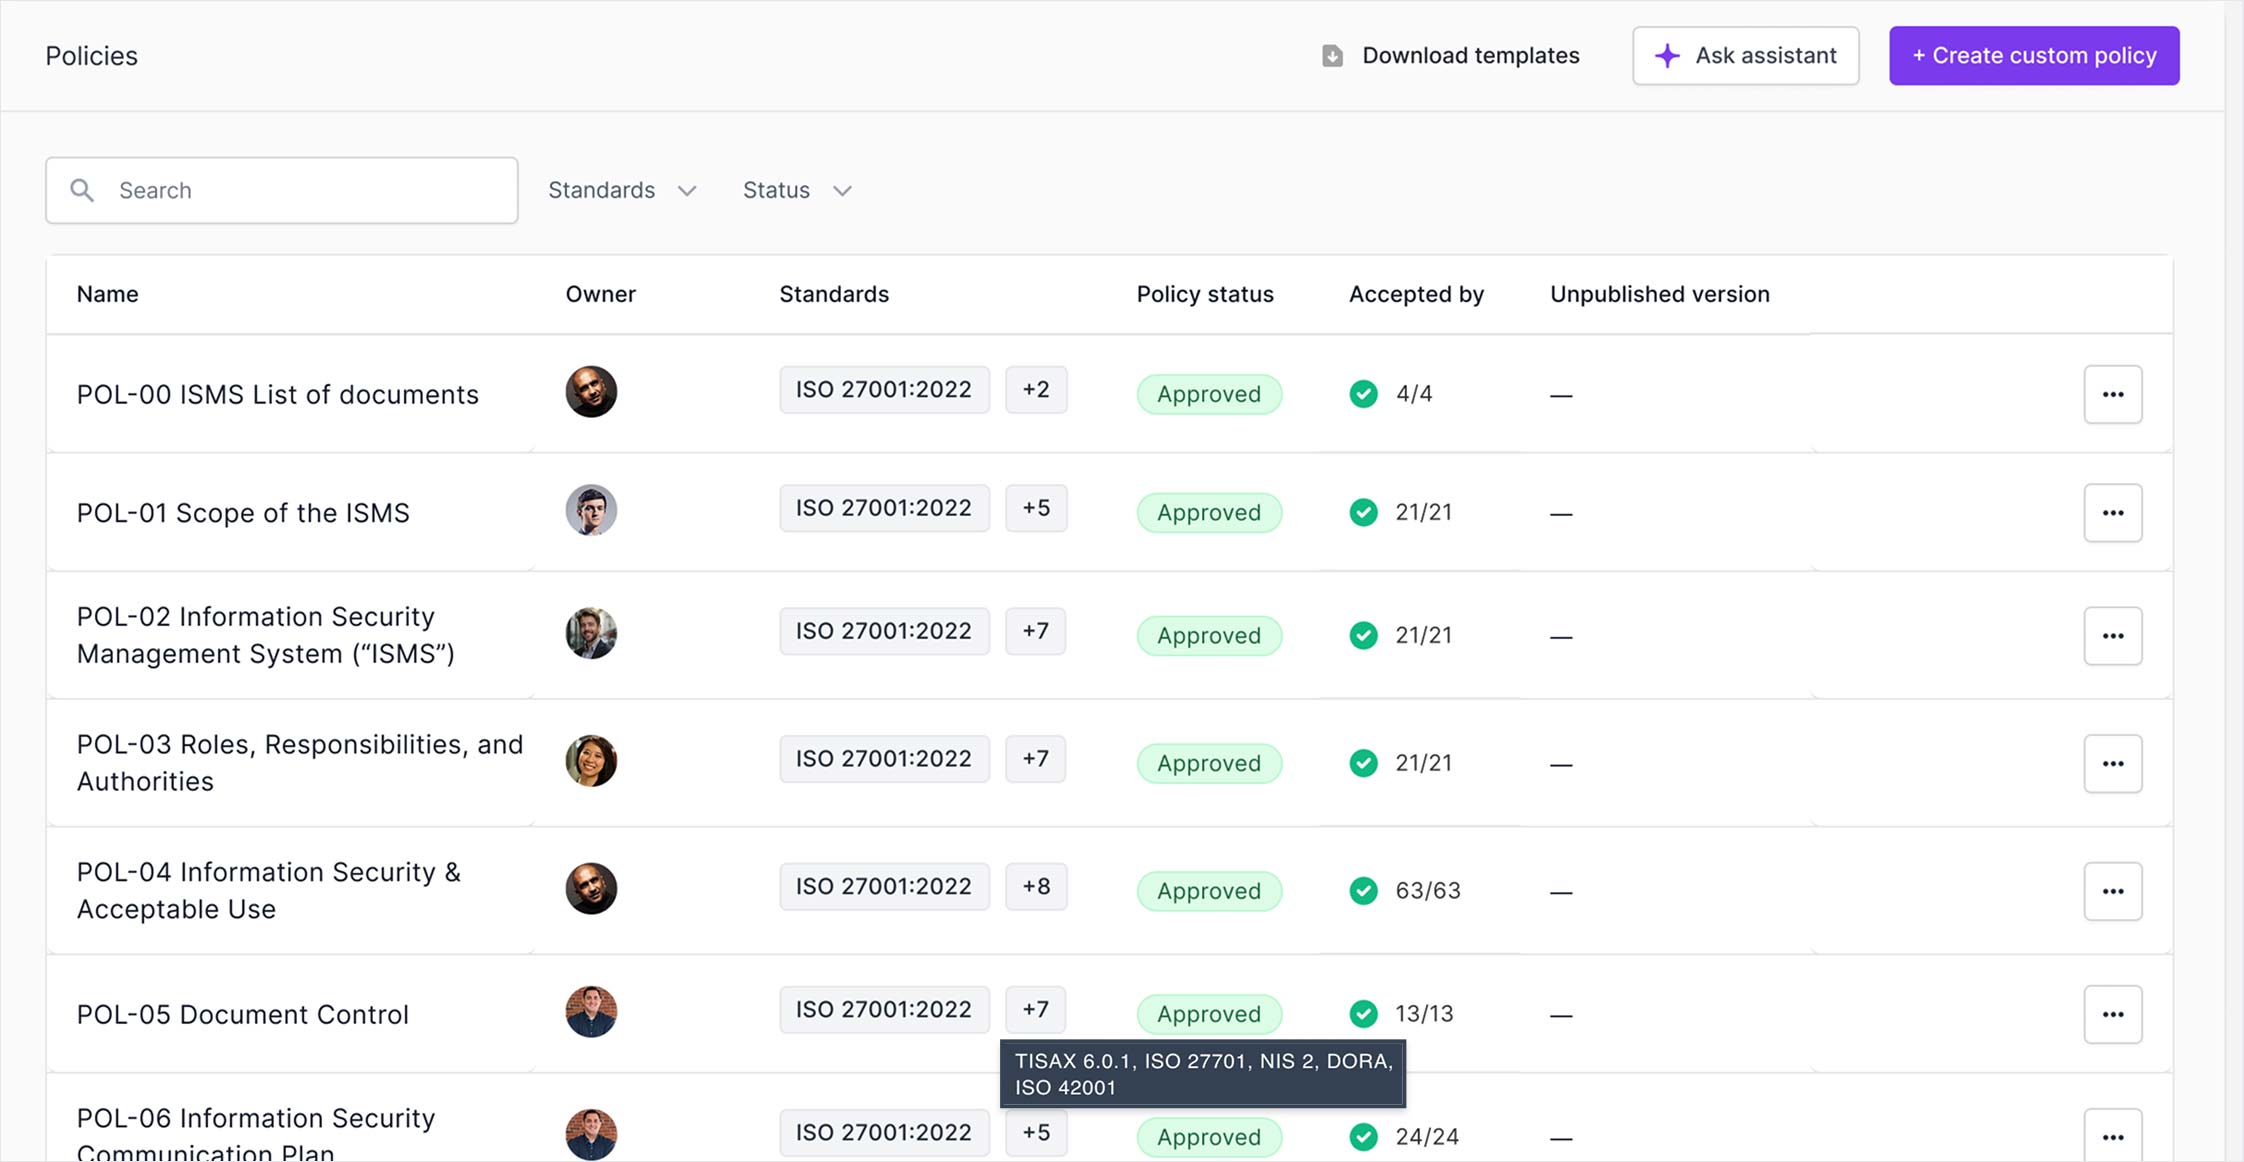
Erstellen Sie Ihre Richtlinien mit Secfix oder laden Sie eigene hoch und ordnen Sie sie Ihren Kontrollen zu, und verwalten Sie anschließend Genehmigungen, Mitarbeiterbestätigungen und Versionshistorie an einem zentralen Ort.



Erstellen Sie Ihre eigenen Richtlinien oder nutzen Sie Ihre eigenen
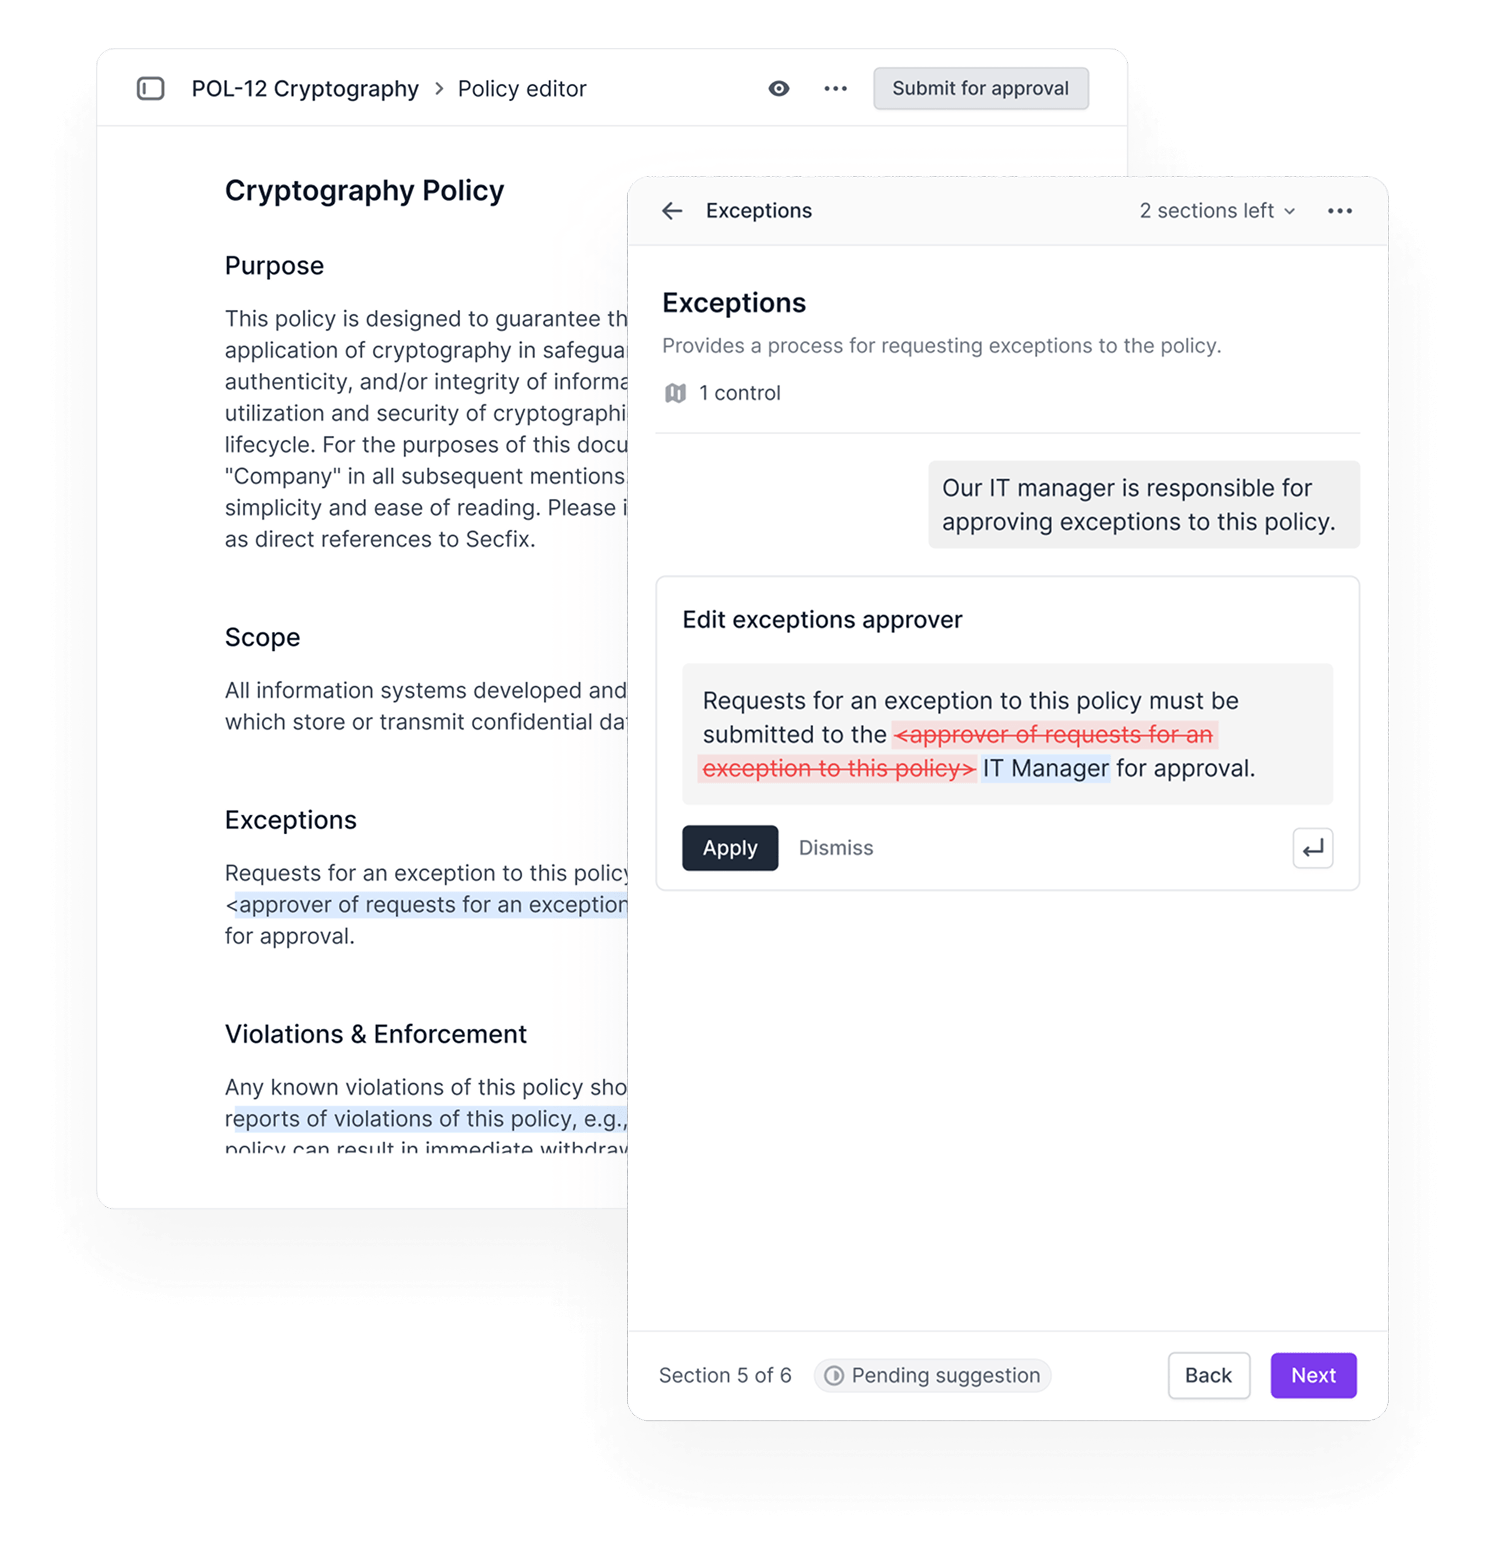
Sie müssen Richtlinien nicht von Grund auf selbst erstellen. Nutzen Sie den Secfix Policy Generator, um sie basierend auf Ihrem Unternehmen und Geltungsbereich zu erstellen, oder laden Sie Ihre bestehenden Richtlinien hoch und ordnen Sie sie Ihren Kontrollen zu.
In beiden Fällen empfiehlt Secfix Verbesserungen auf Grundlage bewährter Praktiken aus über 1.000 Audits, sodass Lücken auffallen, bevor Ihre Prüferin oder Ihr Prüfer sie findet. So erreichen Sie einen vollständigen, auditfesten Satz an Richtlinien – ohne eine eigene Sicherheitsstelle einstellen zu müssen.

Genehmigungen und Unterschriften von Mitarbeitern automatisieren
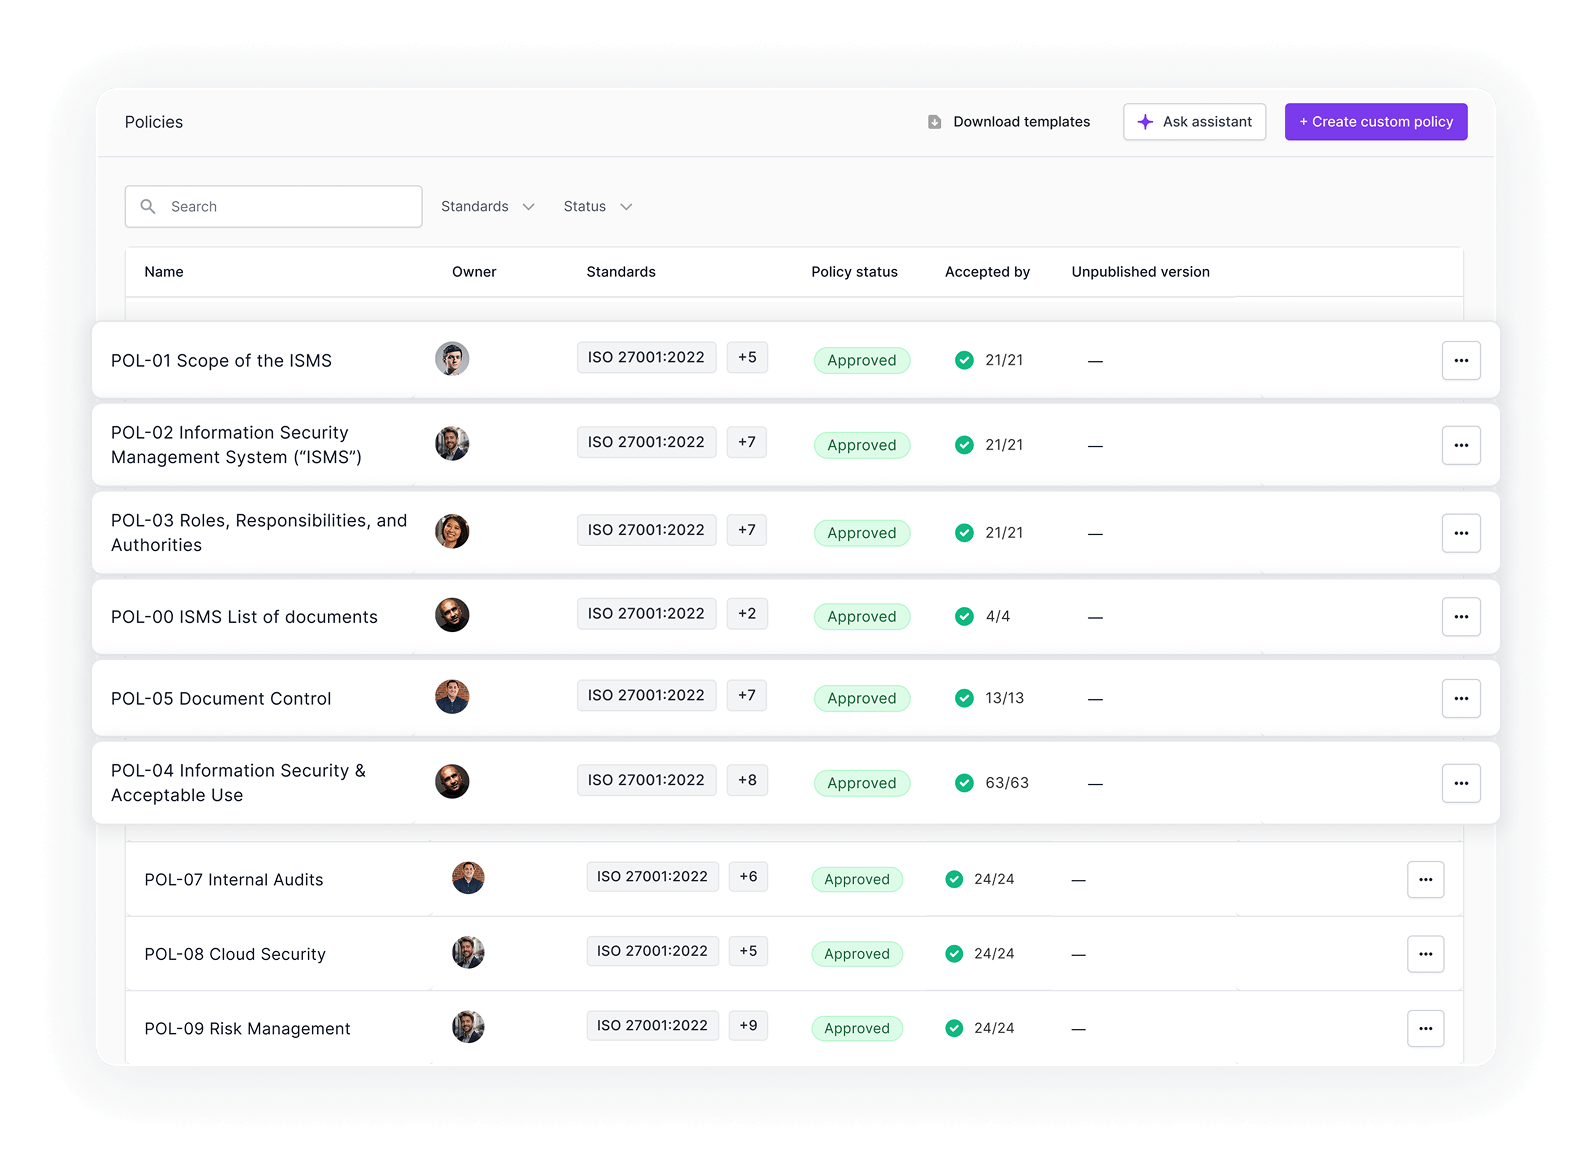
Eine Richtlinie zählt erst, wenn sie von den richtigen Personen genehmigt und gelesen wurde. Secfix führt jede Richtlinie durch Überprüfung und Genehmigung und erfasst anschließend die Mitarbeiterbestätigungen am selben Ort, sodass Sie Unterschriften nicht über ein separates Tool nachverfolgen müssen.
Weisen Sie Richtlinien den Gruppen zu, für die sie gelten, sodass Mitarbeitende nur lesen, was zu ihrer Rolle passt, und sehen Sie auf einen Blick, wer bereits bestätigt hat. Fragt Ihre Prüferin oder Ihr Prüfer, wer eine Richtlinie genehmigt und wer sie akzeptiert hat, liegt der Nachweis bereits vor.
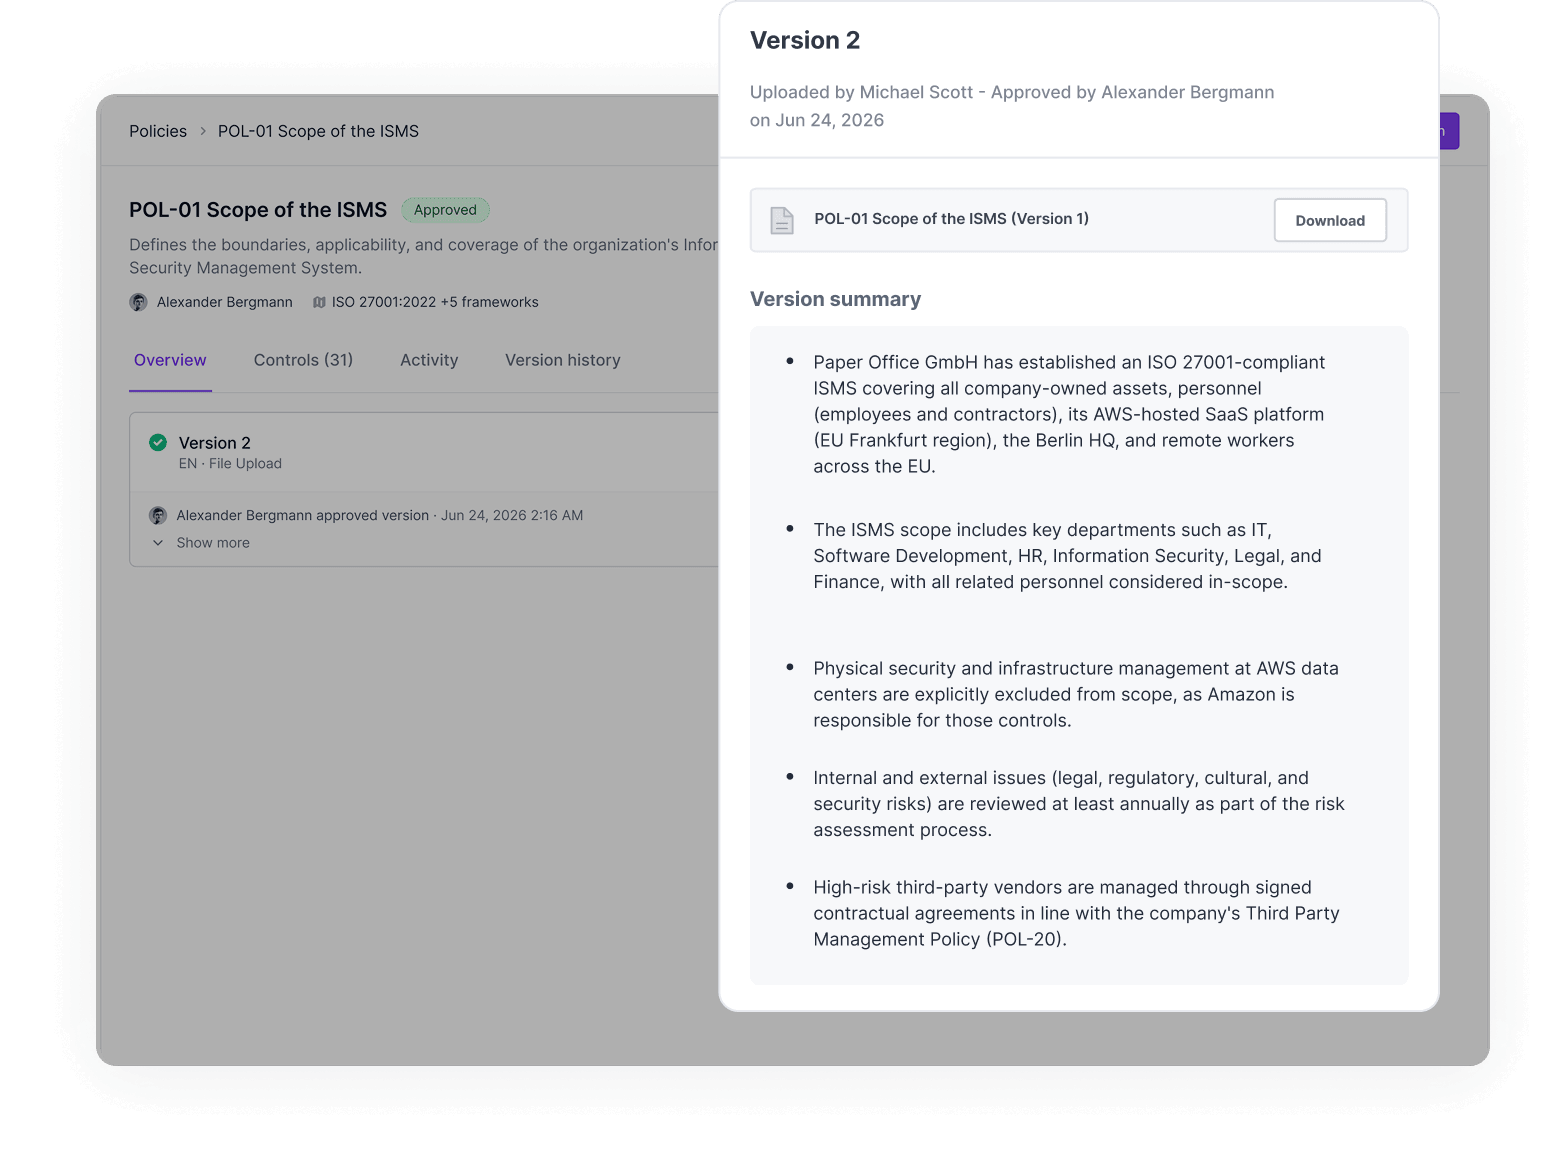
Alle Versionen und Änderungen an einem Ort nachverfolgt
Richtlinien ändern sich, und Prüfer:innen wollen sehen, wie. CISO AI führt für jede Richtlinie eine vollständige Versionshistorie mit einer verständlichen Zusammenfassung der Änderungen zwischen den Versionen, sodass Sie Ihre Richtlinien an einem zentralen Ort verfolgen, statt verstreut über E-Mail und geteilte Laufwerke.
Erinnerungen werden vor jeder jährlichen Überprüfung versendet, sodass zwischen den Zertifizierungen nichts verfällt. Ihre Richtlinien bleiben aktuell, und die zugehörige Historie ist jederzeit auditbereit.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was sind Richtlinien zur Informationssicherheit?
Informationssicherheitsrichtlinien sind die schriftlich festgelegten Regeln, die definieren, wie ein Unternehmen Informationen schützt: Verantwortlichkeiten, angemessene Nutzung, Zugriff, Umgang mit Lieferanten und Vorfallreaktion (Incident Response). Sie bilden den Kern eines Informationssicherheits-Managementsystems (ISMS) und sind die Dokumente, die Prüfer:innen zuerst einsehen. Standards wie ISO 27001, SOC 2, TISAX, NIS 2 und ISO 42001 verlangen allesamt, dass diese Richtlinien vom Management genehmigt und den betroffenen Personen zugänglich gemacht werden.
Welche Frameworks unterstützt die Secfix-Richtlinienverwaltung?
Secfix unterstützt das Richtlinienmanagement für ISO 27001, SOC 2, TISAX, DSGVO, DORA, ISO 42001, NIS2 und weitere Standards. Sie pflegen eine gemeinsame Richtlinienbasis und ordnen sie den Kontrollen der jeweiligen Standards zu, sodass eine einmal verfasste oder hochgeladene Richtlinie mehrere Frameworks gleichzeitig erfüllen kann. Die meisten Kund:innen beginnen mit ISO 27001 und ergänzen später weitere Standards, ohne ihre Richtlinien neu aufbauen zu müssen.
Welche Richtlinien benötigen Sie für die Zertifizierung nach ISO 27001?
ISO 27001 verlangt eine übergeordnete Informationssicherheitsrichtlinie sowie ergänzende Richtlinien, die die für Ihren Geltungsbereich relevanten Maßnahmen aus Anhang A abdecken, etwa Zugriffskontrolle, Lieferantenmanagement, Personalsicherheit und angemessene Nutzung (Acceptable Use). Viele dieser Richtlinien erfüllen zugleich Anforderungen von SOC 2, NIS2 und TISAX. Secfix ordnet Ihre Richtlinien mehr als 100 vorgefertigten Kontrollen zu, sodass Sie die Anforderungen jedes Standards abdecken, ohne raten zu müssen.
Müssen Sie Ihre Richtlinien von Grund auf selbst schreiben?
Nein. Secfix bietet Ihnen zwei Wege, um nicht bei null anzufangen: Erstellen Sie Ihre Richtlinien basierend auf Ihrem Unternehmen und Geltungsbereich, oder laden Sie Ihre bestehenden Richtlinien hoch und ordnen Sie sie Ihren Kontrollen zu. In beiden Fällen empfiehlt Secfix Verbesserungen auf Grundlage bewährter Praktiken aus über 1.000 Audits, und Sie prüfen und genehmigen das Ergebnis, anstatt alles selbst zu verfassen. Dies gilt gleichermaßen für ISO 27001, SOC 2, TISAX, ISO 42001 und die weiteren von Secfix unterstützten Standards.
Wer muss die Sicherheitsrichtlinien genehmigen?
Sicherheitsrichtlinien müssen vor Inkrafttreten formell vom Management genehmigt und bei jeder Änderung erneut genehmigt werden. Dies gilt für ISO 27001, SOC 2, TISAX und vergleichbare Standards gleichermaßen. In der Praxis ist die genehmigende Person in der Regel diejenige, die für Sicherheit verantwortlich ist, etwa ein:e CISO, Head of IT oder Geschäftsführer:in. Secfix dokumentiert jede Genehmigung mit vollständiger Versionshistorie, sodass der Genehmigungsnachweis bereit ist, sobald Ihre Prüferin oder Ihr Prüfer danach fragt.
Wie sorgt Secfix dafür, dass Richtlinien für Audits bereit sind?
Secfix bewahrt jede Richtlinie an einem zentralen Ort auf – mit vollständiger Versionshistorie, einer verständlichen Zusammenfassung der Änderungen zwischen den Versionen, dokumentierten Genehmigungen und nachverfolgten Mitarbeiterbestätigungen. Erinnerungen werden vor jeder Überprüfung versendet, sodass nichts verfällt. Fragt Ihre Prüferin oder Ihr Prüfer nach einer Richtlinie, deren Historie oder wer sie genehmigt und akzeptiert hat, liegt der Nachweis bereits vollständig vor – unabhängig davon, ob es sich um ein Audit nach ISO 27001, SOC 2, TISAX oder einem anderen Standard handelt.
Machen Sie Ihre Richtlinien bereit für die Prüfung
Erstellen Sie Ihre Richtlinien mit dem Generator oder laden Sie eigene hoch, und genehmigen, bestätigen und verfolgen Sie sie anschließend an einem zentralen Ort.