
Überwachen Sie jede Kontrollmaßnahme. Decken Sie jede Lücke noch vor dem nächsten Audit auf.
Secfix ersetzt manuelle Compliance-Prüfungen durch über 250 automatisierte Tests, die Ihre Systeme, Mitarbeitenden, Endgeräte und Dienstleister kontinuierlich überwachen – für ISO 27001, SOC 2, ISO 42001, DSGVO und weitere Frameworks.
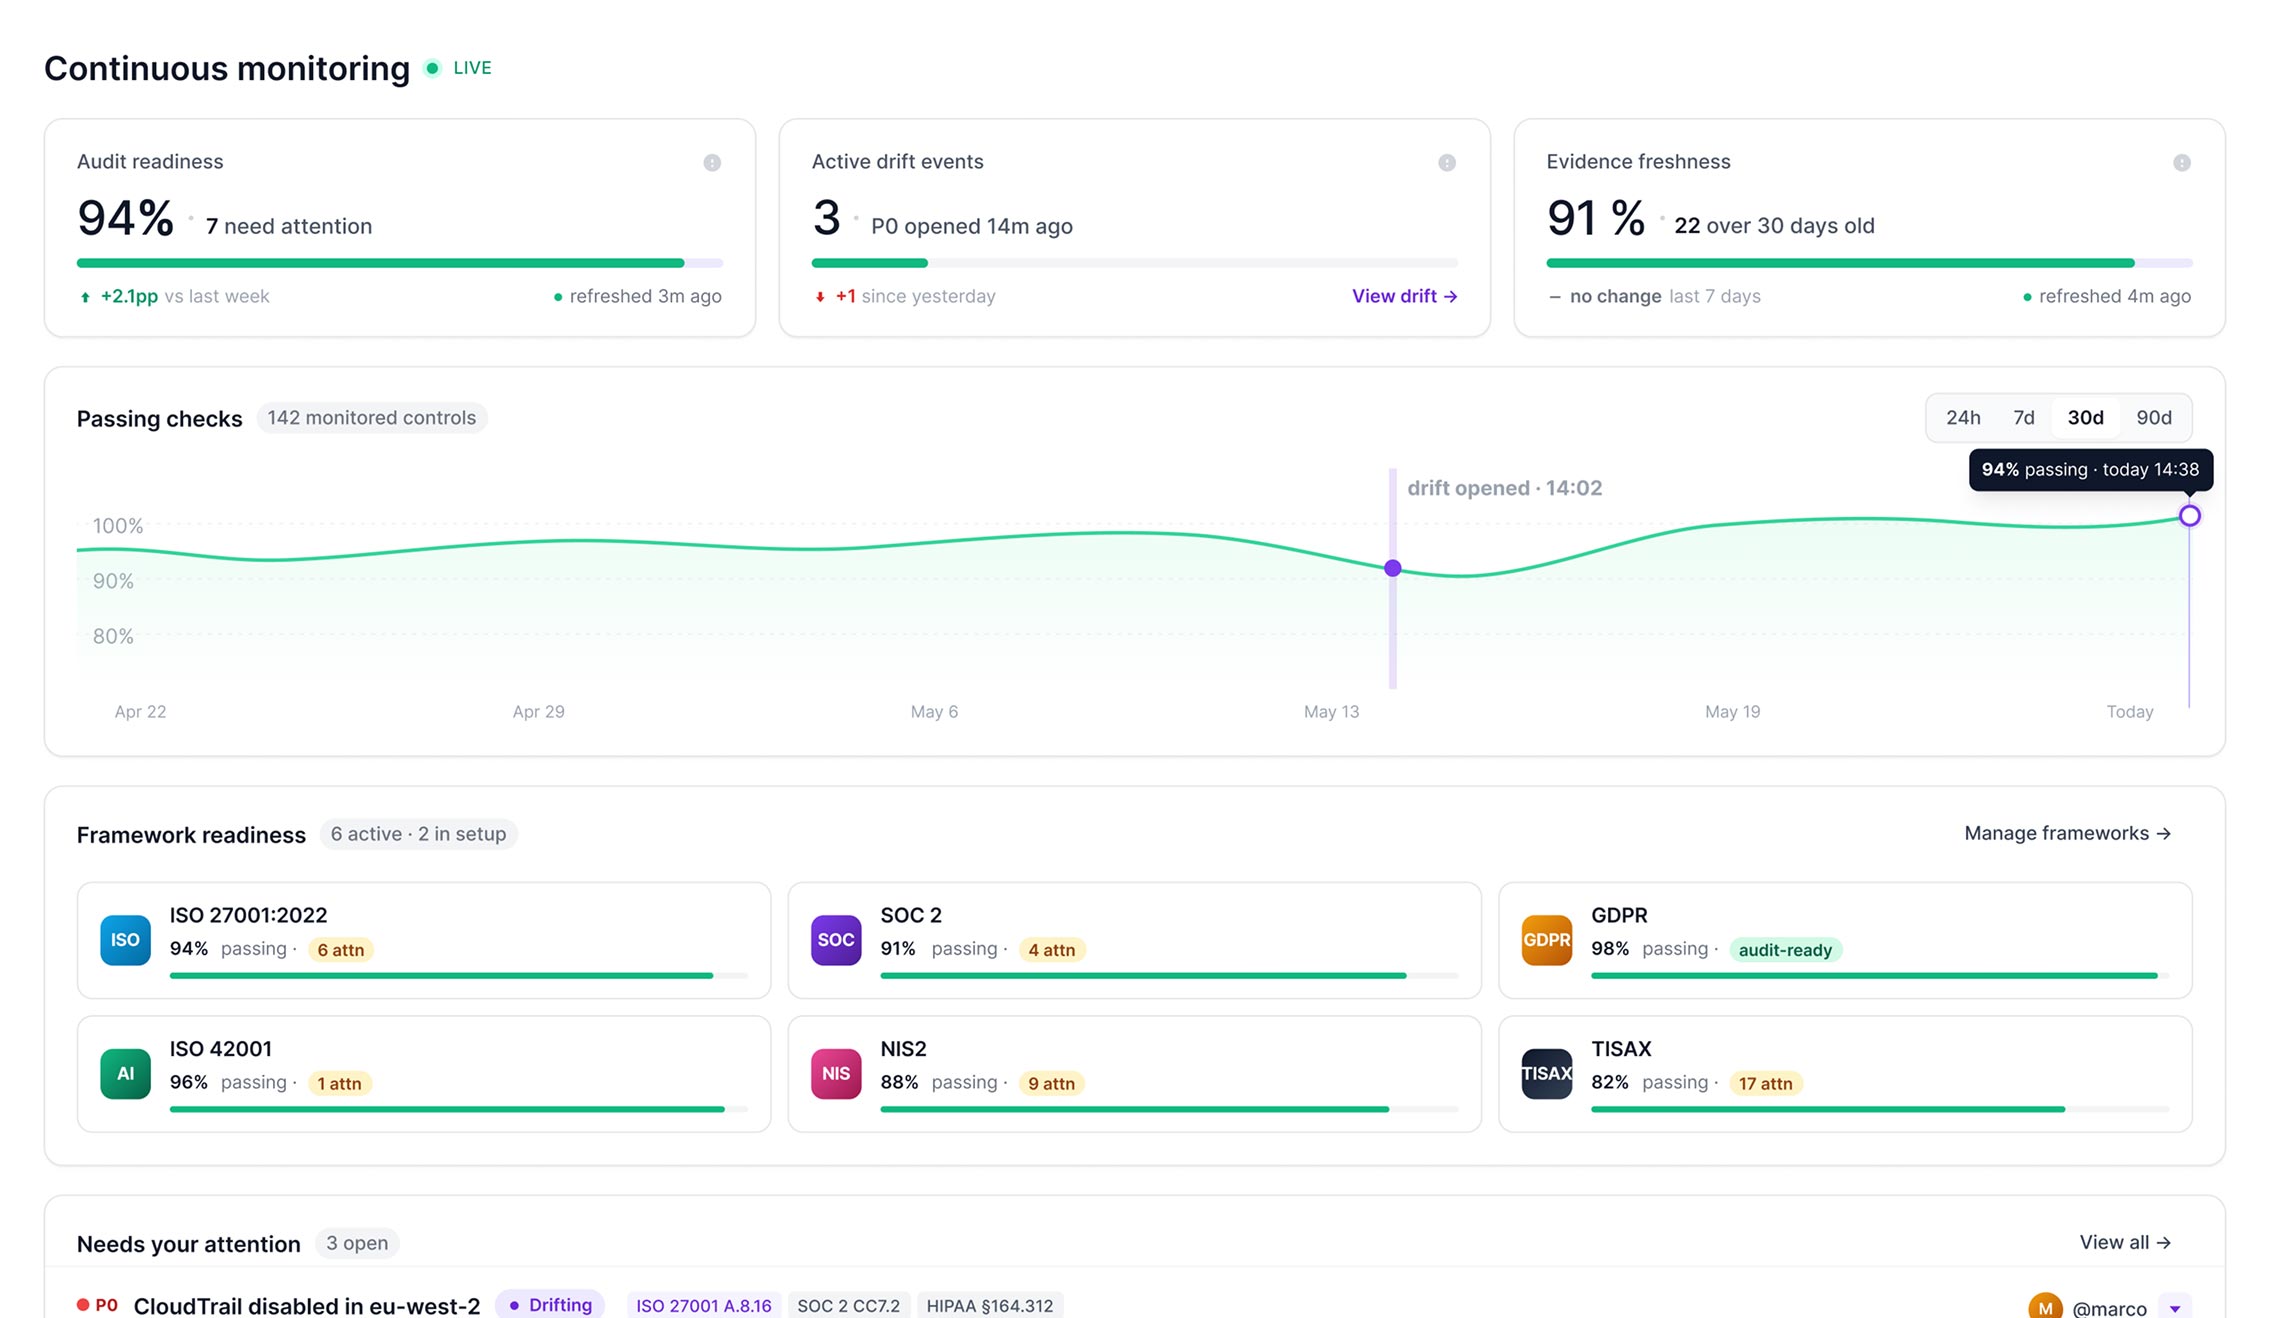



Compliance das ganze Jahr im Blick, nicht nur vor dem Audit.
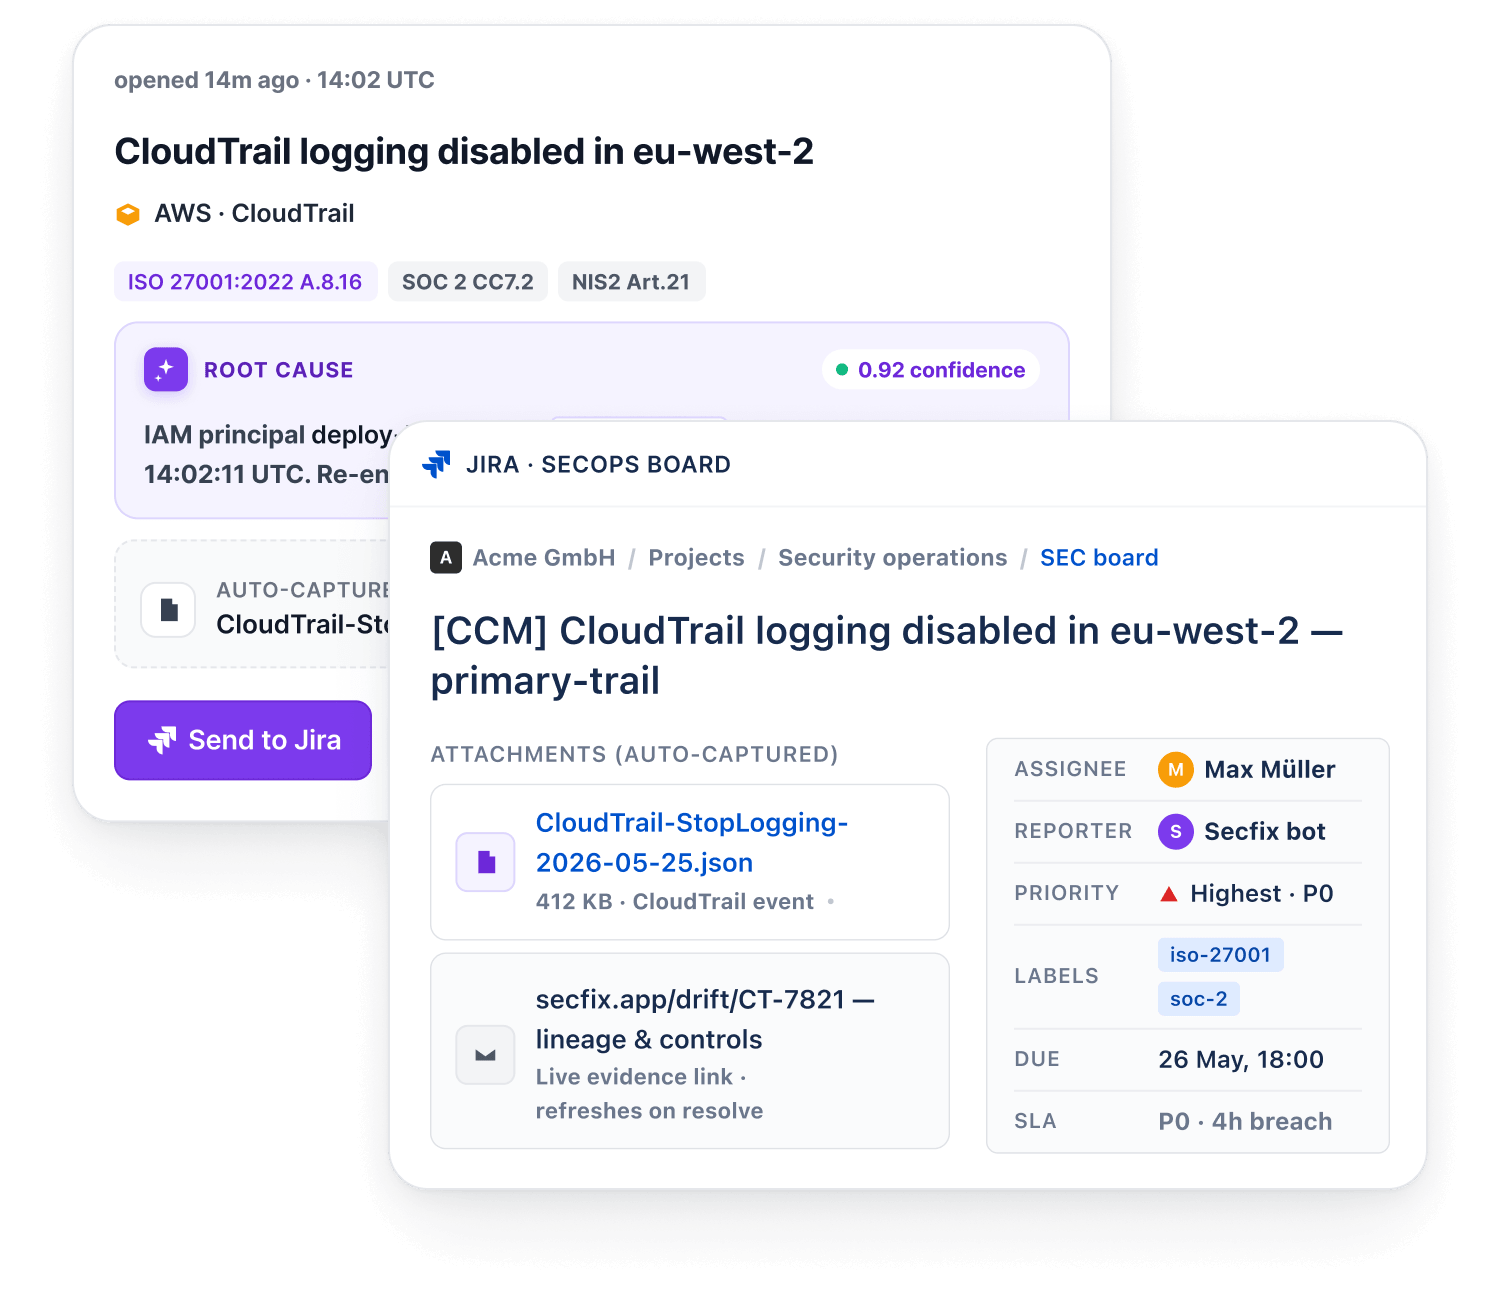
Die meisten Teams erfahren erst im Audit, dass eine Sicherheitsmaßnahme nicht mehr wirksam ist. Secfix führt täglich über 250 Prüfungen für Ihre Systeme, Mitarbeitenden, Endgeräte und Dienstleister durch, sodass Abweichungen unmittelbar erkannt werden.
Verantwortlichkeiten werden automatisch zugewiesen und die Behebung wird vollständig nachverfolgt. Das Audit wird dadurch zur Bestätigung Ihrer Compliance und nicht zum Stresstest.

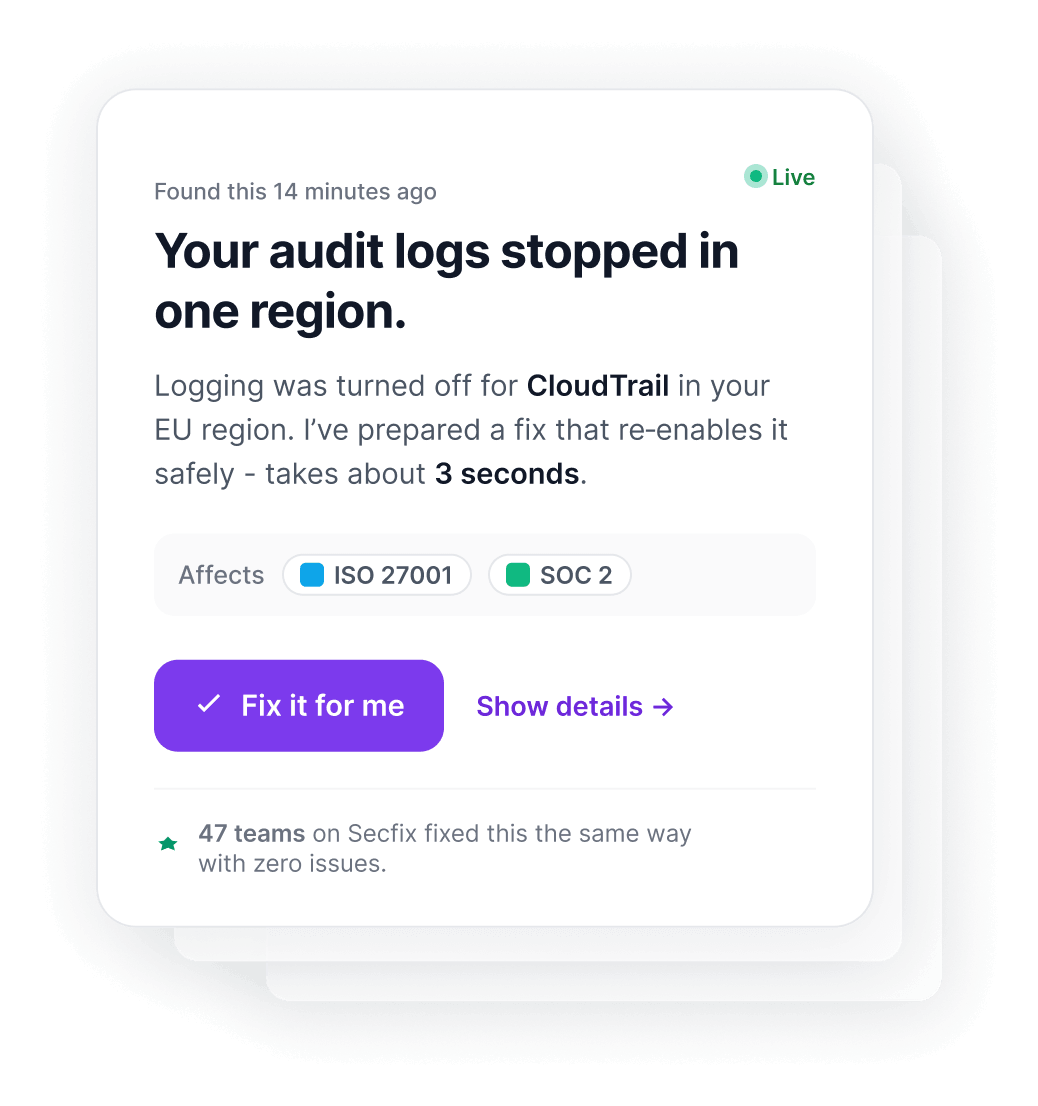
Über 100 Maßnahmen zugeordnet. Kompatibel mit jedem Framework.
Jede Prüfung ist den entsprechenden Maßnahmen aus ISO 27001, SOC 2, ISO 42001, NIS 2, DSGVO und weiteren Frameworks zugeordnet. Das Ergebnis, sowohl bestanden als auch nicht bestanden, wird zusammen mit Zeitstempel, verantwortlicher Person und den zugrunde liegenden Nachweisen protokolliert. Fragt ein Auditor nach der Umsetzung einer Sicherheitsmaßnahme, ist die entsprechende Dokumentation mit nur einem Klick verfügbar. Dieselbe Prüfung unterstützt gleichzeitig mehrere Frameworks, sodass kein zusätzlicher Aufwand für einzelne Zertifizierungen entsteht.
Integriert in die Systeme, die Ihr Unternehmen bereits nutzt.
Secfix bietet über 100 Integrationen mit den Tools, die Ihr Team täglich nutzt – darunter Microsoft 365, Google Workspace, Personio, Microsoft Intune, Azure, AWS, GitHub, Jira, Slack und viele weitere.
Die Prüfungen erfolgen direkt in Ihren produktiven Systemen, sodass Nachweise automatisch aktuell bleiben. Keine Excel-Tabellen, die gepflegt werden müssen, keine Screenshots, denen Sie hinterherlaufen, und keine Compliance-Berichte, die manuell zusammengestellt werden müssen.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was ist eine kontinuierliche Compliance-Überwachung?
Kontinuierliches Compliance-Monitoring bedeutet, Sicherheitsmaßnahmen täglich automatisch zu überprüfen anstatt nur kurz vor einem Audit. Secfix führt über 250 Prüfungen für Ihre Systeme, Mitarbeitenden, Endgeräte und Dienstleister durch und protokolliert jedes Ergebnis mit Zeitstempel und verantwortlicher Person. Auditoren erhalten eine lückenlose Nachvollziehbarkeit. Ihr Team wird sofort informiert, sobald eine Sicherheitsmaßnahme nicht mehr den Anforderungen entspricht.
Wie funktioniert die automatisierte Überwachung von Secfix?
Secfix verbindet sich über mehr als 100 Integrationen mit Ihren bestehenden Systemen und erfasst Nachweise direkt aus Ihrer produktiven Umgebung. Jede Prüfung wird automatisch den entsprechenden Maßnahmen aus ISO 27001, SOC 2, TISAX, NIS 2 und DSGVO zugeordnet. Das Ergebnis wird mit bestanden oder nicht bestanden protokolliert, und Sie werden sofort benachrichtigt, sobald eine Prüfung fehlschlägt.
Welche Frameworks überwacht Secfix?
Secfix überwacht Sicherheitsmaßnahmen für ISO 27001, SOC 2, TISAX, NIS 2, DSGVO, DORA, ISO 9001, ISO 27701, ISO 27018, ISO/IEC 42001 und weitere Frameworks. Eine einzelne Prüfung deckt in der Regel mehrere Frameworks gleichzeitig ab, sodass Sie den Aufwand nicht für jede Zertifizierung wiederholen müssen. Neue Frameworks werden regelmäßig ergänzt.
Mit welchen Systemen lässt sich Secfix integrieren?
Secfix bietet über 100 Integrationen mit den Tools, die Unternehmen bereits nutzen, darunter Microsoft 365, Google Workspace, Personio, Microsoft Intune, Azure, AWS, GitHub, Jira und Slack. Die Sicherheitsprüfungen erfolgen direkt in Ihren produktiven Systemen, sodass Nachweise jederzeit aktuell sind. Manuelle Exporte, Screenshot-Sammlungen oder die Pflege von Excel-Tabellen entfallen vollständig.
Worin unterscheidet sich kontinuierliches Monitoring von einem punktuellen Audit?
Ein punktuelles Audit zeigt lediglich, dass Ihre Sicherheitsmaßnahmen an einem bestimmten Tag wirksam waren. Kontinuierliches Monitoring weist nach, dass sie dauerhaft funktionieren. Sowohl ISO 27001 als auch SOC 2 verlangen fortlaufende Nachweise über die Wirksamkeit von Maßnahmen – nicht nur eine Momentaufnahme. Kontinuierliches Monitoring erfüllt diese Anforderung automatisch und ohne manuelle Prüfungen.
Was passiert, wenn eine Secfix-Prüfung fehlschlägt?
Schlägt eine Prüfung fehl, erstellt Secfix automatisch eine Benachrichtigung, weist die verantwortliche Person zu und zeigt konkrete Schritte zur Behebung auf. Der Vorgang wird bis zur vollständigen Lösung nachverfolgt und inklusive vollständiger Audit-Historie dokumentiert. Sie sehen jederzeit denselben Status wie Ihr Auditor – ganz ohne zusätzliche Vorbereitung.
Akzeptiert mein Auditor Nachweise von Secfix?
Ja. Secfix wurde in Deutschland entwickelt und von Anfang an auf die Anforderungen europäischer Auditoren ausgelegt. Die Audit-Historie erfüllt die Anforderungen von ISO 27001, SOC 2, TISAX und weiteren wichtigen Frameworks. Secfix hat bereits mehr als 1.000 Audits in der DACH-Region und ganz Europa begleitet.
Brauche ich einen internen CISO, um eine kontinuierliche Überwachung durchzuführen?
Nein. Secfix wurde speziell für kleine und mittelständische Unternehmen entwickelt, die häufig keinen eigenen CISO beschäftigen. Die Plattform führt alle Prüfungen automatisch durch, weist Verantwortlichkeiten zu und macht sofort sichtbar, wo Handlungsbedarf besteht. Für Unternehmen, die ihr Compliance-Programm vollständig auslagern möchten, bietet Secfix zusätzlich CISO as a Service (CISOaaS) mit einer persönlichen Ansprechperson für Security und Compliance.
Jeden Tag bereit für die Prüfung
Entwickelt für kleine und mittelständische Unternehmen. Bewährt in über 1.000 Audits.