
Informationssicherheit und Compliance für KMU
Ein klarer Plan, der Sie von 0 % auf 100 % Compliance bringt, automatisch erfasste Nachweise und umfassende Compliance-Expertise. Damit sich Ihr Team auf das Kerngeschäft konzentrieren kann.
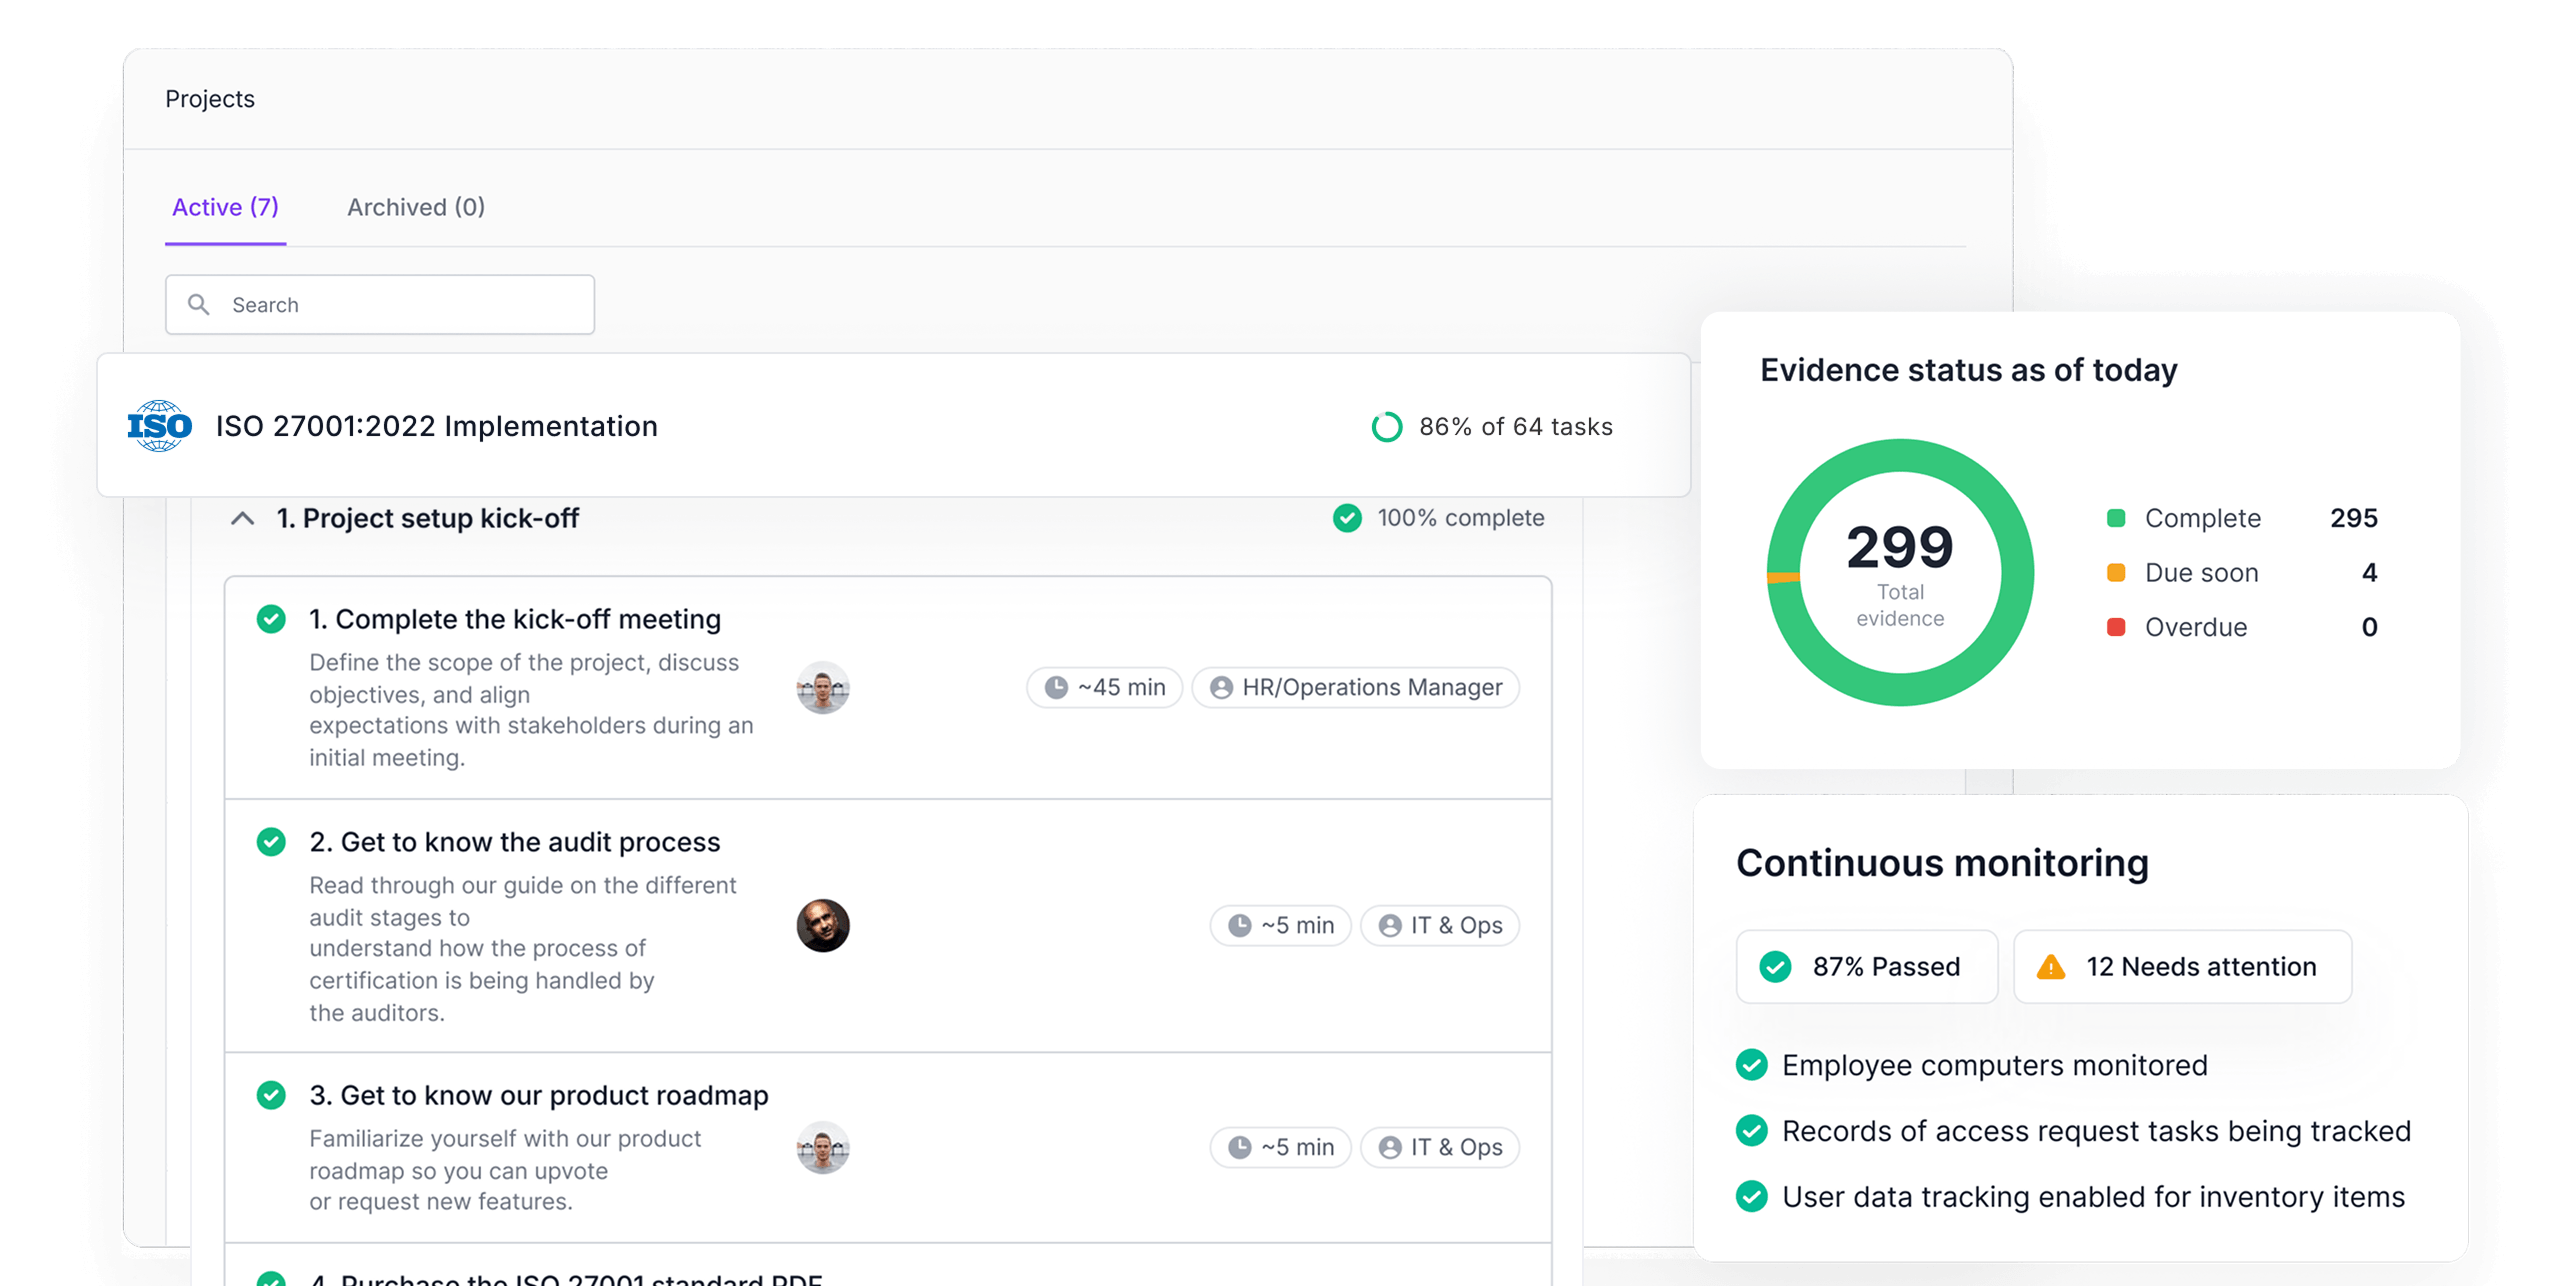

Sie brauchen keinen eigenen Plan. Secfix bringt ihn mit.
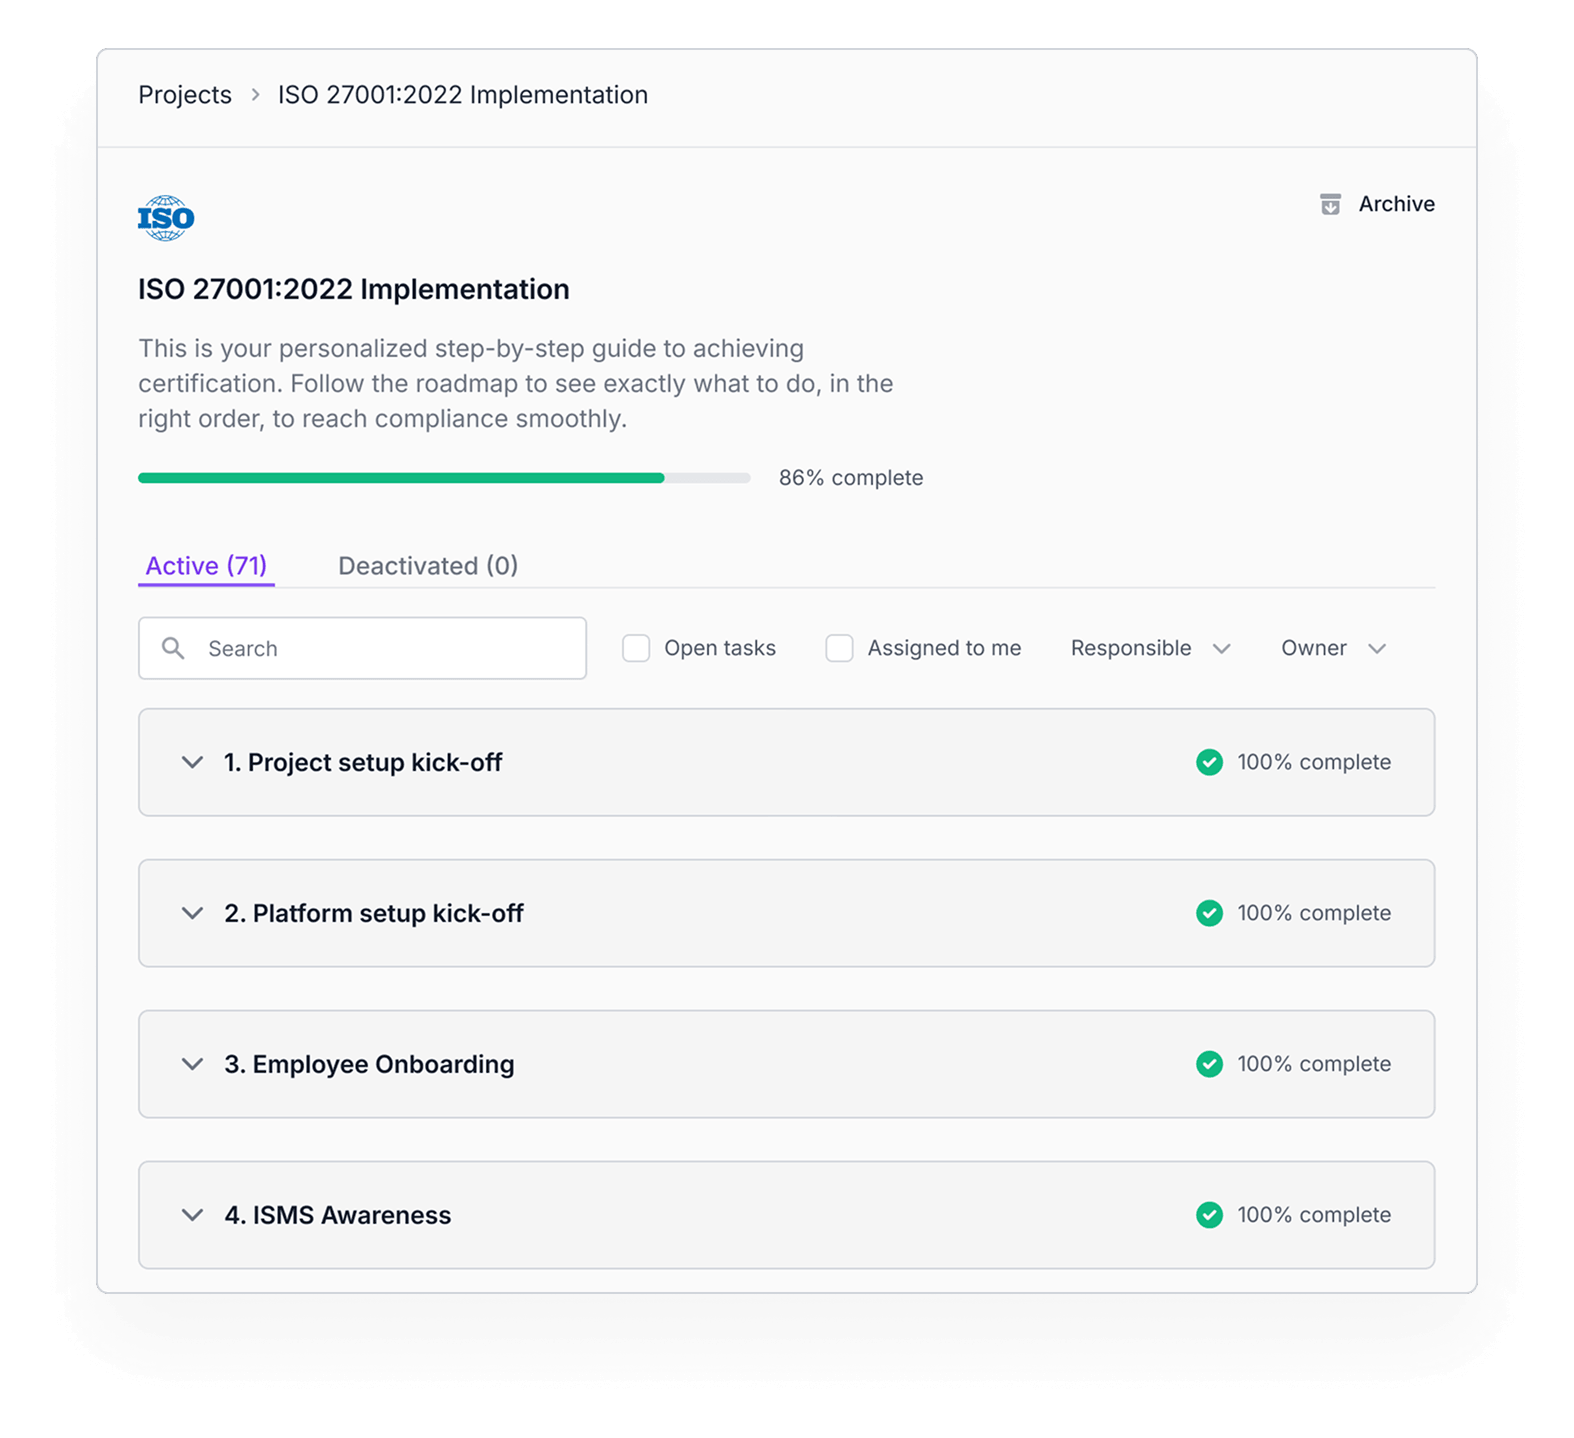
Ihr Projektplan bildet sämtliche Phasen von 0 % bis 100 % ab: Gap-Analyse, Implementierung, Richtlinien, Audit und kontinuierliche Pflege. Sie sehen jederzeit, welche Schritte als Nächstes anstehen, wer dafür verantwortlich ist und wie weit Sie bereits gekommen sind.
So müssen Sie die Reihenfolge der Aufgaben nicht selbst festlegen. Jede Anforderung wird verständlich erklärt, Richtlinien basieren auf von Auditoren geprüften Vorlagen und ein persönlicher Customer Success Manager begleitet Sie durch den gesamten Prozess.

Keine zusätzlichen Mitarbeitenden. Keine neuen Tabellen.
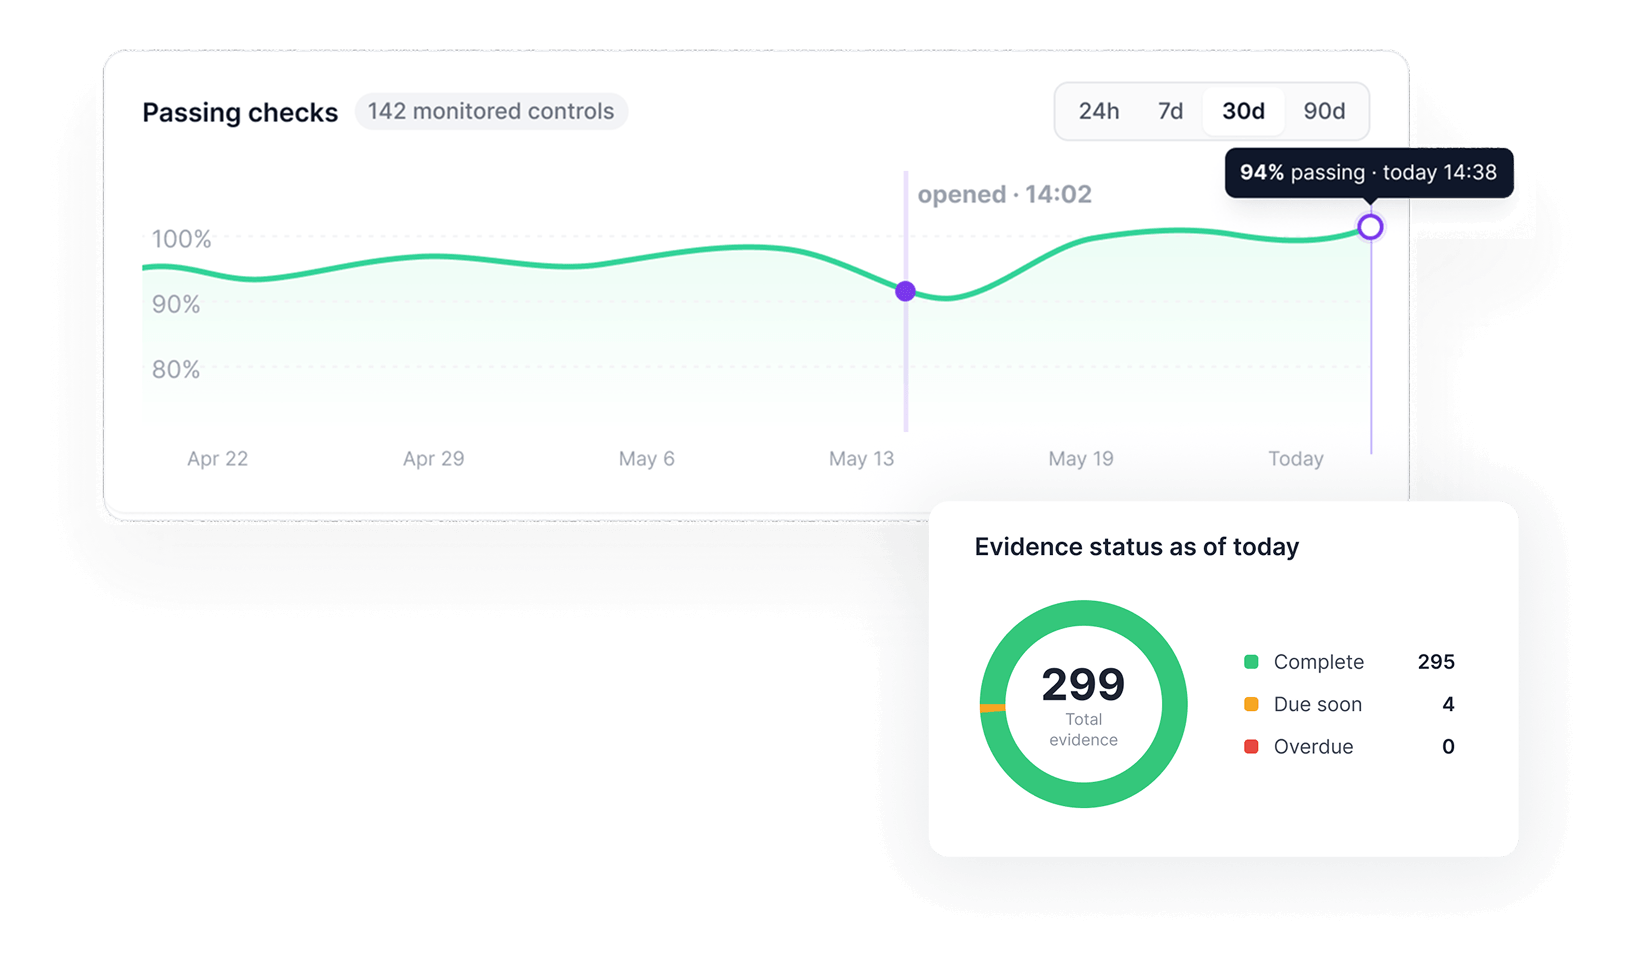
Verbinden Sie Ihre bestehende IT-Infrastruktur mit Secfix und lassen Sie Nachweise automatisch erfassen. Mehr als 250 Prüfungen laufen kontinuierlich im Hintergrund. Wenn etwas fehlt, sehen Sie sofort, wer verantwortlich ist, welcher Kontrolle die Anforderung zugeordnet ist und wie Sie die Lücke schließen können.
Ihr bestehendes Team erledigt die verbleibenden Aufgaben zentral an einem Ort, statt Nachweisen in verschiedenen Tools und Posteingängen hinterherzulaufen.
Einmal einrichten.
Jahrelang profitieren.
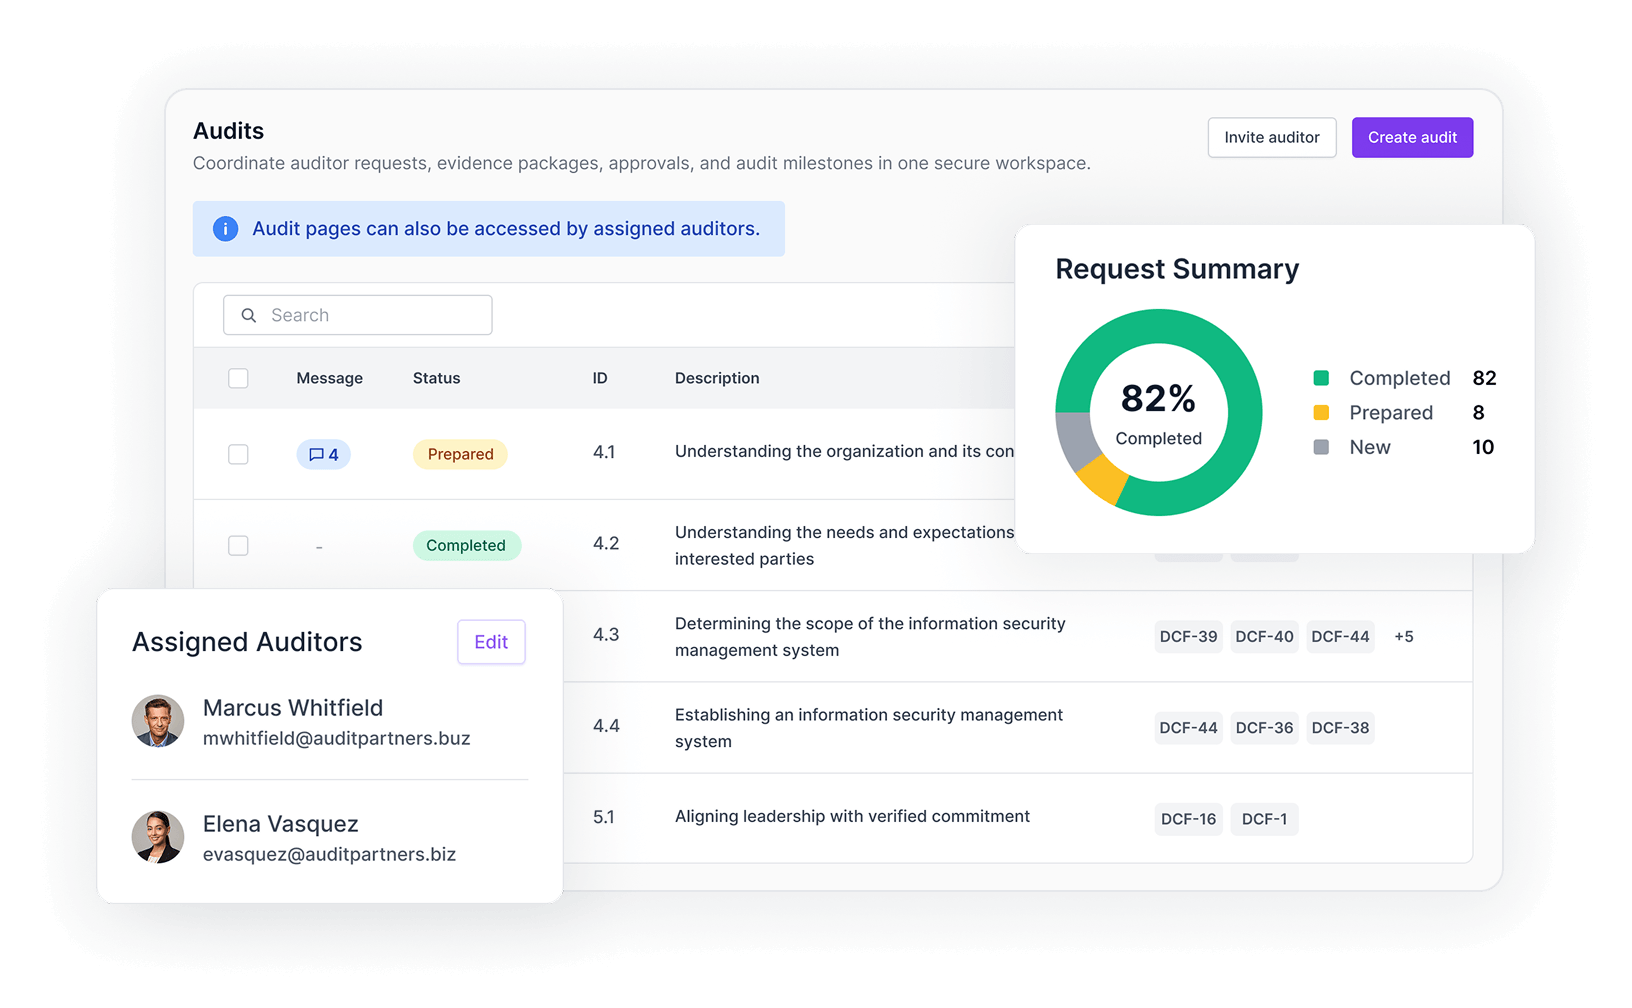
Ihr Team, Ihre Geschäftsleitung, die Secfix-Experten und die Auditoren arbeiten während des gesamten Compliance-Zyklus zentral an einem Ort zusammen. Über unseren Audit Hub erhalten Auditoren strukturierten Zugriff auf genau die Nachweise, die sie für ihre Stichproben benötigen. So müssen Sie keine Ordner voller Screenshots mehr zusammenstellen.
Zwischen den Audits werden Nachweise kontinuierlich erfasst. Wenn später ein weiteres Framework hinzukommt, können Sie Ihre bestehenden Kontrollen weiterverwenden.
Alles, was Startups für erfolgreiches Sicherheits- und Compliance-Management benötigen

Verbinden Sie Ihre Cloud-Dienste, Ihren Identity Provider und Ihre Geschäftsanwendungen, damit Nachweise automatisch erfasst werden.

Führen Sie über 250 kontinuierliche Prüfungen durch und erkennen Sie Compliance-Lücken, bevor Ihr Auditor sie entdeckt.

Automatisieren Sie das Onboarding, die Schulung und das Offboarding Ihrer Mitarbeitenden mit Erinnerungen und Fortschrittsverfolgung.

Nutzen Sie von Auditoren geprüfte Vorlagen mit integrierter Versionshistorie und KI-gestützter Suche.

Verwalten Sie sämtliche Audits zentral an einem Ort, von Auditorenanfragen über Nachweise bis hin zu Freigaben.

Erfassen Sie alle Lieferanten automatisch, bewerten Sie deren Risiken und erhalten Sie Erinnerungen an anstehende Überprüfungen.

Veröffentlichen Sie Zertifizierungen, Richtlinien und einen unterzeichneten Letter of Attestation auf Ihrer Website.

Beantworten Sie Sicherheitsfragen potenzieller Kunden auf Basis Ihrer eigenen Richtlinien, statt jedes Mal von vorne anzufangen.
Hunderte Startups setzen auf Secfix

"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
Alles, was Startups für erfolgreiches Sicherheits- und Compliance-Management benötigen


FAQs
Wir benötigen eine ISO 27001-Zertifizierung. Was müssen wir konkret tun?
Zunächst legen Sie den Geltungsbereich Ihres Informationssicherheitsmanagementsystems (ISMS) fest und führen eine Risikobewertung durch. Anschließend setzen Sie die für Ihr Unternehmen relevanten Kontrollen um, dokumentieren diese in Richtlinien, absolvieren ein internes Audit und durchlaufen ein zweistufiges externes Audit bei einer akkreditierten Zertifizierungsstelle. Secfix gibt die Reihenfolge sämtlicher Schritte vor und zeigt Ihnen in jeder Phase, was als Nächstes ansteht. So muss Ihr Team den Ablauf nicht selbst planen.
Welches Framework benötigen KMU als Erstes?
Beginnen Sie mit dem Framework, das Ihre Kunden oder Aufsichtsbehörden verlangen. Die meisten Secfix-Kunden lassen sich zuerst nach ISO 27001 zertifizieren, weil europäische Einkaufsabteilungen diesen Nachweis erwarten. Für Unternehmen in der Automobilzulieferkette steht häufig TISAX an erster Stelle, während SOC 2 besonders relevant ist, wenn Ihre Kunden überwiegend aus den USA kommen. NIS 2 ist relevant, wenn Ihr Unternehmen unter die betroffenen Sektoren fällt oder Ihre Kunden entsprechende Anforderungen stellen. Da Secfix jede Kontrolle mehreren Frameworks zuordnet, müssen Sie bei einem weiteren Framework nur noch die zusätzlichen Anforderungen erfüllen, statt von vorne anzufangen.
Können wir Compliance auch ohne zusätzlichen Compliance-Manager oder CISO erreichen?
Ja, und die meisten Secfix-Kunden dieser Unternehmensgröße gehen genau so vor. Die Plattform gibt die Reihenfolge der Aufgaben vor und ein persönlicher Customer Success Manager begleitet Sie durch den gesamten Prozess. Für Teams, die die Verantwortung für Informationssicherheit vollständig übertragen möchten, bietet Secfix ein erweitertes Supportprogramm an.
Wie viel interne Arbeitszeit muss unser Team für ISO 27001 mit Secfix einplanen?
Deutlich weniger als bei einem manuellen Projekt, da Nachweise automatisch erfasst werden und Richtlinien als von Auditoren geprüfte Vorlagen bereitstehen, statt von Grund auf erstellt werden zu müssen. Ihr Team muss lediglich die von Secfix vorbereiteten Inhalte prüfen und freigeben, den Geltungsbereich festlegen und Informationen bereitstellen, die die Plattform nicht automatisch erfassen kann. Der Großteil dieser Aufgaben liegt bei einer zentral verantwortlichen Person, statt sich über das gesamte Unternehmen zu verteilen.
Wie lange dauert die ISO 27001-Zertifizierung?
Das hängt von Ihrem Geltungsbereich, den bereits umgesetzten Kontrollen und davon ab, wie schnell Ihr Team Richtlinien überprüft und Nachweise bereitstellt. Eine manuelle Implementierung dauert deutlich länger als mit einer Compliance-Automatisierungsplattform. Konkrete Beispiele: Orianda erreichte die ISO 27001-Zertifizierung mit Secfix in nur 4 Wochen, Tanso in 3 Monaten.
Benötigen wir ein MDM, um das Audit zu bestehen?
Nein. Auditoren benötigen Nachweise dafür, dass Unternehmensgeräte verschlüsselt, gesperrt und geschützt sind, nicht dafür, dass Sie ein bestimmtes Tool gekauft haben. Der Secfix Agent lässt sich auf Laptops mit macOS, Windows und Linux installieren und überprüft kontinuierlich die Festplattenverschlüsselung, Bildschirmsperre, den Passwortmanager und den Virenschutz. Damit erfüllen Sie die entsprechende Kontrolle, ohne ein MDM anschaffen zu müssen.
Was passiert nach der ISO 27001-Zertifizierung?
Ein ISO 27001-Zertifikat ist drei Jahre gültig. In dieser Zeit finden jährliche Überwachungsaudits statt, bevor am Ende des Zyklus eine vollständige Rezertifizierung erforderlich ist. Secfix erfasst kontinuierlich Nachweise und erinnert Sie an anstehende Aufgaben. So werden Überwachungsaudits nicht zu einem erneuten Implementierungsprojekt. Deshalb sollten Sie die ISO 27001-Zertifizierung als laufende Verpflichtung und nicht als einmalige Investition einplanen.
Wie viel kostet Compliance für KMU?
Die Kosten für das Secfix-Abonnement hängen stark von Ihrer technischen Infrastruktur und Ihrem Geltungsbereich ab. Das Audit wird separat von der Zertifizierungsstelle abgerechnet. Die Kosten richten sich dabei nach Ihrer Mitarbeiterzahl und Ihrem Geltungsbereich. Compliance ist eine langfristige Verpflichtung und keine einmalige Anschaffung. Planen Sie deshalb auch die Kosten für jährliche Überwachungsaudits und die anschließende Pflege Ihres ISMS ein.
Mit einem klaren Plan zur Compliance, statt auf Vermutungen zu setzen
Buchen Sie eine Demo und erfahren Sie, wie Ihr Weg zu 100 % Compliance aussehen kann.