
Verwalten Sie alle Assets in einem zentralen Live-Inventar
Secfix erkennt automatisch alle Geräte, Cloud-Ressourcen und Informations-Assets, weist Verantwortliche sowie Klassifizierungen zu und hält Ihr Inventar jederzeit auditbereit.
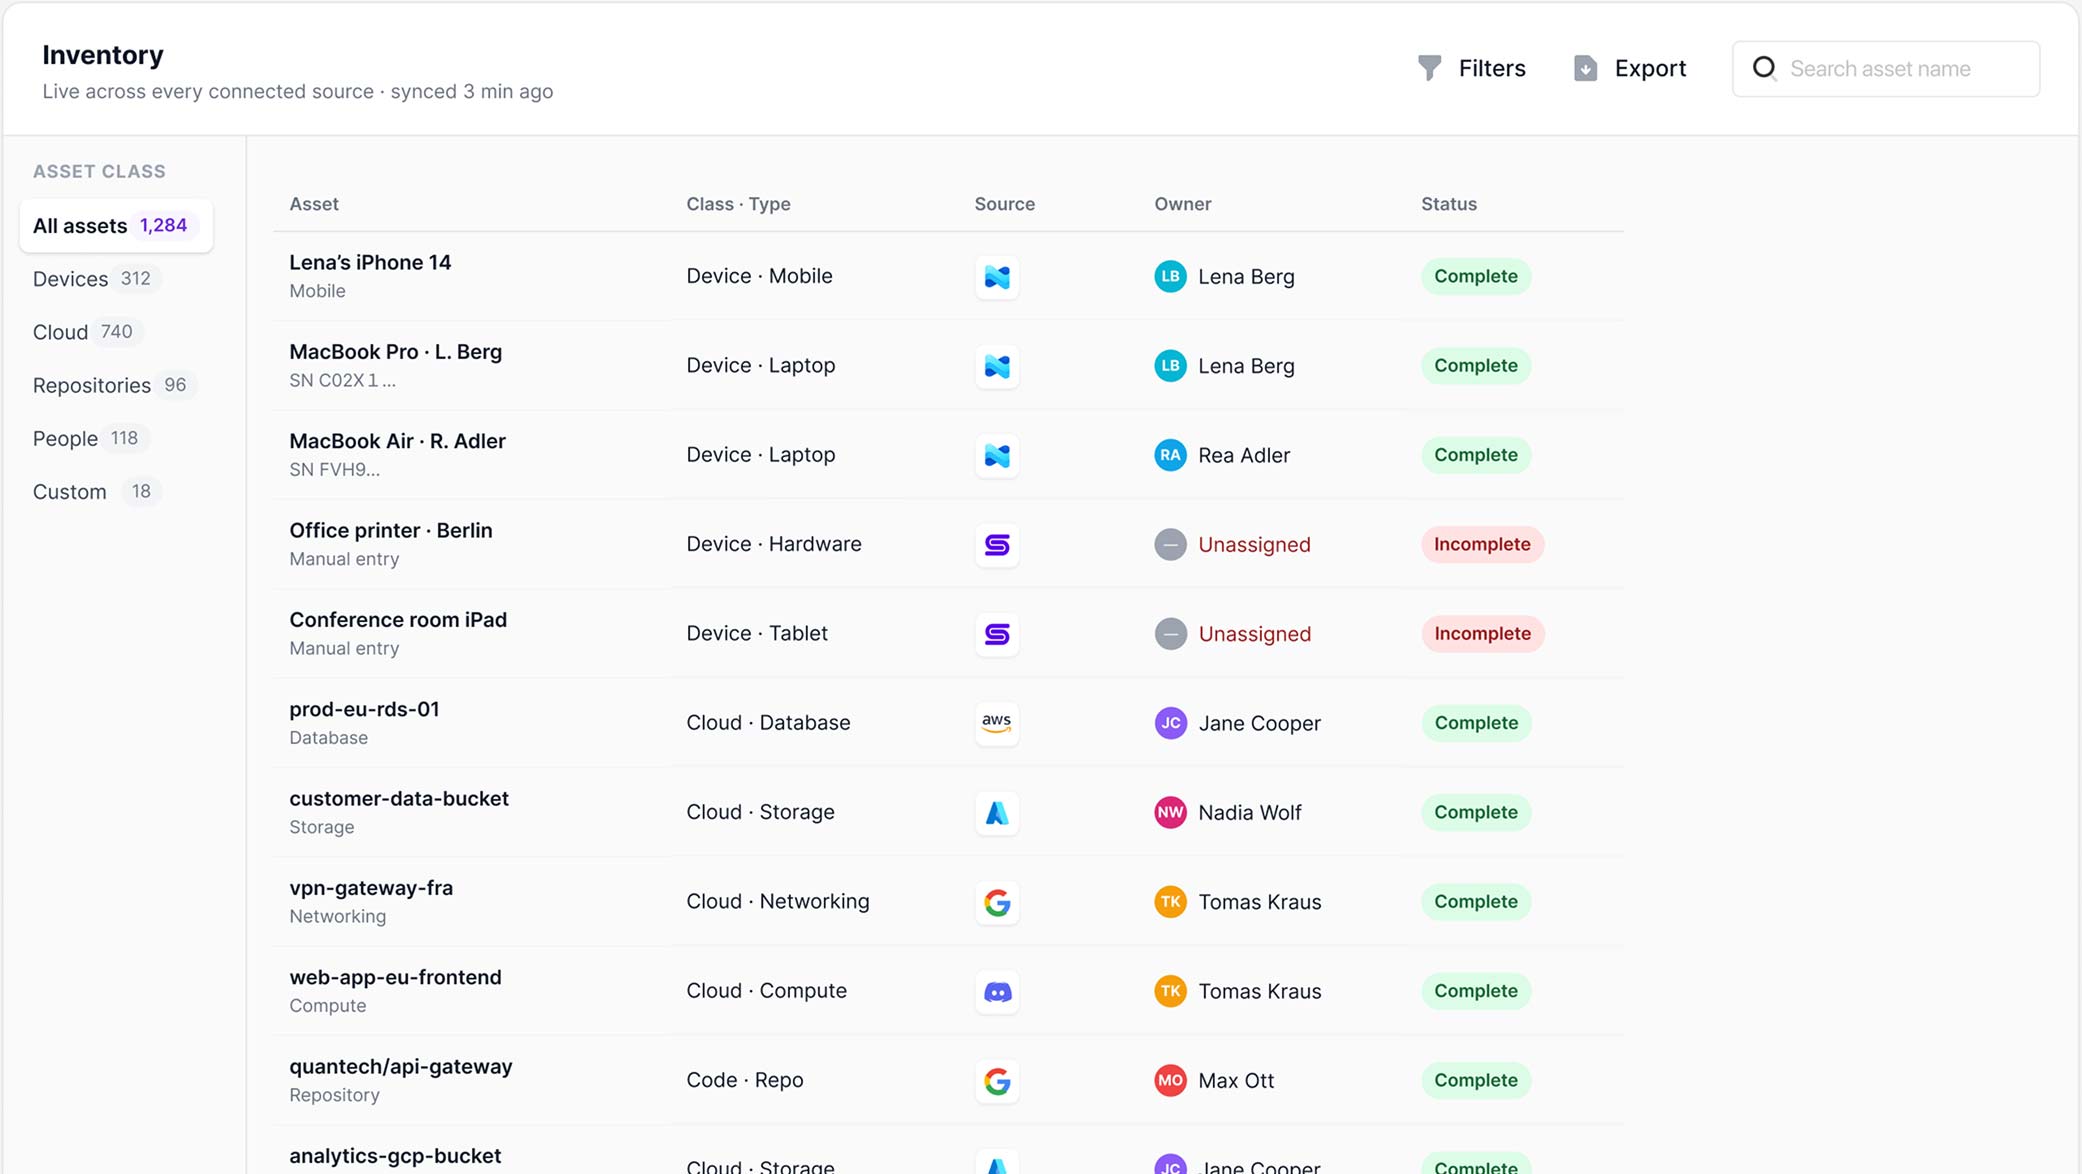



Automatische Erfassung aller Assets
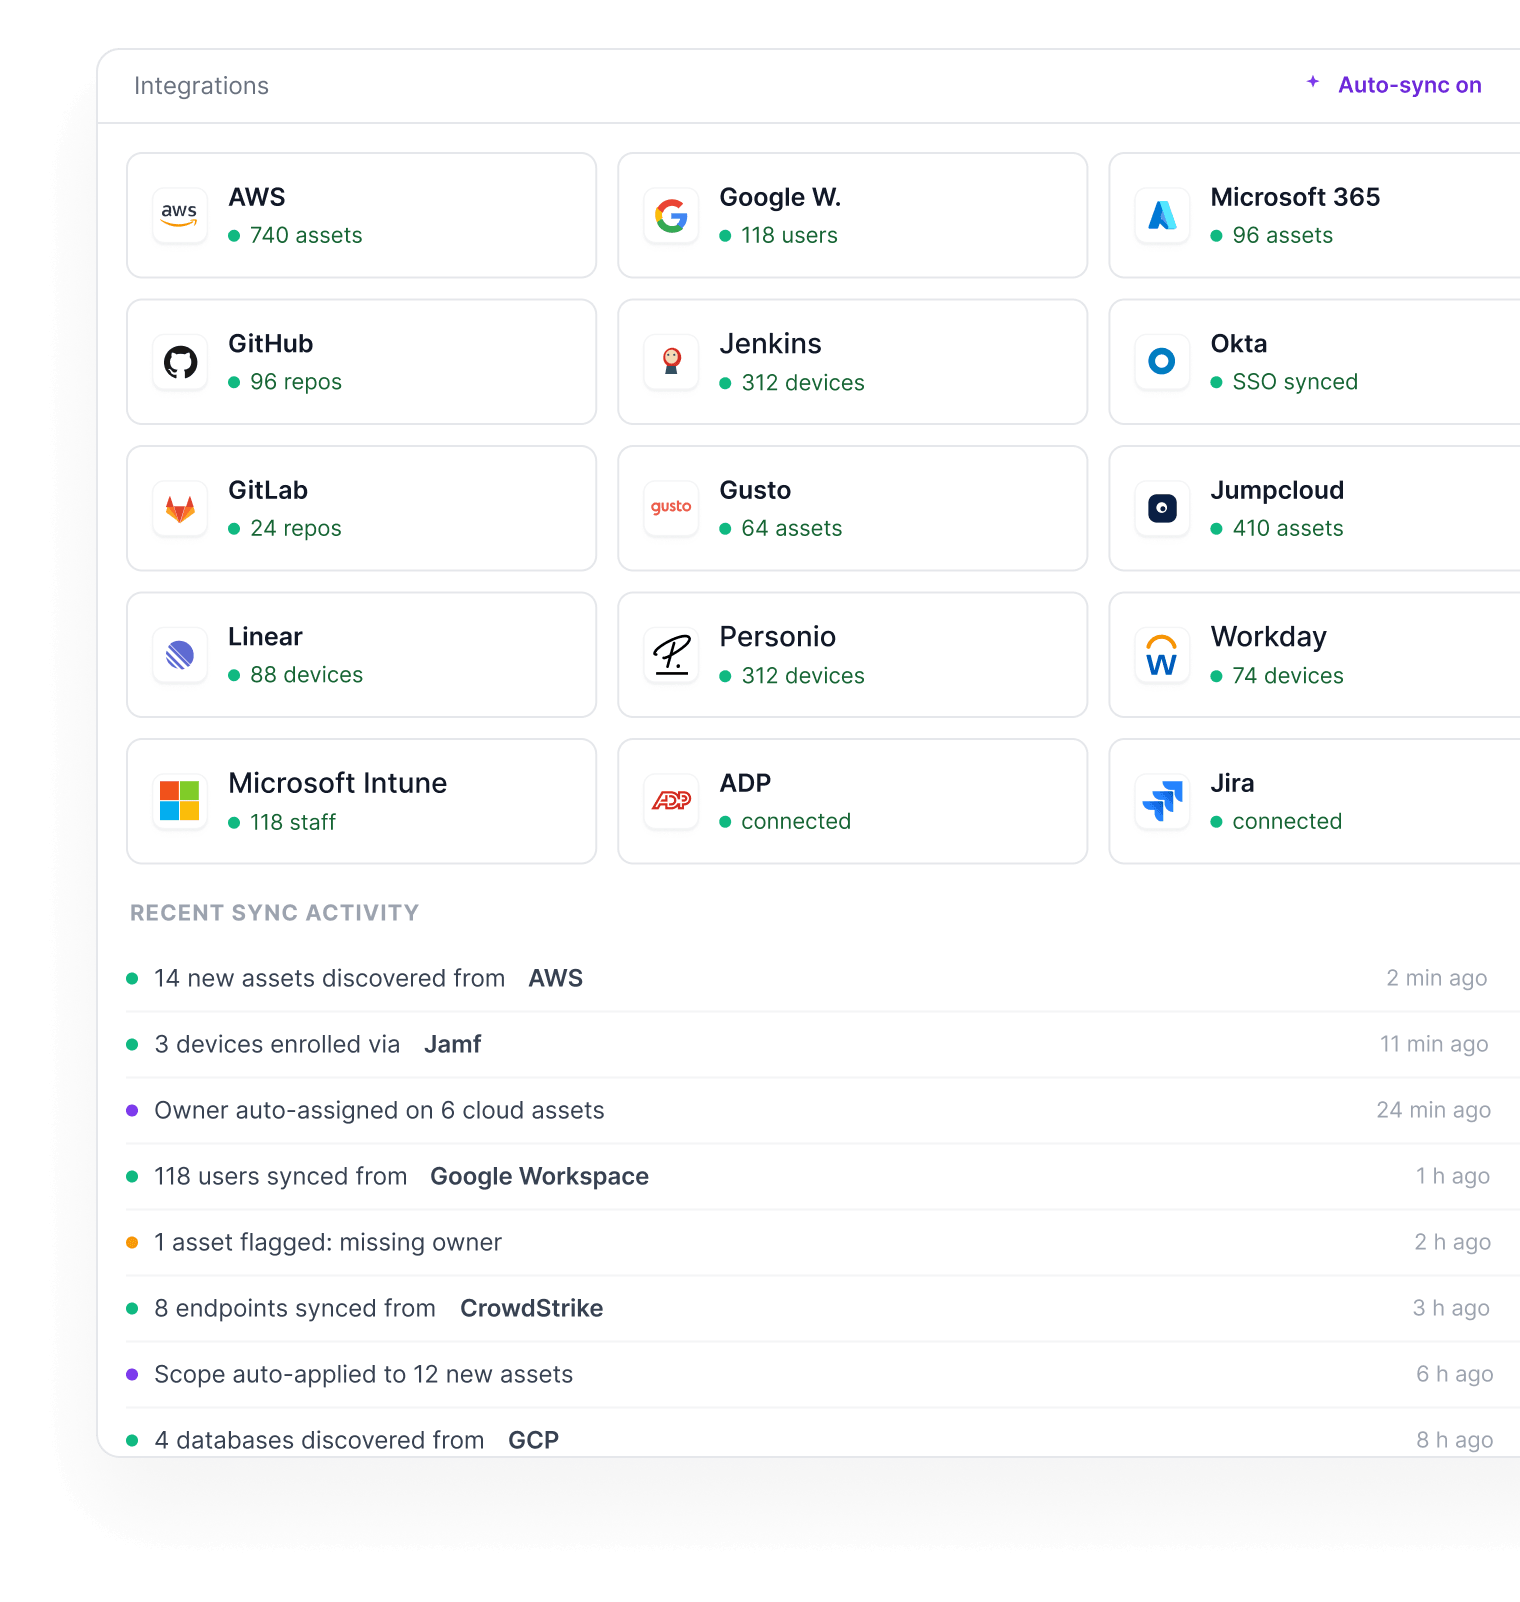
Secfix erstellt Ihr Asset-Inventar automatisch auf Basis der Systeme, die Sie bereits einsetzen. Verbinden Sie AWS, Azure, GCP, Google Workspace, Microsoft 365, Microsoft Intune, Jamf und über 100 weitere Integrationen – und alle Mac-, Windows- und Linux-Geräte sowie sämtliche Cloud-Ressourcen werden zentral an einem Ort erfasst.
On-Premises-Server, Firewalls, NAS-Systeme und weitere Hardware können per Excel-Massenimport als benutzerdefinierte Assets hinzugefügt werden.

Verantwortliche und Klassifizierung für jedes Asset
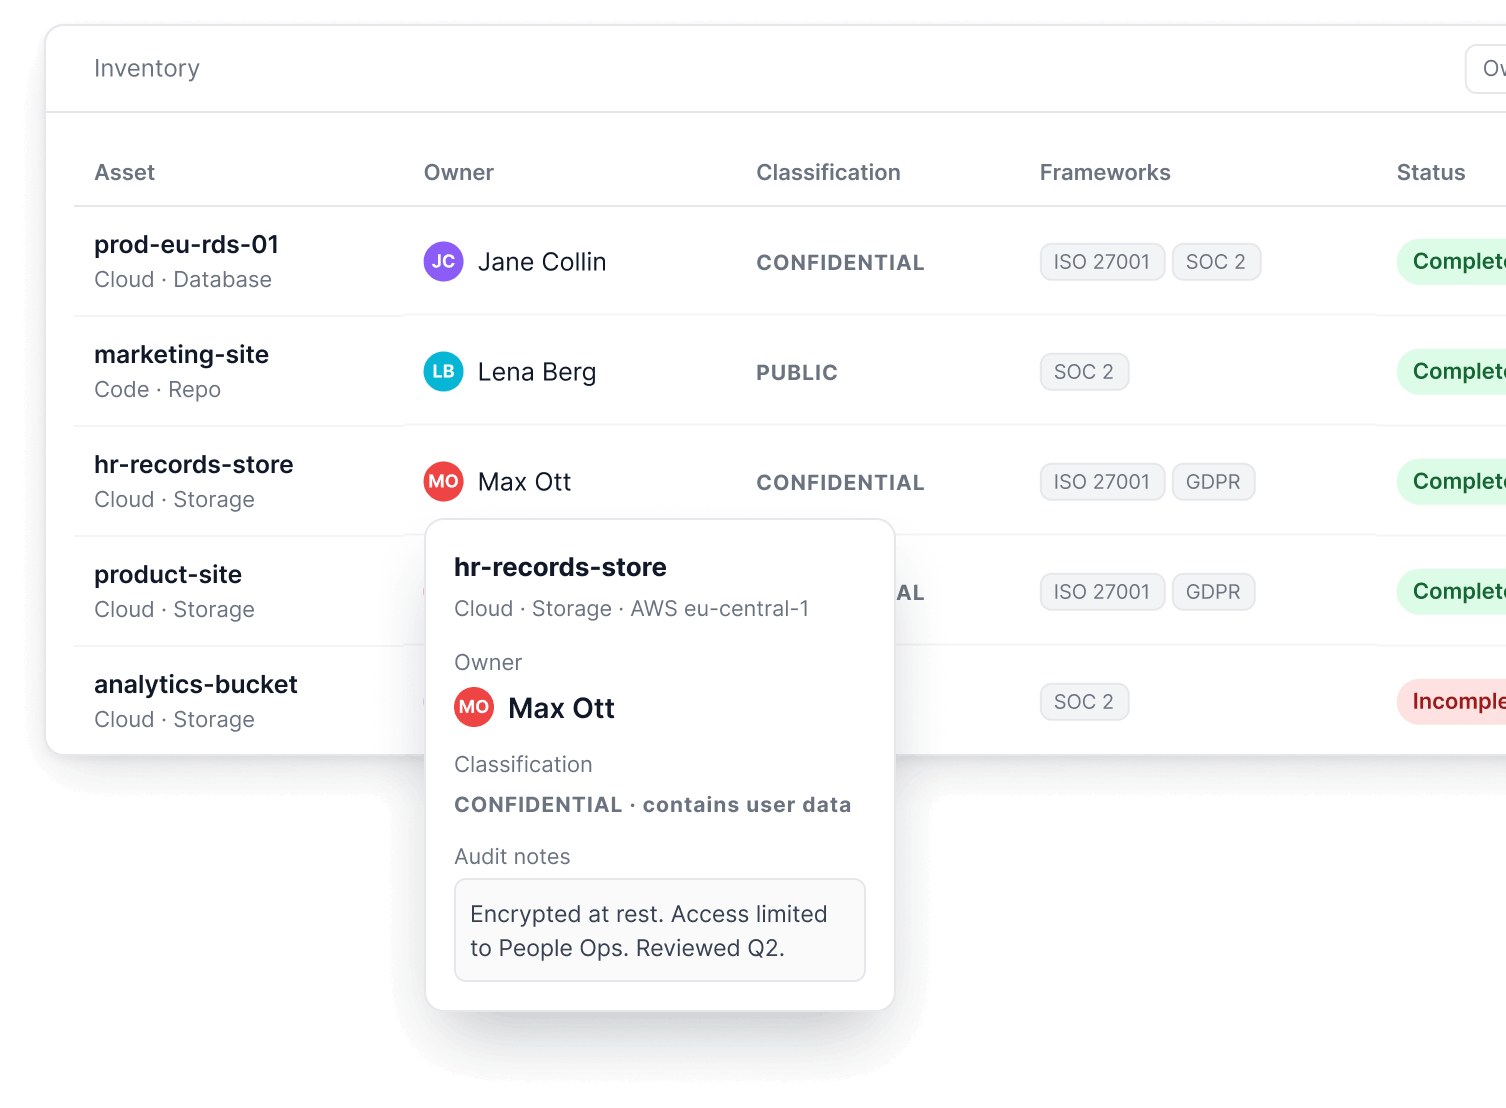
Der häufigste Grund, warum Asset-Inventare in Audits beanstandet werden, sind fehlende Verantwortlichkeiten und unvollständige Beschreibungen. Auditoren identifizieren regelmäßig Dienstkonten, Cloud-Ressourcen und Geräte, für die keine eindeutig verantwortliche Person benannt ist. Mit Secfix können Sie Verantwortlichkeiten zentral und in großer Zahl zuweisen, jede Ressource gemäß Ihrer Informationsklassifizierungsrichtlinie, beispielsweise als „intern“ oder „vertraulich“, klassifizieren, und die von Auditoren erwarteten Beschreibungen ergänzen.
Kontinuierliche Überprüfungen zeigen Ihnen bereits vor dem Audit, welche Informationen noch fehlen, sodass Sie ohne unerwartete Nichtkonformitäten in das Audit gehen können.
Ein zentrales Inventar für alle Frameworks – statt mehrerer Excel-Tabellen
Die meisten Teams verwalten ihre Assets bereits an anderer Stelle – beispielsweise in Excel, Jira Assets oder einer Inventarisierungslösung. Eine zusätzliche Version ausschließlich für das Audit zu pflegen, verursacht unnötigen Aufwand. Mit Secfix erhalten Sie ein zentrales Inventar als Grundlage Ihres ISMS, das gleichzeitig ISO 27001, SOC 2, TISAX, NIS2, ISO 42001, DORA und weitere Frameworks unterstützt.
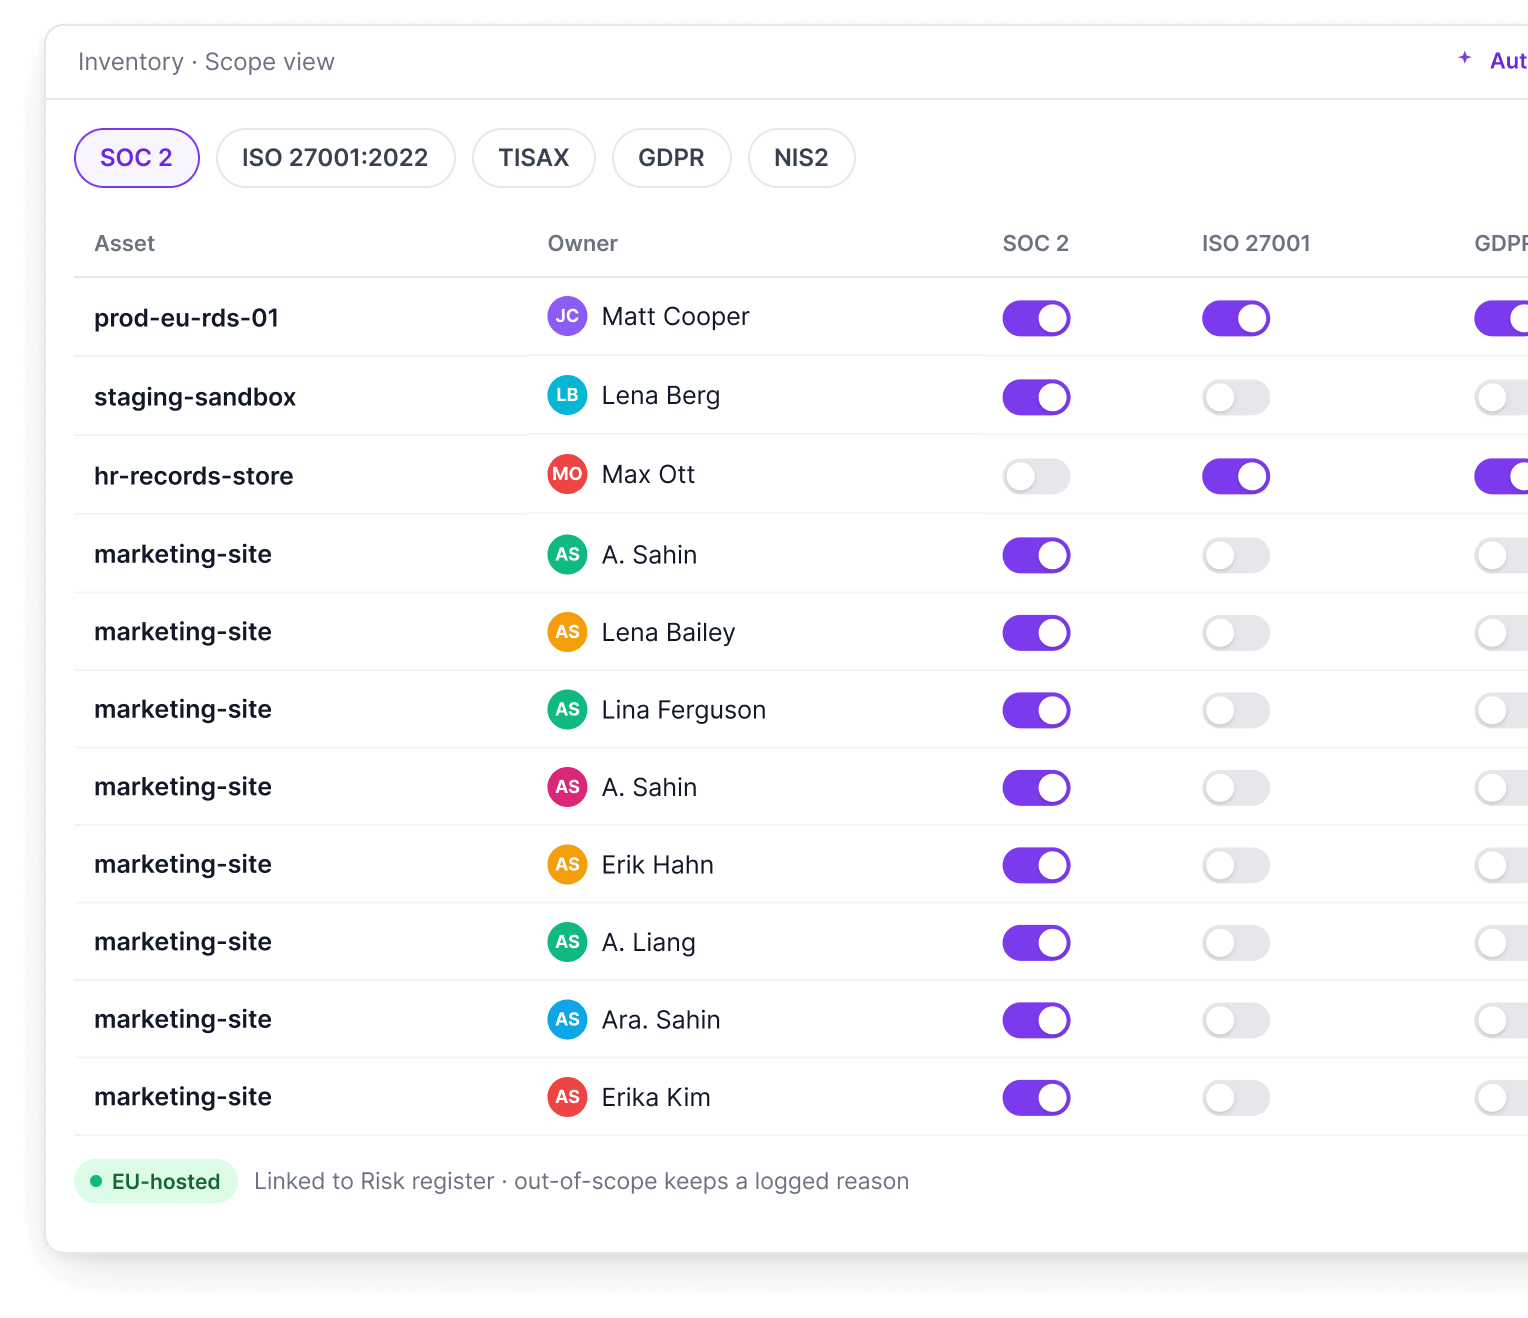
Kennzeichnen Sie Assets als innerhalb oder außerhalb des Geltungsbereichs, verwalten Sie Informationswerte gemeinsam mit Hardware- und Cloud-Assets und stellen Sie Ihrem Auditor eine zentrale Datenquelle statt zahlreicher Exporte zur Verfügung.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was versteht man unter „Asset Management“ gemäß ISO 27001?
ISO 27001 verlangt die Führung eines Inventars aller Assets, die Informationen speichern oder verarbeiten, sowie die Zuweisung einer verantwortlichen Person für jedes Asset. Dazu gehören Endgeräte von Mitarbeitenden, Cloud-Infrastruktur, Server, Software sowie Informationswerte wie Kundendaten und geschäftskritische Prozesse. Jedes Asset sollte identifiziert, einer verantwortlichen Person zugeordnet, klassifiziert und über seinen gesamten Lebenszyklus hinweg verwaltet werden. Secfix erstellt und pflegt dieses Inventar automatisch.
Was gilt bei einem ISO-27001-Audit als Asset?
Für ein ISO-27001-Audit gilt als Asset alles, was Informationen speichert, verarbeitet oder deren Verarbeitung unterstützt. Dazu gehören Hardware wie Laptops, Server, Firewalls und NAS-Systeme, Cloud-Ressourcen wie AWS, Azure, GCP und Microsoft 365, Software und Lizenzen sowie Informationswerte wie Kundendaten und Quellcode. Fassen Sie ähnliche Assets sinnvoll zusammen, anstatt jede einzelne Komponente separat aufzulisten, und berücksichtigen Sie alle Geräte, die auf Unternehmenssysteme zugreifen.
Wie erstellt Secfix automatisch mein Anlagenverzeichnis?
Secfix erkennt Assets automatisch über mehr als 100 Integrationen mit Cloud-Plattformen, Identity Providern und Geräteverwaltungslösungen, darunter AWS, Azure, GCP, Google Workspace, Microsoft 365, Microsoft Intune und Jamf. Geräte werden entweder über diese Integrationen oder über den schlanken Secfix Agent erkannt.
Wie klassifiziert Secfix die Assets?
Mit Secfix klassifizieren Sie jedes Asset entsprechend seiner Schutzbedürftigkeit, beispielsweise als „intern“ oder „vertraulich“ gemäß Ihrer Informationsklassifizierungsrichtlinie. Geräte und Benutzerkonten, die sensible Daten verarbeiten oder Personen mit erweiterten Zugriffsrechten zugeordnet sind, werden in der Regel als vertraulich eingestuft. Die Klassifizierung fließt unmittelbar in Ihre Auditnachweise und Ihr Risikoregister ein.
Unterstützt das Asset Management von Secfix auch andere Frameworks als ISO 27001?
Ja. Ein einziges Inventar in Secfix unterstützt gleichzeitig ISO 27001, SOC 2, TISAX, NIS2, ISO 42001, DORA und weitere Frameworks. Assets, Verantwortlichkeiten und Klassifizierungen werden automatisch für alle relevanten Standards übernommen. Dadurch müssen Sie Ihr Inventar nicht für jedes Framework neu aufbauen, und dieselben Nachweise können für mehrere Audits verwendet werden.
Behalten Sie den Überblick über all Ihre Assets
Ein zentrales Inventar mit Verantwortlichkeiten, Klassifizierungen und jederzeit auditbereit.