
Informationssicherheit und Compliance für mittelständische Unternehmen
Alle Frameworks, alle Gesellschaften und alle Teams auf einer Plattform. Ein dauerhaftes Compliance-System ohne unnötige Komplexität.



Alle Frameworks mit einem gemeinsamen Kontrollsystem verwalten
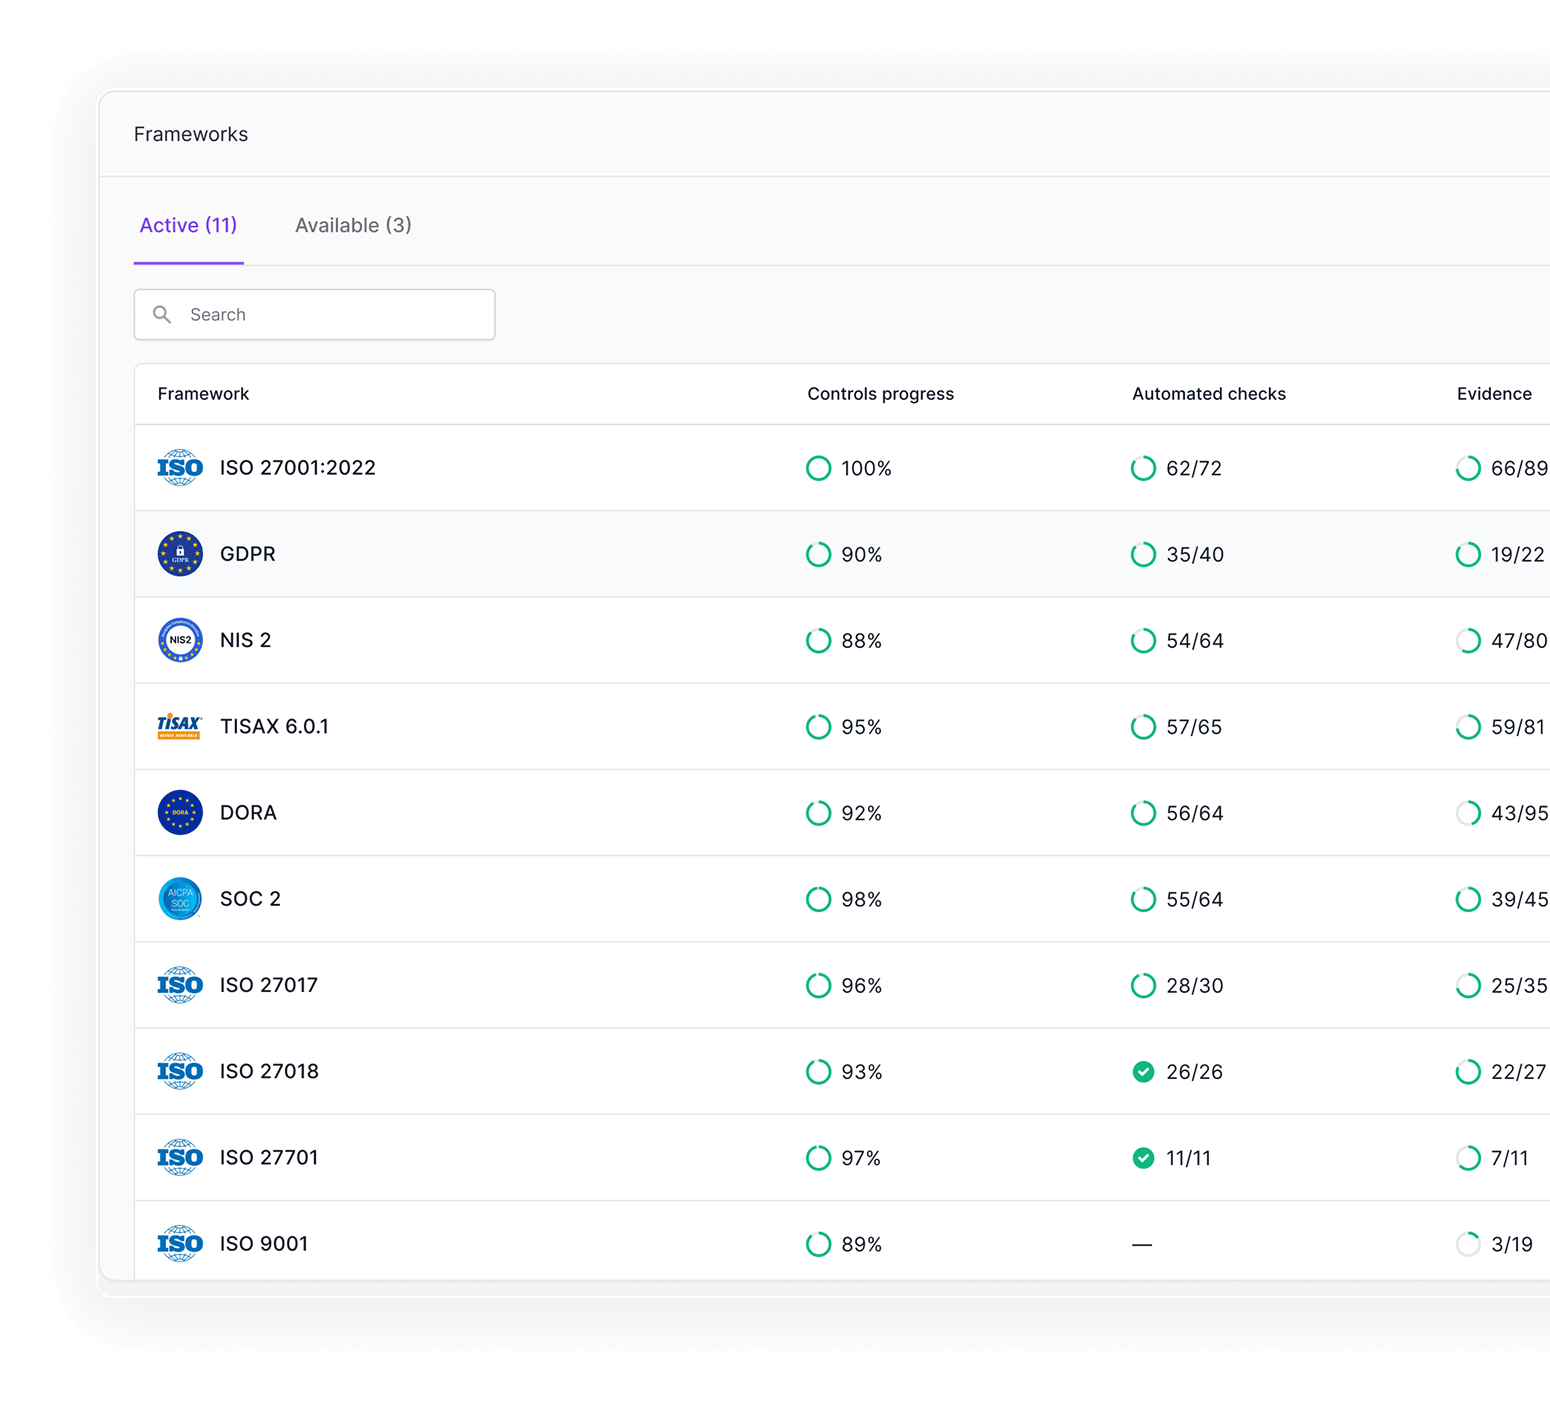
ISO 27001, NIS 2, ISO 42001, SOC 2 und weitere Frameworks. Alle werden in einem einzigen Account mit einem gemeinsamen Kontrollsystem verwaltet. Implementieren Sie eine Kontrolle einmal und erfüllen Sie damit die Anforderungen aller zugeordneten Frameworks. So müssen Sie beim nächsten Standard nur noch bestehende Lücken schließen, statt ein neues Projekt zu starten.
Ihr Statement of Applicability (SoA), Ihr Risikoregister und Ihre Richtlinien bleiben zentrale, einheitliche Informationsquellen, statt für jedes Framework neu erstellt werden zu müssen.

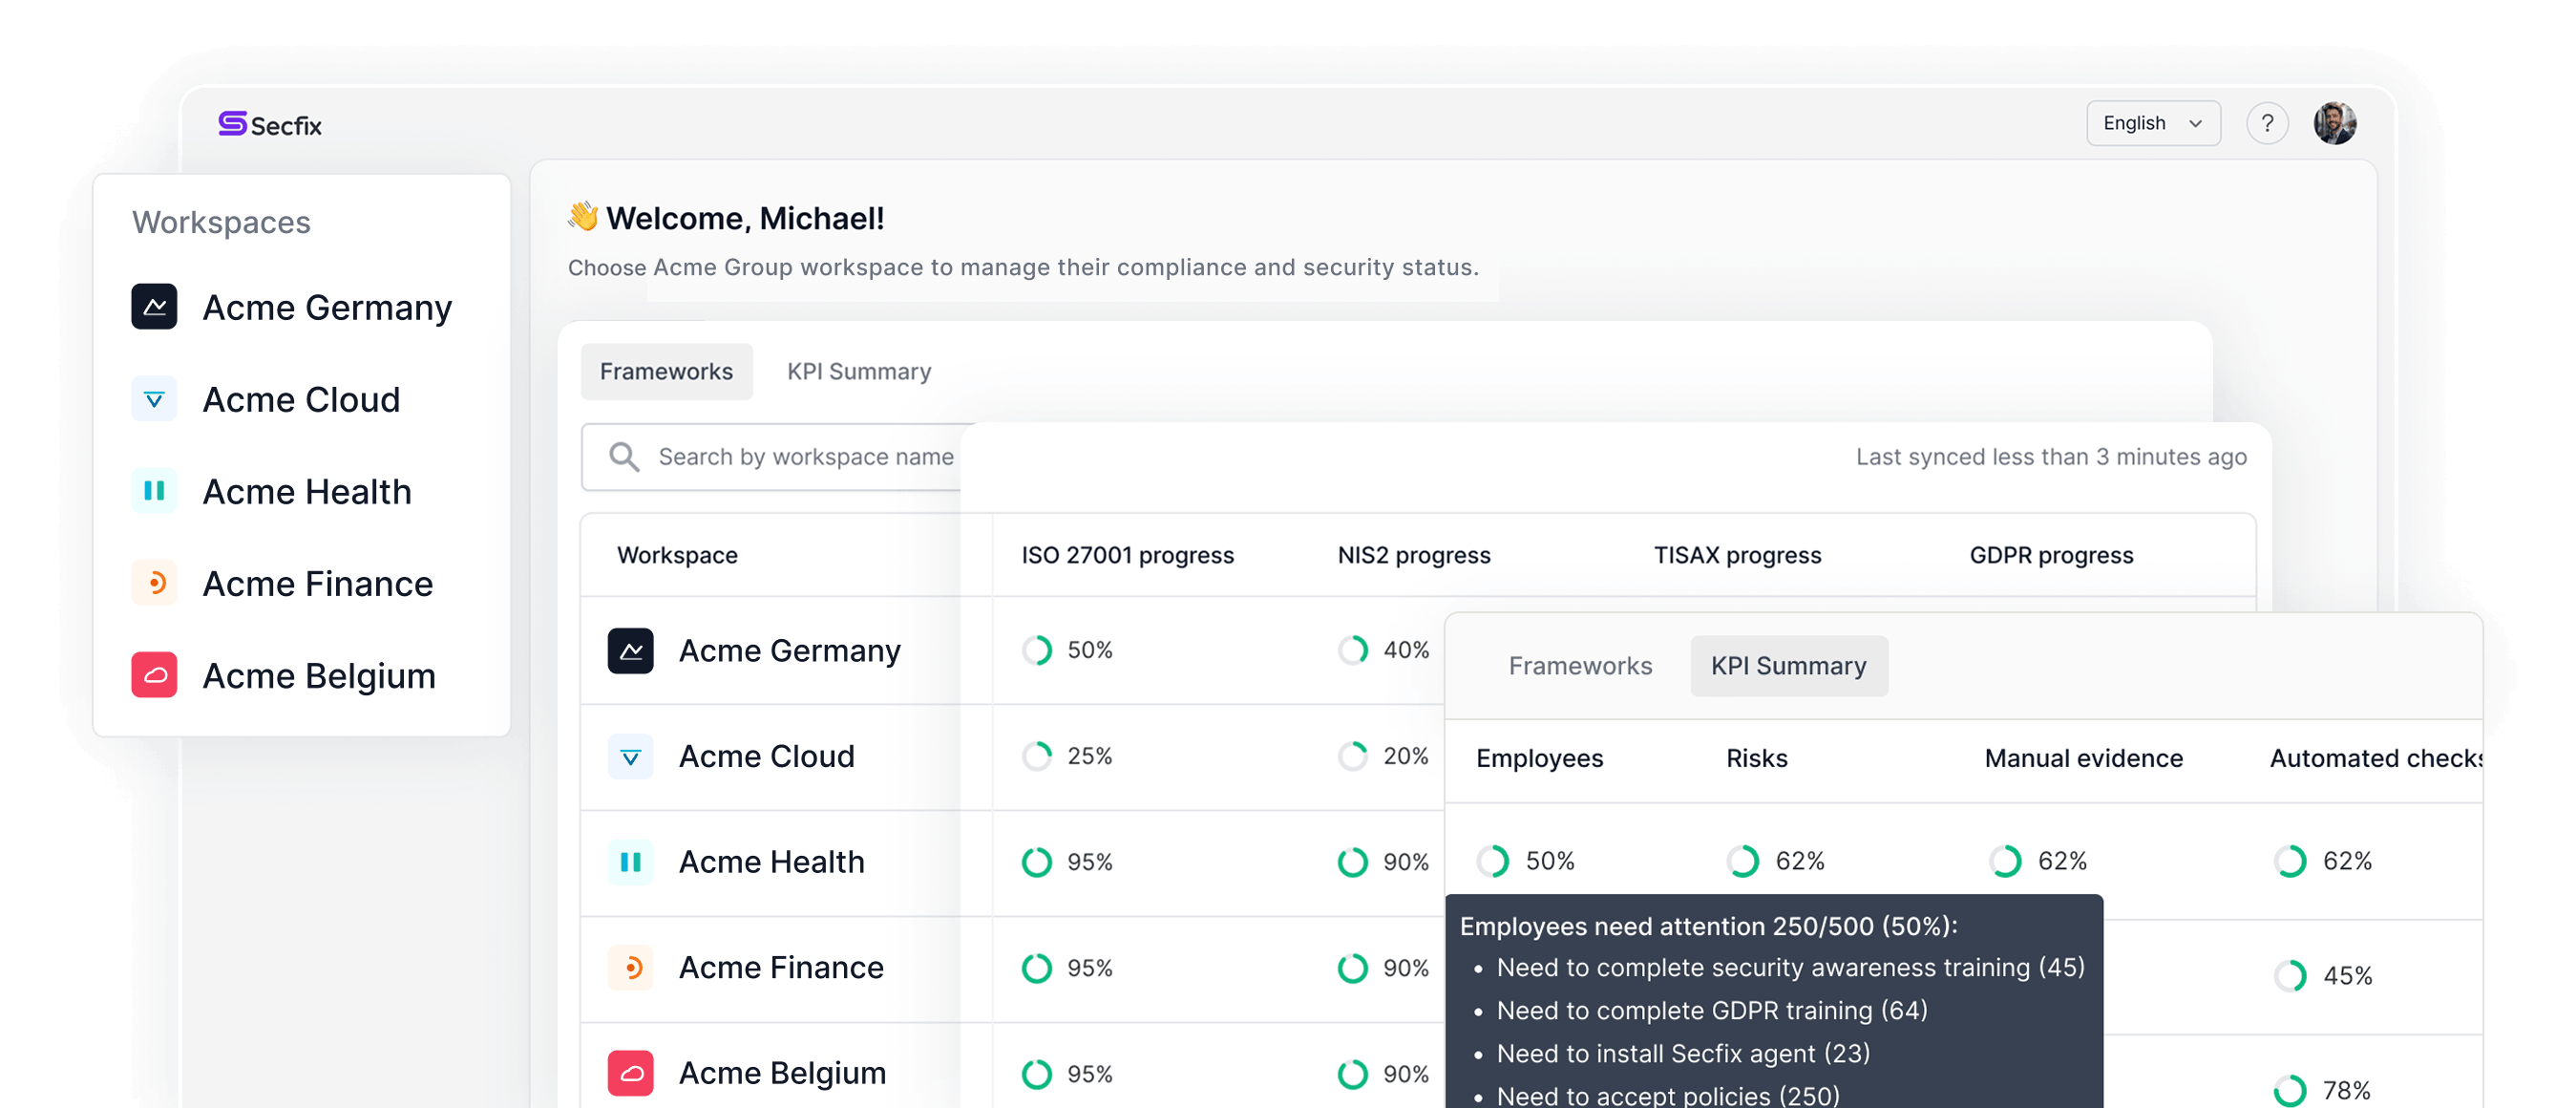
Ein gemeinsames ISMS für die gesamte Unternehmensgruppe aufbauen
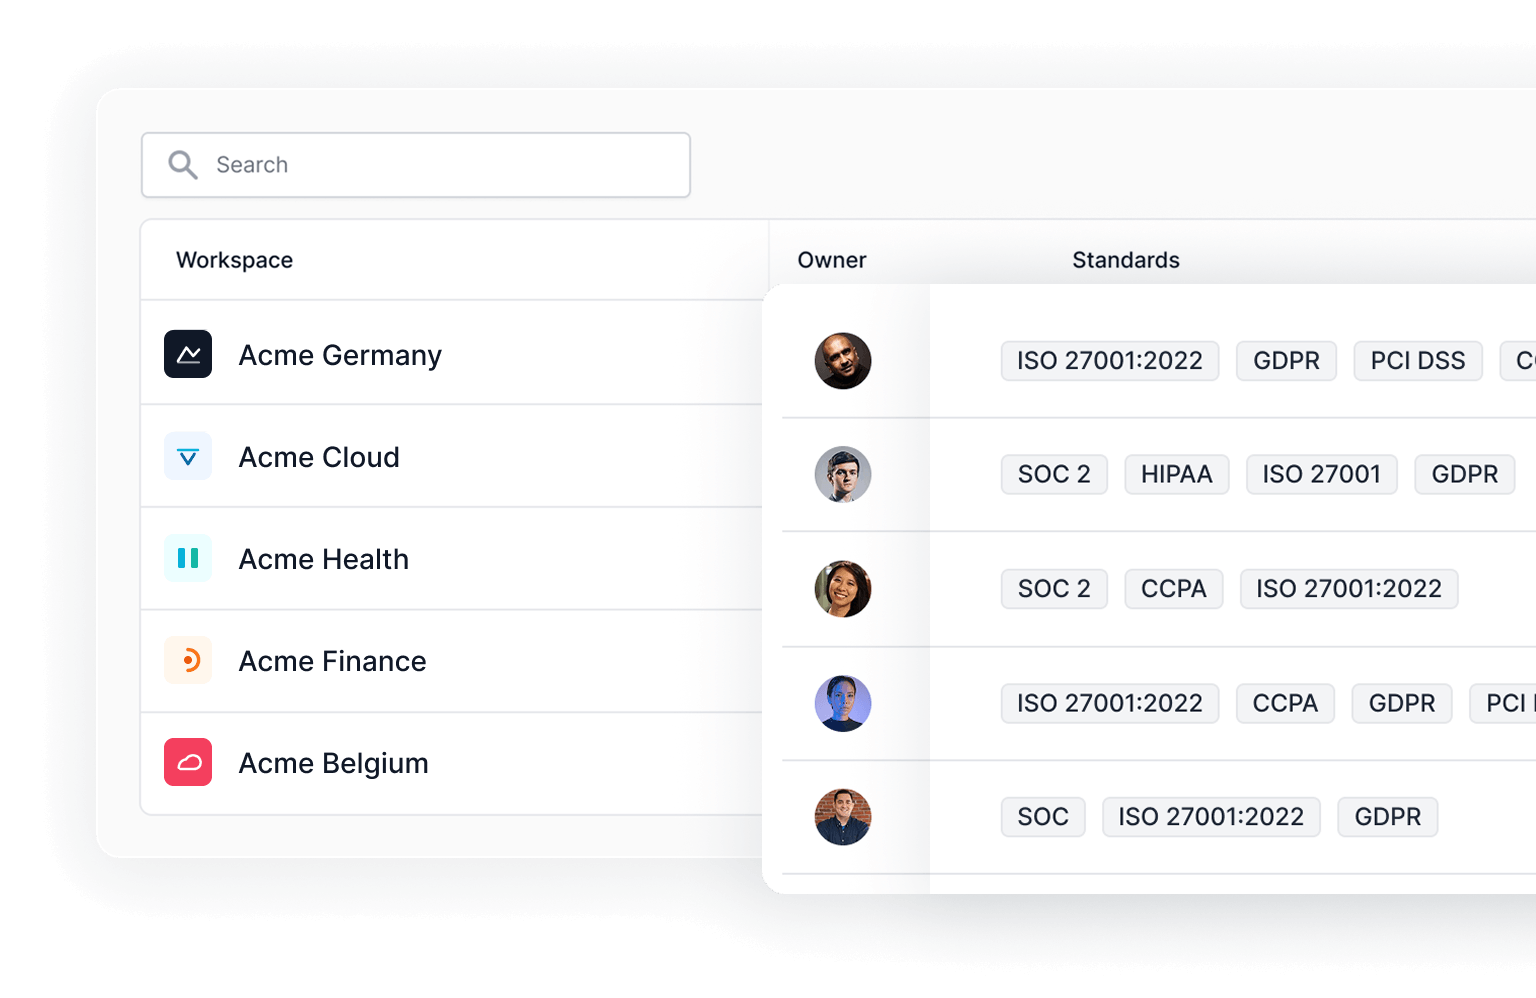
Verwalten Sie für jede Tochtergesellschaft, jedes Produkt oder jeden Geschäftsbereich ein eigenes Compliance-Programm, ohne separate Systeme einrichten zu müssen. Frameworks, Kontrollen und Nachweise werden pro Workspace abgegrenzt, während gemeinsam genutzte Personal-, Lieferanten- und Asset-Daten zentral verwaltet werden.
Jede Gesellschaft kann ihren eigenen Geltungsbereich und Auditor haben. Gleichzeitig behält die Unternehmensgruppe den Überblick über alle Gesellschaften.
Arbeiten Sie mit allen Beteiligten zentral an einem Ort zusammen
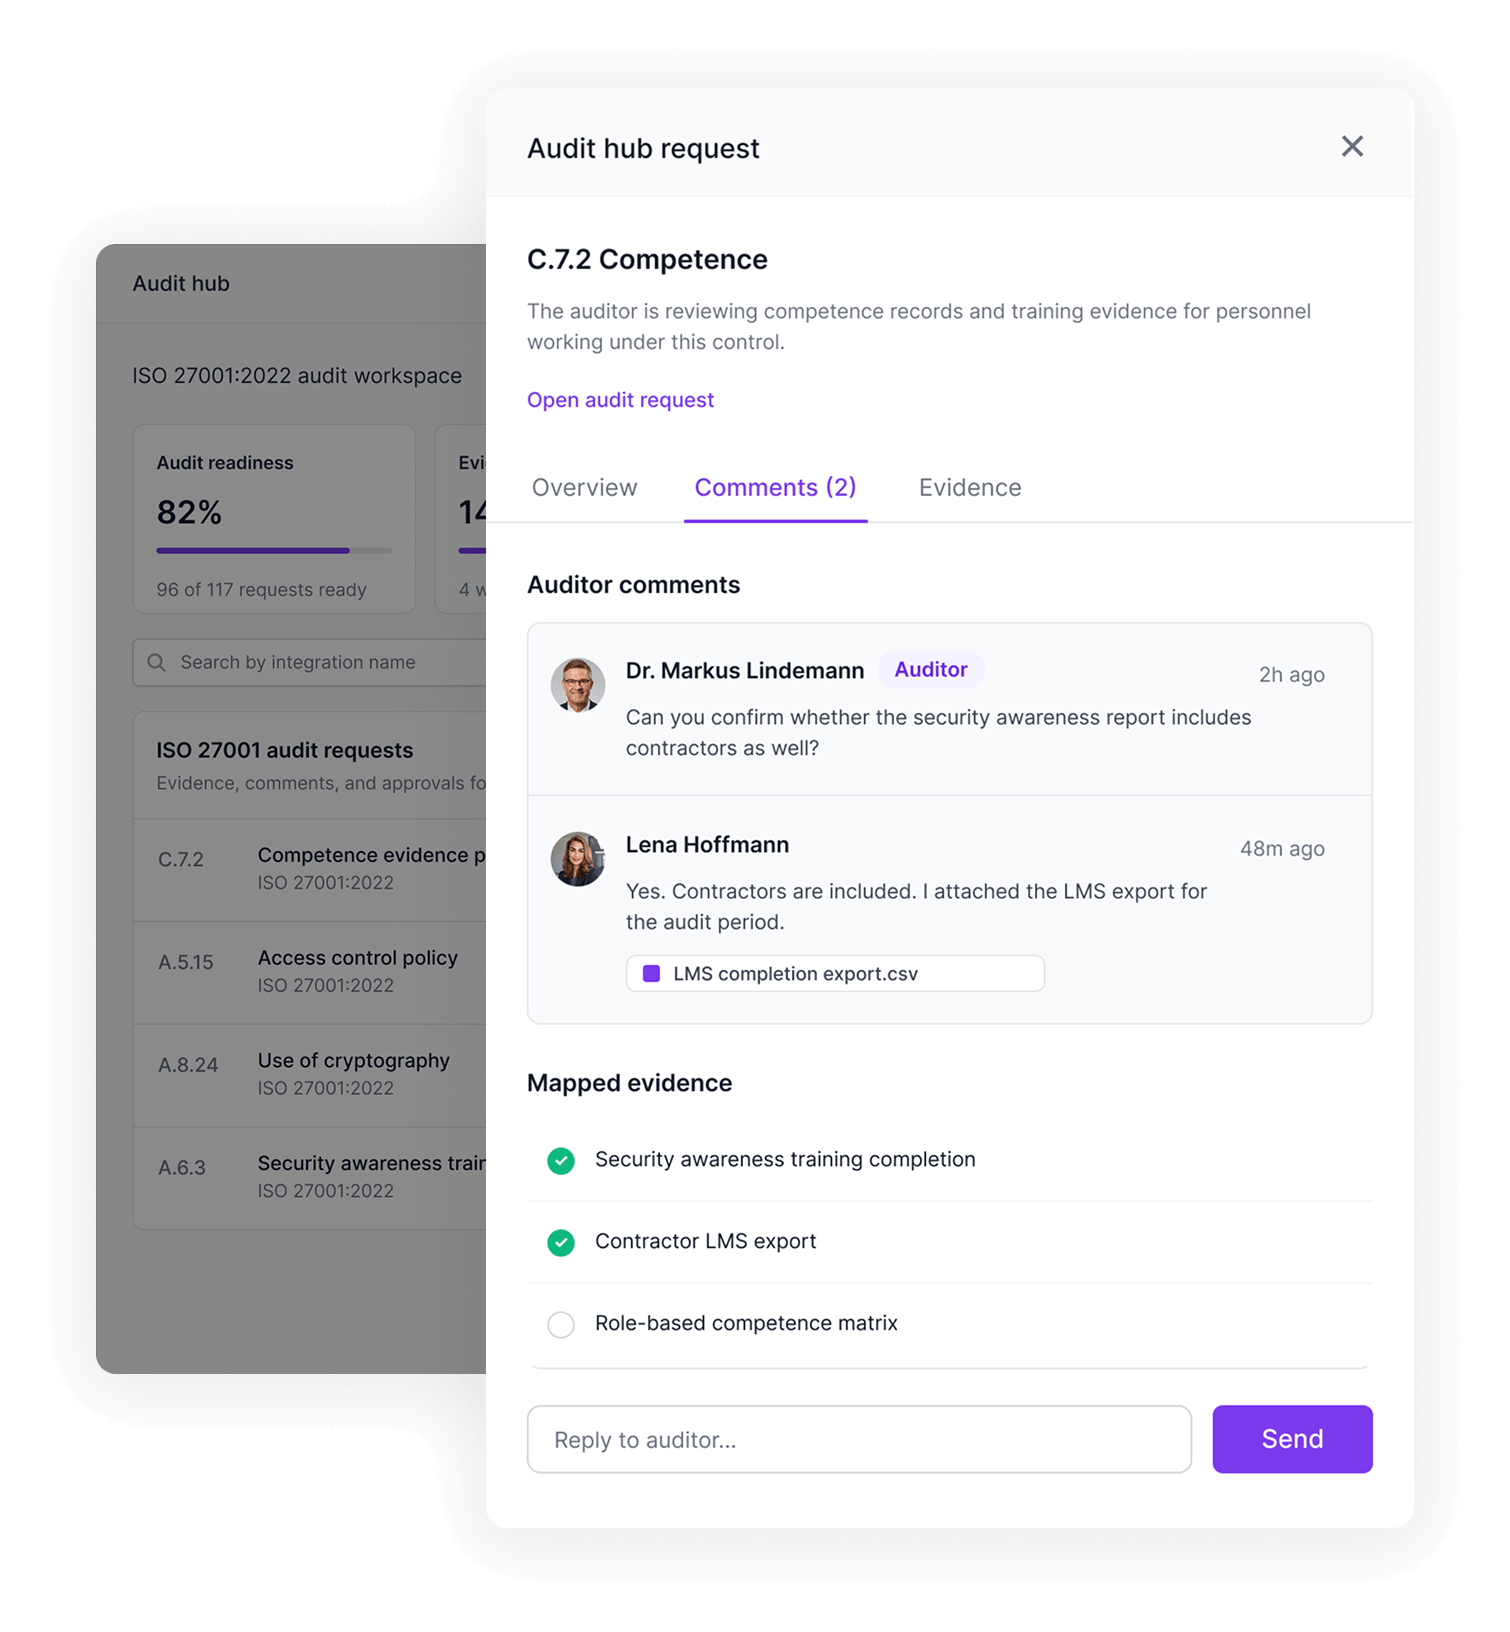
Compliance, IT, Qualitätsmanagement, Rechtsabteilung, HR und Geschäftsleitung arbeiten gemeinsam in einem Account, mit klaren Verantwortlichkeiten für jede Kontrolle. Ihre Auditoren erhalten über den Secfix Audit Hub strukturierten Lesezugriff auf die benötigten Nachweise.
Wiederkehrende Aufgaben werden geplant, zugewiesen und nachverfolgt. So bleiben Sie das ganze Jahr über auditbereit, statt vor jedem Audit kurzfristig Screenshots zusammenstellen zu müssen.
Eine Plattform für Ihr gesamtes Unternehmen

Verwalten Sie alle Gesellschaften in einem Account und nutzen Sie Kontrollen und Nachweise unternehmensweit gemeinsam.

Ordnen Sie jeder Kontrolle die richtigen Nachweise zu und wissen Sie genau, was Ihr Auditor benötigt.

Verwalten Sie sämtliche Audits zentral an einem Ort, von Auditorenanfragen über Nachweise bis hin zu Freigaben.

Führen Sie über 250 kontinuierliche Prüfungen durch und erkennen Sie Compliance-Lücken, bevor Ihr Auditor sie entdeckt.

Ersetzen Sie Ihre Risikotabellen durch ein aktuelles Risikoregister, das mit über 100 Kontrollen verknüpft ist.

Automatisieren Sie das Onboarding, die Schulung und das Offboarding Ihrer Mitarbeitenden mit Erinnerungen und Fortschrittsverfolgung.

Erfassen Sie alle Lieferanten automatisch, bewerten Sie deren Risiken und erhalten Sie Erinnerungen an anstehende Überprüfungen.

Beantworten Sie Sicherheitsfragen potenzieller Kunden auf Basis Ihrer eigenen Richtlinien, statt jedes Mal von vorne anzufangen.
Security- und IT-Verantwortliche setzen auf Secfix

"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
Eine zentrale Lösung für alle Frameworks. Erfahren Sie, wie es funktioniert.


FAQs
Können wir mehrere Frameworks in einem ISMS verwalten?
Ja, und für Secfix-Kunden dieser Unternehmensgröße ist das der Regelfall. ISO 27001, NIS 2, TISAX, SOC 2, DSGVO, DORA, ISO 9001 und weitere Frameworks werden in einem Account auf Basis von über 100 vorgefertigten, gemeinsam genutzten Kontrollen verwaltet. Eine einmal implementierte Kontrolle erfüllt die Anforderungen aller Frameworks, denen sie zugeordnet ist. Auch Nachweise werden überall dort wiederverwendet, wo sie relevant sind. Ihr Statement of Applicability (SoA), Ihr Risikoregister und Ihre Richtlinien bleiben zentrale, einheitliche Informationsquellen, statt für jeden Standard separat gepflegt werden zu müssen.
Wie verwaltet Secfix mehrere rechtliche Einheiten oder Tochtergesellschaften?
Jede Gesellschaft erhält einen eigenen Workspace. Frameworks, Kontrollen, Monitoring und Nachweise werden pro Workspace abgegrenzt. So kann eine Tochtergesellschaft ein anderes Zertifikat, einen anderen Geltungsbereich und einen anderen Auditor haben als der Rest der Unternehmensgruppe. Gemeinsam genutzte Richtlinien, Personal-, Lieferanten- und Asset-Daten bleiben zentral verwaltet und werden verknüpft statt dupliziert. Gruppenweite Dashboards zeigen die Auditbereitschaft und Wirksamkeit der Kontrollen über alle Gesellschaften hinweg. Ereignisse und Prüfergebnisse lassen sich weiterhin nach Workspace filtern.
Wer kann auf der Plattform mitarbeiten und können auch unsere Auditoren und Datenschutzbeauftragten Zugriff erhalten?
Alle, die an Compliance-Aufgaben beteiligt sind, können mit rollenbasierten Berechtigungen zusammenarbeiten: IT, Informationssicherheitsbeauftragte, Qualitätsmanagement, Rechtsabteilung, HR, Geschäftsleitung und weitere Teams. Auch externe Beteiligte können die Plattform nutzen. Ihr Datenschutzbeauftragter erhält einen eigenen Zugang. Externe Auditoren bekommen über unseren Audit Hub strukturierten Lesezugriff auf genau die Nachweise, Richtlinien und Kontrollen, die sie für ihre Stichproben benötigen. So müssen Sie keine Ordner mit exportierten Screenshots mehr versenden.
Ist Secfix eine europäische Plattform und wo werden unsere Daten gehostet?
Ja. Secfix wird in Deutschland entwickelt, hat seinen Hauptsitz in München und hostet Kundendaten standardmäßig in der EU. Auch unser Support-Team und unsere internen Compliance-Experten sind in Europa ansässig. ISO 27001, NIS 2 und TISAX gehören zu unseren Kernkompetenzen und sind nicht nur zusätzliche Einträge in einem Framework-Katalog. Damit unterscheidet sich Secfix grundlegend von US-amerikanischen Plattformen, die EU-Hosting erst nachträglich als Option eingeführt haben.
Gilt NIS 2 für unser Unternehmen?
Das hängt von Ihrer Branche und Unternehmensgröße ab. NIS 2 gilt für eine festgelegte Liste wesentlicher und wichtiger Sektoren. Da die nationale Umsetzung zwischen den EU-Mitgliedstaaten variiert, kommt es sowohl auf den Sitz Ihrer Gesellschaften als auch auf deren Tätigkeiten an. Viele mittelständische Unternehmen sind zudem indirekt betroffen, weil Kunden, die unter NIS 2 fallen, entsprechende Anforderungen an ihre Lieferkette weitergeben. NIS 2 gehört zu den Kernkompetenzen von Secfix und ist nicht nur eines von vielen angebotenen Frameworks. Die Anforderungen werden Ihren bestehenden ISO 27001-Kontrollen zugeordnet.
Wie halten wir unser ISMS zwischen den Audits auf dem neuesten Stand?
Nachweise werden kontinuierlich erfasst und alle wiederkehrenden Verpflichtungen werden geplant, zugewiesen und nachverfolgt: Richtlinienüberprüfungen, Access Reviews, Lieferantenbewertungen, Managementbewertungen und interne Audits. Verantwortliche werden rechtzeitig vor anstehenden Fristen benachrichtigt. So bleiben Sie das ganze Jahr über auditbereit, statt in den Wochen vor jedem Audit die Nachweise eines ganzen Jahres nachträglich zusammenstellen zu müssen.
Wir haben bereits ein ISMS in Tabellen oder einem anderen Tool. Können wir es zu Secfix migrieren?
Ja. Die meisten mittelständischen Kunden verfügen bereits über bestehende Compliance-Strukturen. Vorhandene Richtlinien, Risikoregister und Nachweise können übernommen und den Kontrollen in Secfix zugeordnet werden. So bleibt Ihre bisherige Arbeit erhalten und muss nicht wiederholt werden.
Wie viel kostet Compliance für ein Unternehmen unserer Größe?
Die Kosten für das Secfix-Abonnement hängen von Ihrem Geltungsbereich, Ihrer technischen Infrastruktur und der Anzahl Ihrer Gesellschaften ab. Das Audit wird separat von Ihrer Zertifizierungsstelle abgerechnet. Die Kosten richten sich dabei nach Ihrer Mitarbeiterzahl und Ihrem Geltungsbereich. Da die Zertifizierung einem dreijährigen Zyklus mit jährlichen Überwachungsaudits folgt, sollten Sie Compliance als laufendes Programm und nicht als einmalige Investition einplanen.
Ein dauerhaftes Compliance-System aufbauen
Sprechen Sie mit einem Secfix-Experten darüber, wie Sie Ihre Frameworks, Gesellschaften und Stakeholder in einer zentralen Lösung zusammenführen können.