
Arbeiten Sie mit Ihrem Wirtschaftsprüfer zusammen und stellen Sie Nachweise an einem zentralen Ort bereit
Secfix bündelt Nachweise, Kontrollen und Abweichungen in einem Hub und gewährt Ihrer Prüferin oder Ihrem Prüfer anschließend strukturierten, reinen Lesezugriff zur Überprüfung.
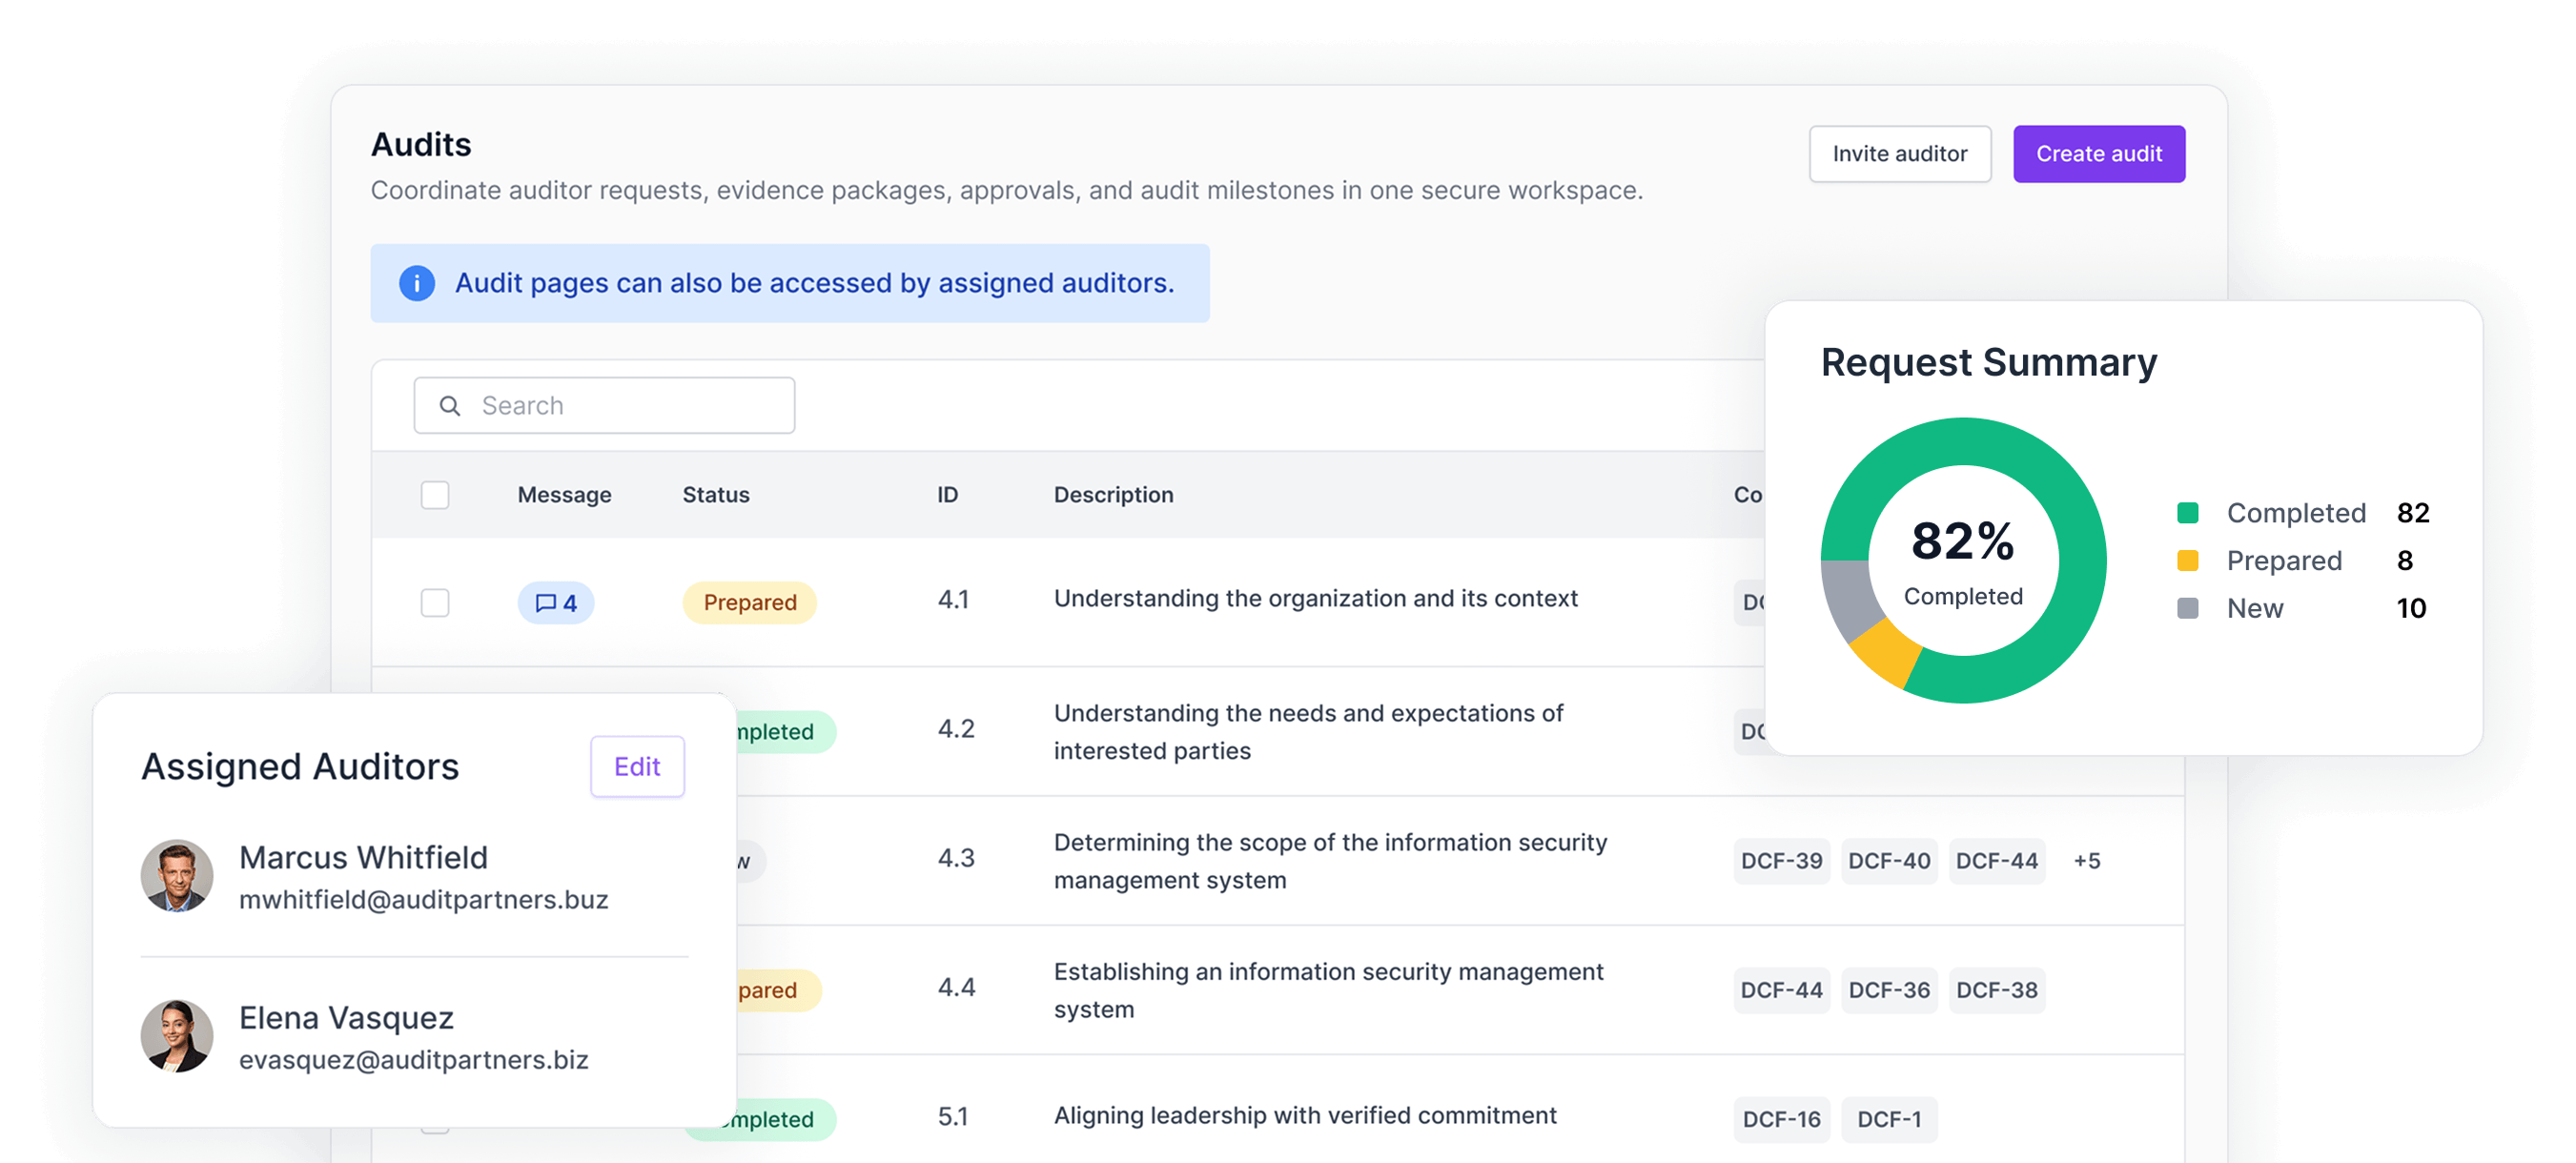



Sparen Sie Zeit und manuellen Aufwand bei Ihrem nächsten Audit
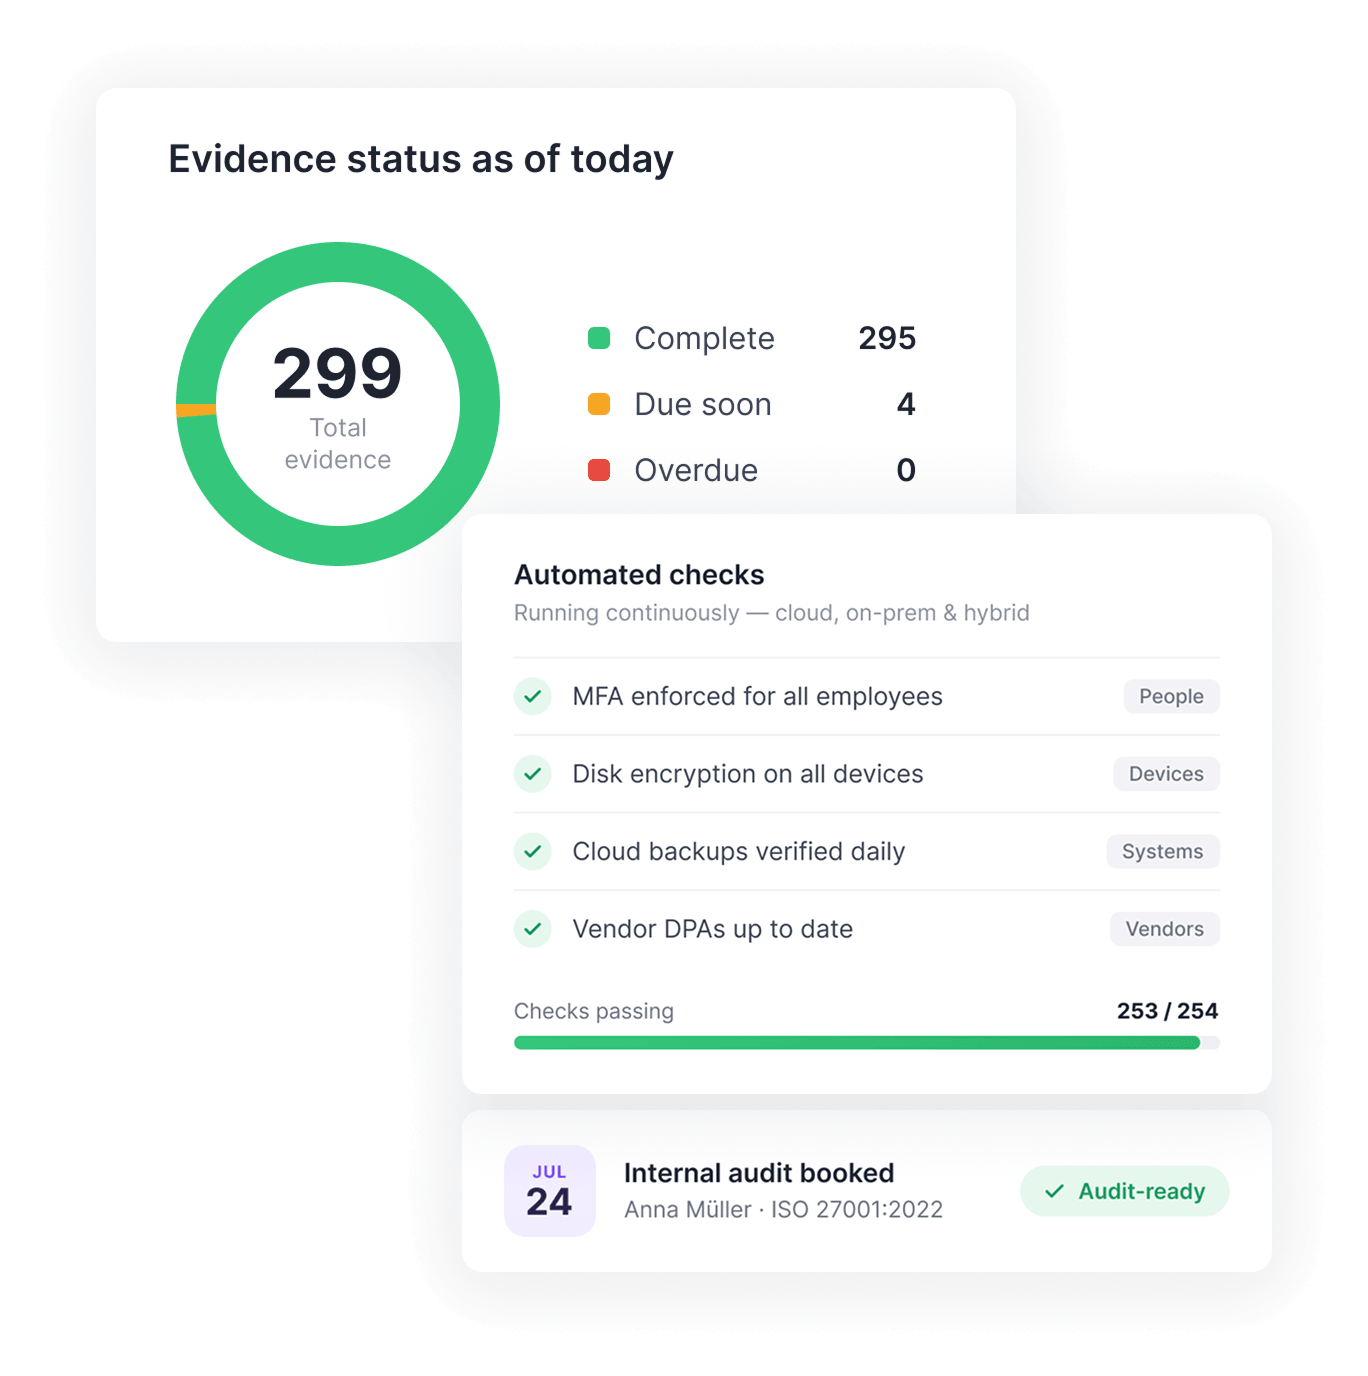
Der Secfix Audit Hub ist der Ort, an dem sich Ihr Team auf ein Audit vorbereitet und an dem Ihre Prüferin oder Ihr Prüfer es überprüft. Gewähren Sie strukturierten, reinen Lesezugriff genau auf die Nachweise, Richtlinien und Kontrollen, die für die Stichprobenprüfung benötigt werden.
Kein Exportieren von Screenshots, kein Nachjagen von Dateien per E-Mail und kein Warten, bis jemand die Zugriffsüberprüfung des letzten Quartals wiederfindet. Der Audit-Tag wird mit Prüfen verbracht, nicht mit Rekonstruieren.

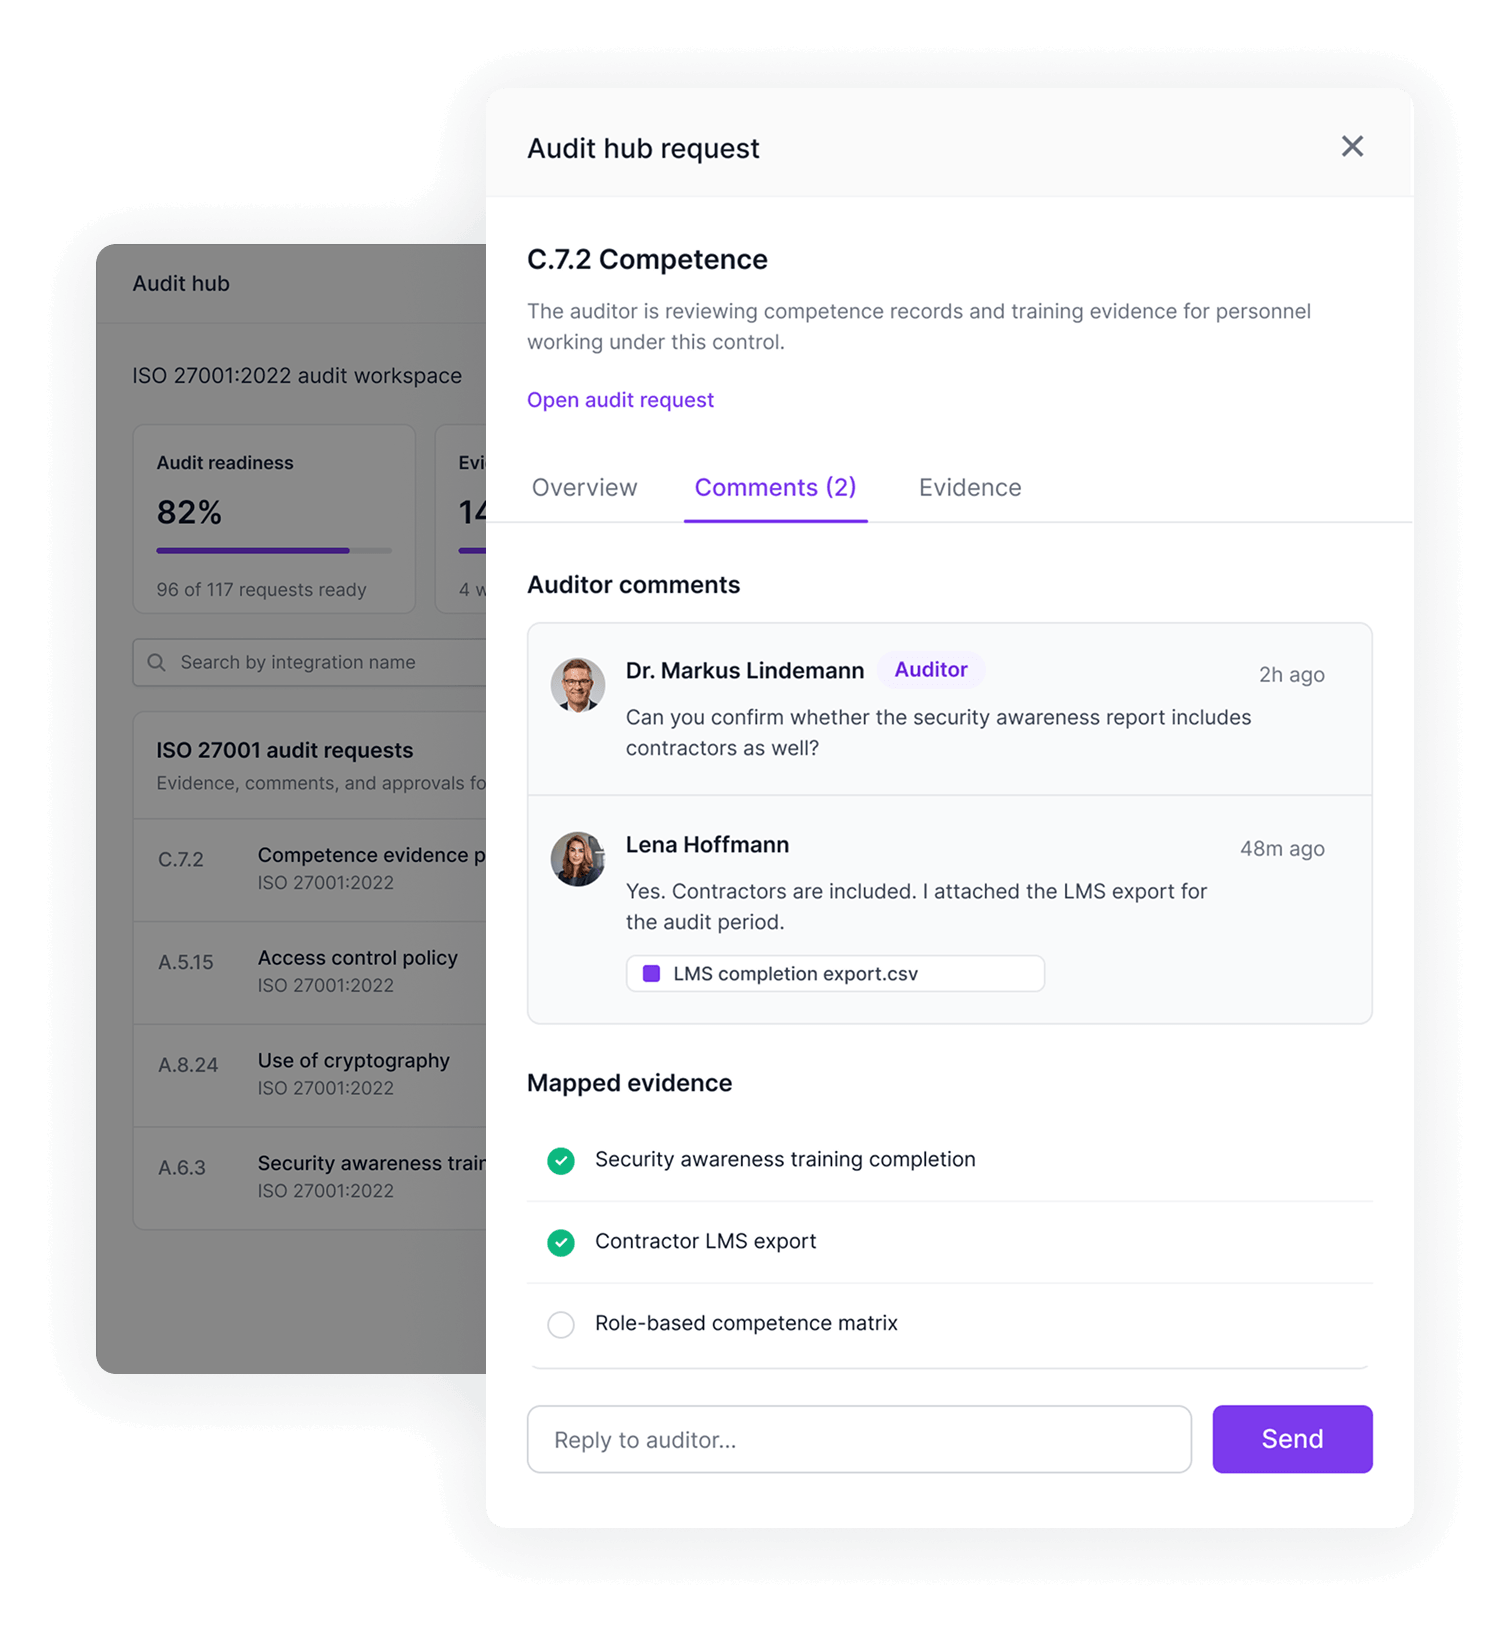
Verfolgen Sie alle Feststellungen von der internen Revision bis zur Rezertifizierung.
Jede Abweichung (Non-Conformity) und jedes Verbesserungspotenzial wird erfasst, einer verantwortlichen Person zugewiesen und bis zum Abschluss nachverfolgt. Secfix führt zunächst Ihr internes Audit durch, sodass Sie Feststellungen beheben, bevor die externe Prüferin oder der externe Prüfer sie sieht.
Von Stage 1 und Stage 2 über die jährlichen Überwachungsaudits bis zur Rezertifizierung führt derselbe Hub Ihre Historie durchgängig fort.
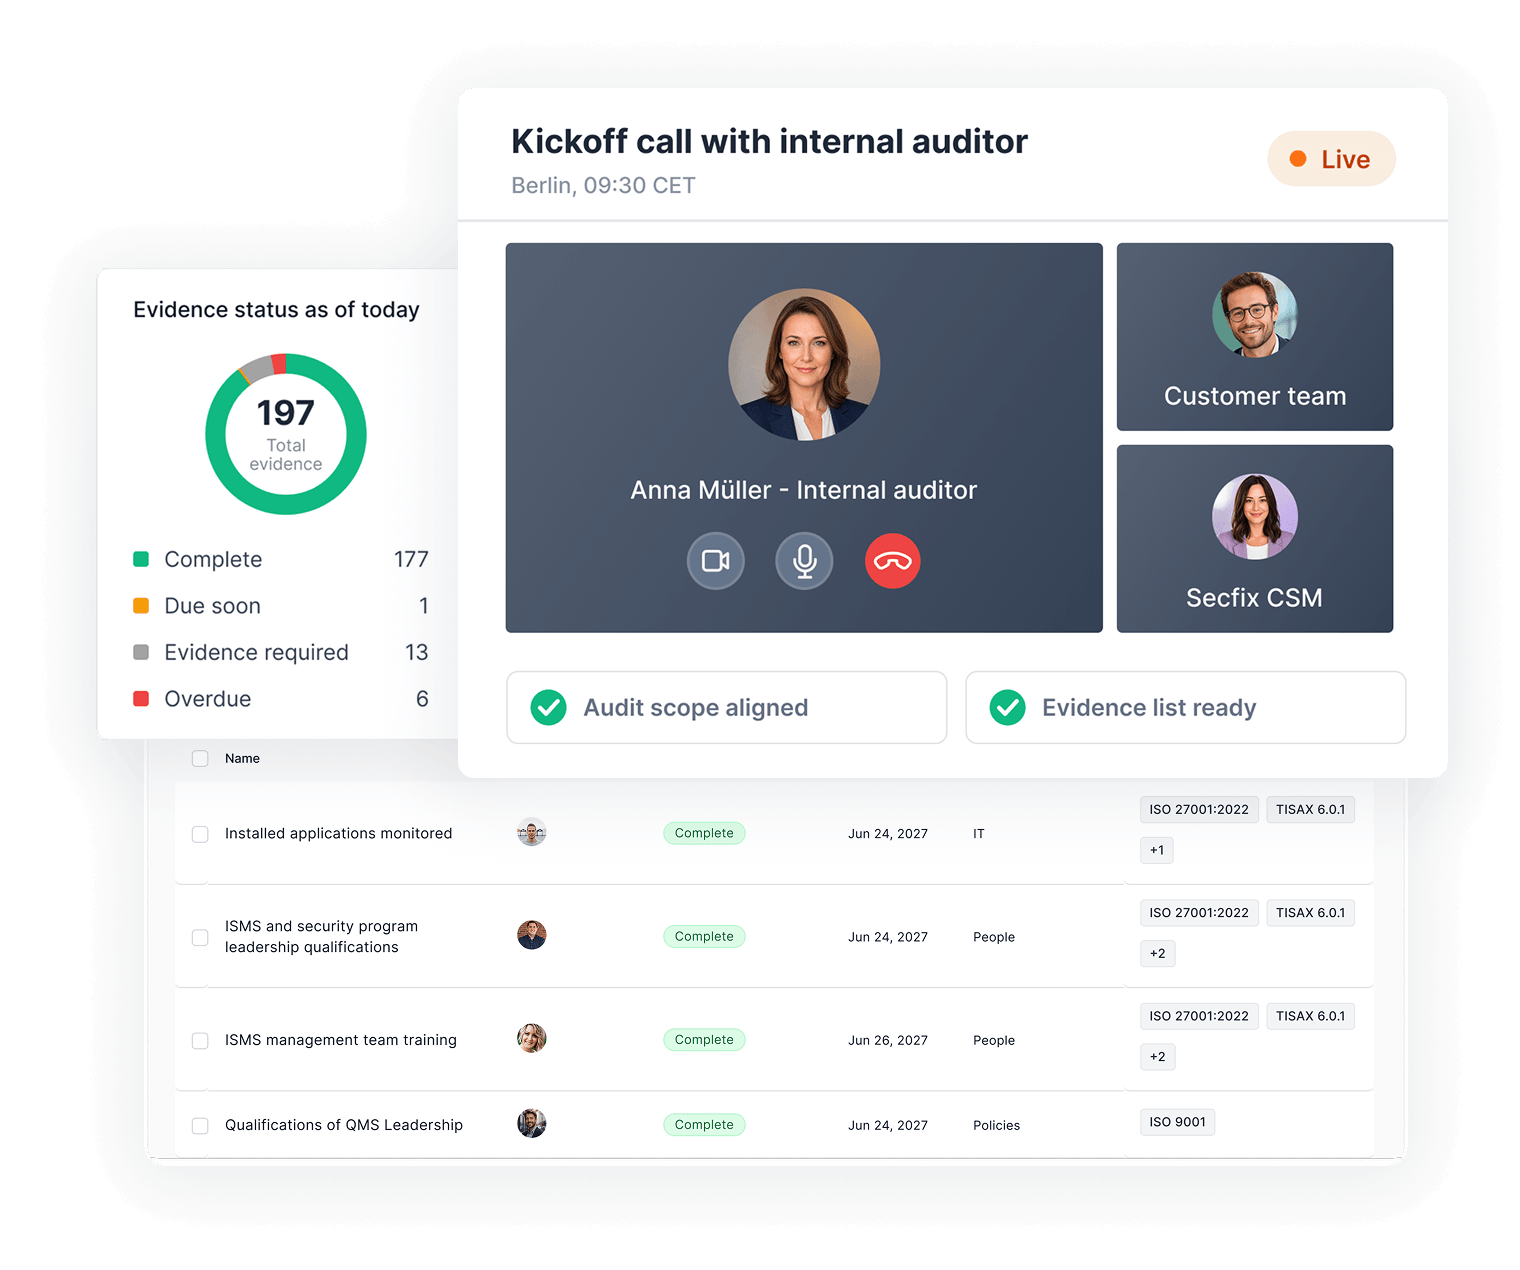
Bleiben Sie das ganze Jahr über auditbereit und nicht nur in der letzten Woche davor.
Compliance endet nicht mit der Ausstellung des Zertifikats. Secfix erfasst Nachweise fortlaufend und kennzeichnet, was bald fällig oder überfällig ist, sodass Auditbereitschaft zur festen Gewohnheit wird statt zu einem Last-Minute-Sprint.
Über 250 automatisierte Prüfungen laufen über Ihre Systeme, Mitarbeitenden, Endgeräte und Dienstleister – unabhängig davon, ob diese in der Cloud, On-Premises oder in einer Mischung aus beidem betrieben werden. Wenn die Prüferin oder der Prüfer einen Termin bucht, sind Sie bereits vorbereitet.
Was unsere Kunden über Secfix sagen

Die Plattform gab uns eine Struktur und Reife, die wir allein nicht hätten erreichen können. Ohne sie hätte der Prozess Jahre gedauert und ein Erfolg bei unserer ersten Prüfung wäre unwahrscheinlich gewesen.


Secfix kombiniert Benutzerfreundlichkeit mit echter Prüfungstiefe. Für Unternehmen, die ISO 27001 wirklich leben und nicht nur ankreuzen wollen, ist es die perfekte Plattform.


Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen, ein Erfolg, den wir ohne Secfix nicht hätten erreichen können.


Für Unternehmen, die keine eigenen Ressourcen für die Einhaltung von Vorschriften und die Zertifizierung haben, bedeutet der Versuch, ISO27001 intern zu verwalten, eine unnötige Komplexität. Mit Secfix hatten wir vom ersten Tag an Struktur, Fachwissen und Vertrauen.


Die All-in-One-Plattform von Secfix hat uns von Anfang an beeindruckt, und die Professionalität und Kompetenz des Teams haben uns die Entscheidung leicht gemacht. Die Zusammenarbeit mit Secfix hat unser Sicherheitssystem gestärkt und uns geholfen, ein vertrauenswürdiger Marktführer in unserer Branche zu werden.

Die SaaS-Plattform von Secfix hat unser InfoSec-Management in den letzten zwei Jahren grundlegend verändert, alles besser organisiert und unsere Sicherheit erhöht. Das Secfix-Team bietet uns immer Hilfe an, wenn wir sie brauchen. Ihr Tool hat nicht nur unsere Sicherheitsprozesse aufgeräumt - es hat unsere Sicherheitsstärke wirklich auf die nächste Stufe gehoben.

Secfix hat das, was wie ein überwältigender Prozess aussah, unglaublich reibungslos und effizient gemacht. Die Automatisierung und der fachkundige Support waren für uns der Schlüssel zum Erfolg.


"Secfix hat uns enorm viel Zeit und Mühe erspart. Alles war bereits ausgefüllt und gut strukturiert. Wir mussten nicht mehr umständlich nach Unterlagen suchen - es war alles da, übersichtlich geordnet."


"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


Secfix hat meine Erwartungen in jeder Hinsicht übertroffen. Die Erstellung von Sicherheitsrichtlinien war denkbar einfach. Mit Secfix die ISO 27001-Anforderungen zu erfüllen, hat die Art und Weise, wie MIXMOVE größere Unternehmen als Kunden gewinnen kann, grundlegend verändert. Das Customer Success Team hat sich als äußerst wertvolle Unterstützung erwiesen. Fragen werden unglaublich schnell beantwortet. Es ist sehr beruhigend zu wissen, dass wir uns jederzeit auf das Team verlassen können.

"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten.


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was ist ein Audit-Hub?
Ein Audit-Hub ist ein zentraler Ort, an dem sich ein Unternehmen auf ein Sicherheitsaudit vorbereitet und an dem die Prüferin bzw. der Prüfer es überprüft. Er bündelt Nachweise, Richtlinien, Kontrollen und Feststellungen in einer Ansicht und gewährt der Prüferin bzw. dem Prüfer strukturierten Zugriff, um Stichproben direkt einzusehen. Der Secfix Audit Hub deckt interne Audits, externe Zertifizierungsaudits und Überwachungsaudits in einem einheitlichen Workflow ab.
Kann mein Wirtschaftsprüfer direkt auf die Secfix-Plattform zugreifen?
Ja. Sie können Ihrer Prüferin oder Ihrem Prüfer strukturierten, reinen Lesezugriff auf die Nachweise, Richtlinien, Kontrollen und das Risikoregister gewähren, die für die Prüfung benötigt werden. Sie sehen den aktuellen Status und den Verlauf, ohne etwas ändern zu können – das erspart das Hin und Her beim Exportieren und Versenden von Screenshots per E-Mail. Der Zugriff funktioniert sowohl für deutschsprachige als auch für englischsprachige Prüfer:innen.
Funktioniert Secfix auch, wenn wir nicht nur Cloud-Systeme, sondern auch lokale Systeme betreiben?
Ja. Secfix unterstützt Unternehmen, die On-Premises-Server, virtuelle Maschinen in Rechenzentren oder eine Mischung aus Cloud- und lokalen Systemen betreiben. Kontrollen und Prüfungen decken Microsoft 365, Personio, Endgeräte und physische Dienstleister ab – nicht nur Cloud-Infrastruktur. Das eignet sich für Mid-Market-Teams, die nicht vollständig in der Cloud aufgebaut sind.
Was geschieht nach der Zertifizierung, und was sind Überwachungsaudits?
Ein ISO-27001-Zertifikat ist drei Jahre gültig, wobei jedes Jahr ein Überwachungsaudit (Surveillance Audit) bestätigt, dass das ISMS weiterhin gepflegt wird. Secfix hält die Nachweiserfassung und Kontrollen zwischen den Audits durchgehend aktiv, sodass jedes Überwachungsaudit und die Rezertifizierung im dritten Jahr aus einer vorbereiteten Position heraus starten, statt in letzter Minute zusammengestellt werden zu müssen.
Brauchen wir einen internen CISO, um ein Audit zu bestehen?
Nein. Viele KMU erreichen die Zertifizierung ohne eine:n CISO in Vollzeit. Secfix kombiniert die Plattform mit einer festen Customer Success Managerin bzw. einem festen Customer Success Manager sowie internen Compliance-Expert:innen; für Teams, die Sicherheit und Compliance vollständig an Secfix übergeben möchten, steht zusätzlich CISOaaS zur Verfügung.
Erste Schritte mit Audit Hub
Bereiten Sie Ihre Nachweise einmal vor, gewähren Sie Ihrer Prüferin oder Ihrem Prüfer einen reinen Lesezugriff und besprechen Sie alles gemeinsam an einem Ort.