
Jede Kontrolle mit dem Nachweis verknüpft, der sie belegt
Secfix ordnet jede Kontrolle dem Nachweis zu, den Ihre Prüferin oder Ihr Prüfer benötigt, und erfasst und verfolgt diesen Nachweis anschließend über Ihre Systeme, Mitarbeitenden, Endgeräte und Dienstleister hinweg.
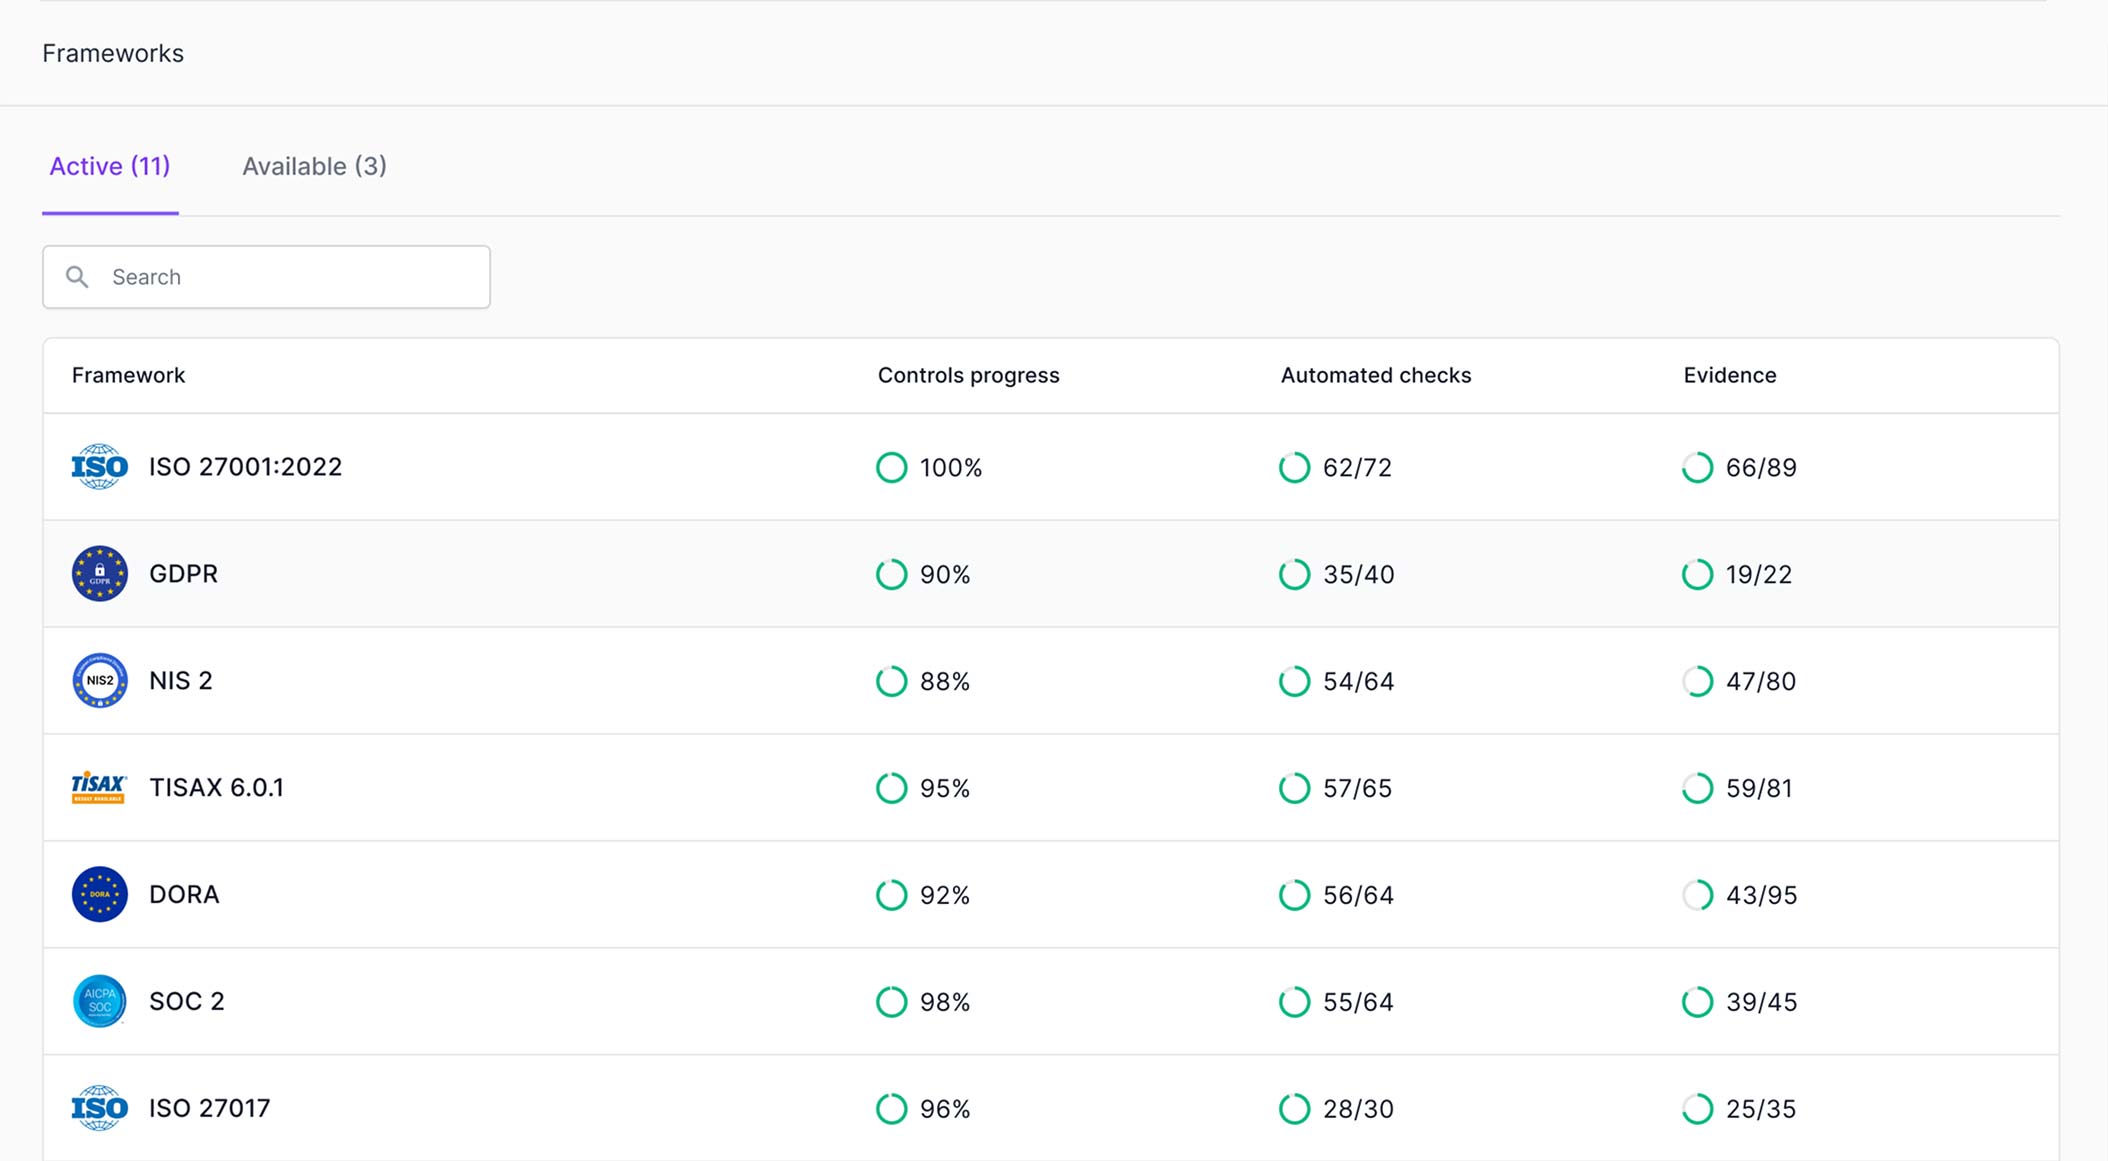



Alle Kontrollen an einem zentralen Ort
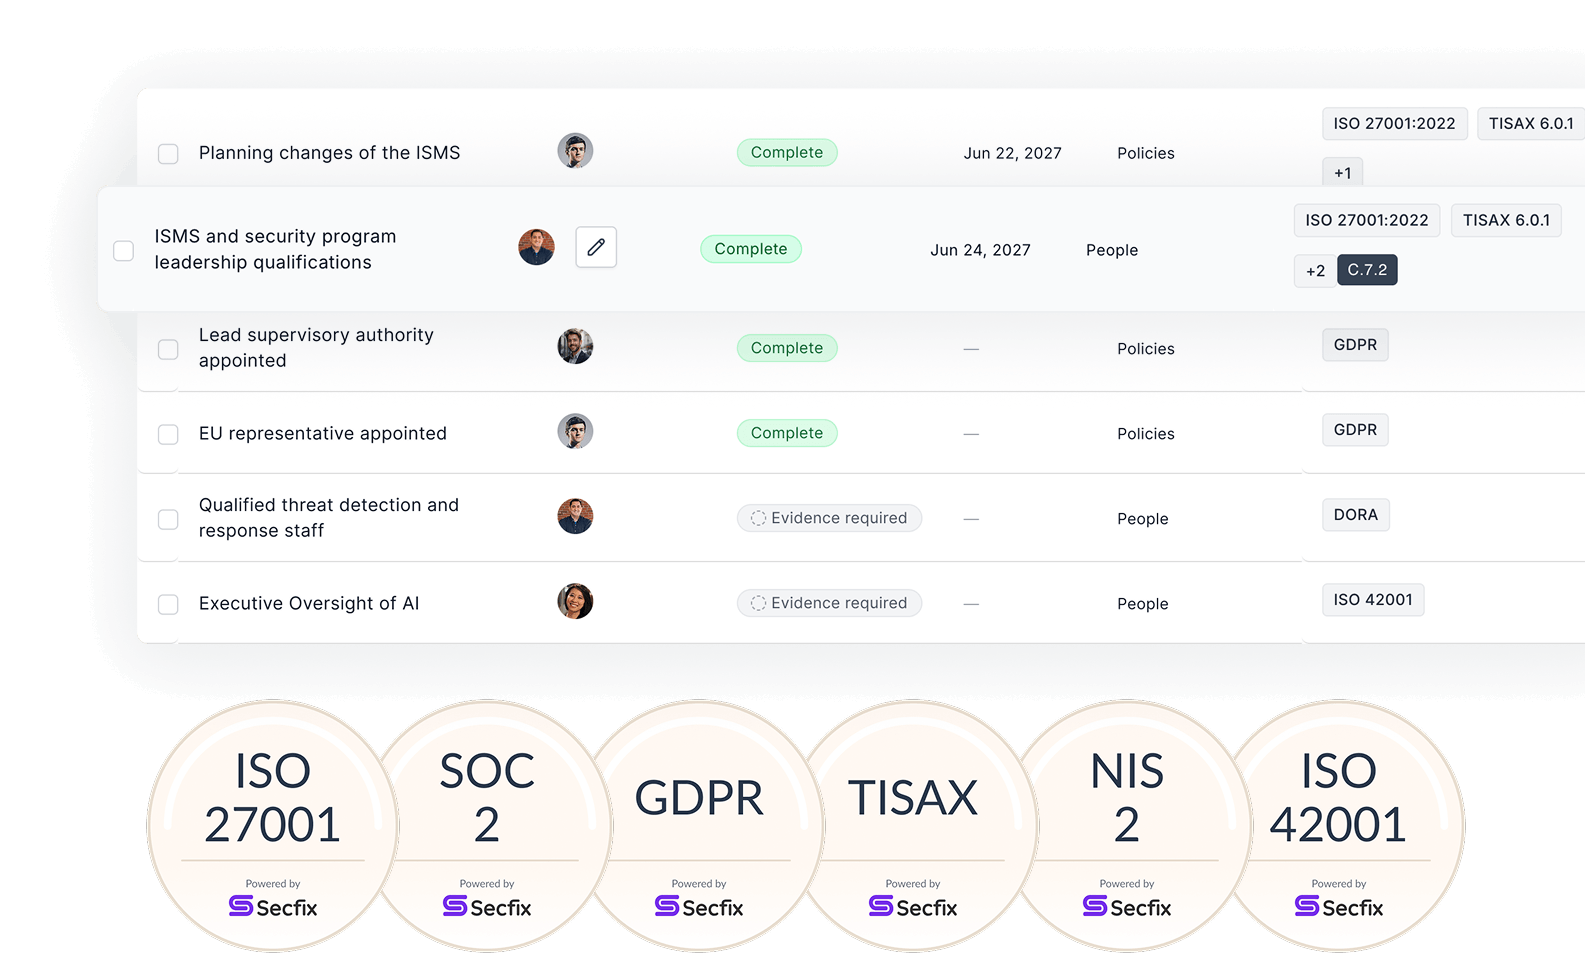
Secfix bringt über 100 vorgefertigte Kontrollen mit, die bereits über ISO 27001, SOC 2, TISAX, NIS 2, DSGVO, ISO 42001, EU AI Act und weitere Frameworks hinweg zugeordnet sind. Markieren Sie, was für Ihr Unternehmen zutrifft, und schließen Sie aus, was nicht zutrifft – mit der Begründung, die Ihre Prüferin oder Ihr Prüfer erwartet, sodass Ihre Statement of Applicability fortlaufend entsteht.
Jede Kontrolle ist mit dem genauen Nachweis verknüpft, der sie belegt. Sie wissen jederzeit, was gilt und was dies belegt.

Erfassen Sie den Nachweis einmal. Nutzen Sie ihn überall wieder.
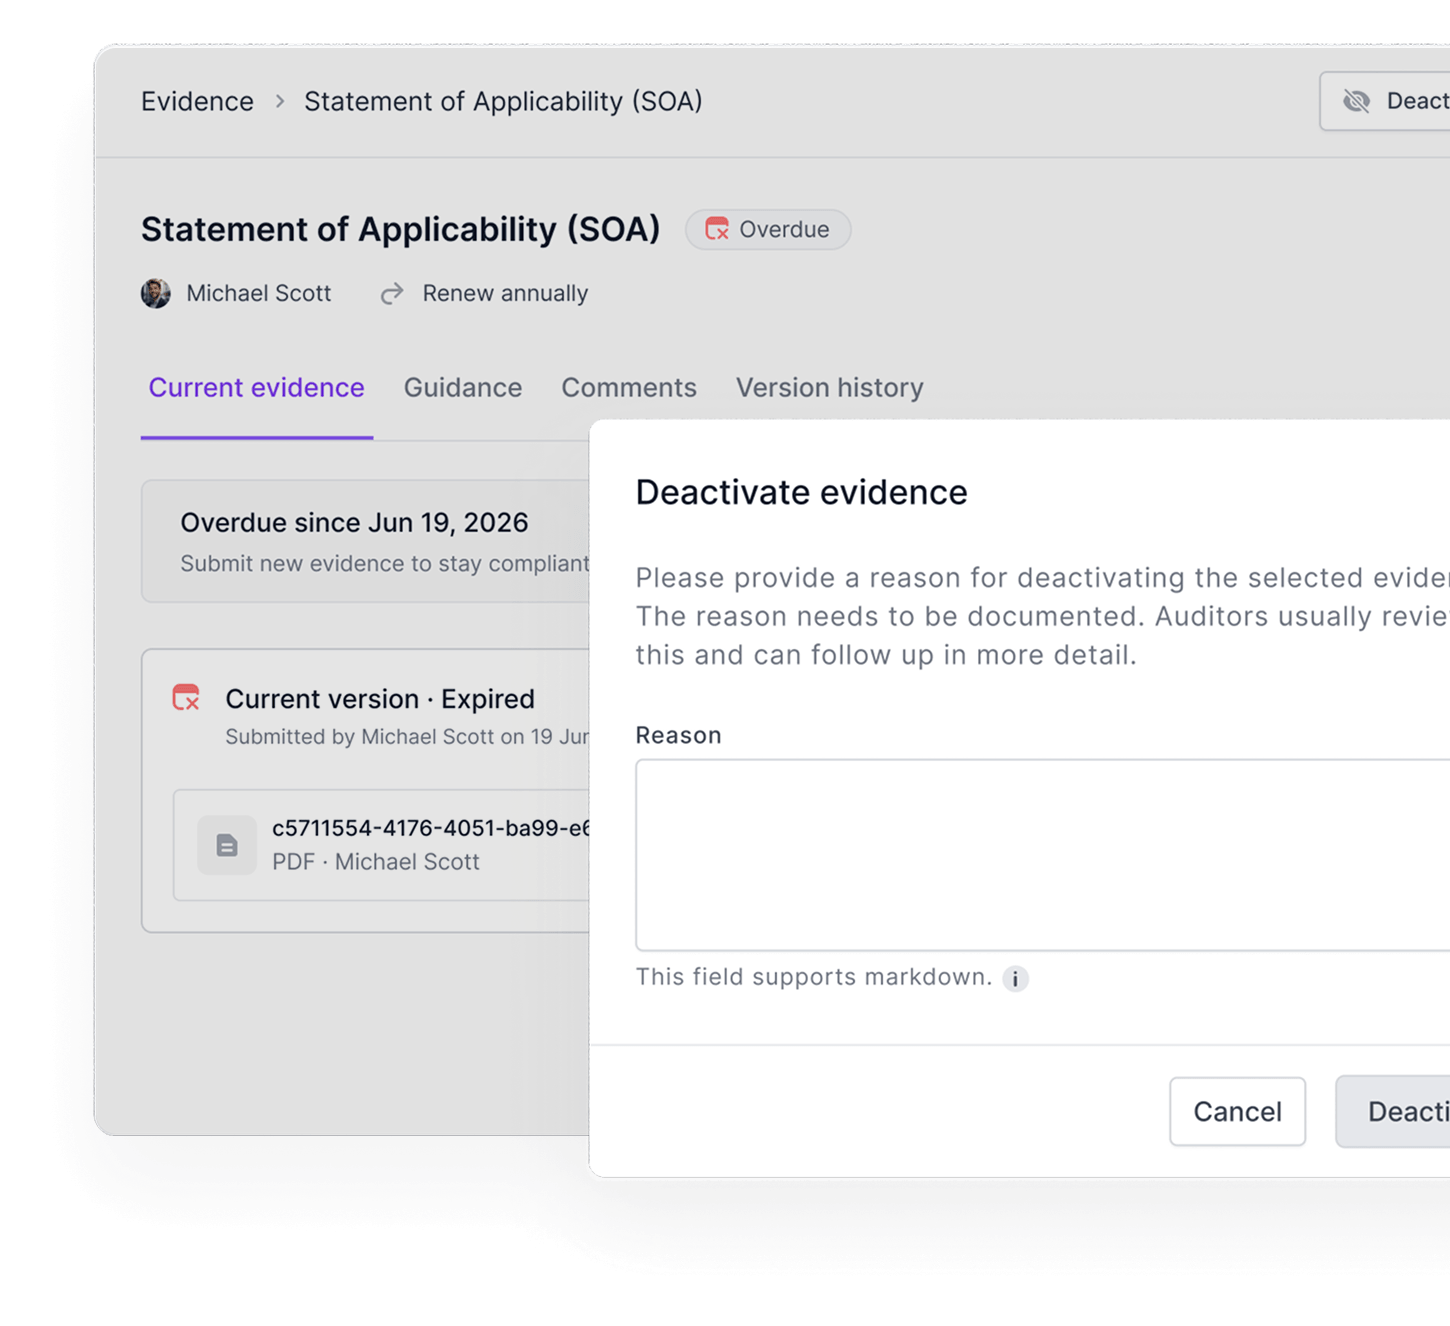
Laden Sie die Dokumente und Aufzeichnungen, die jede Kontrolle belegen, einmalig hoch: unterzeichnete Richtlinien, Zugriffsüberprüfungen, Lieferantenverträge, Anbieterzertifikate, Schulungsnachweise, Endgeräteprüfungen. Bei jedem Element ist erkennbar, wer dafür verantwortlich ist, wie oft es fällig wird, und es gibt klare Hinweise darauf, was Ihre Prüferin oder Ihr Prüfer erwartet.
Einmal gesammelt, wird jedes Element jedem Framework zugeordnet, das Sie einsetzen, sodass Sie nie denselben Nachweis zweimal erfassen müssen und nichts ohne Erinnerung abläuft.
Sehen Sie, was sich geändert hat. Verpassen Sie nie, was fällig ist.
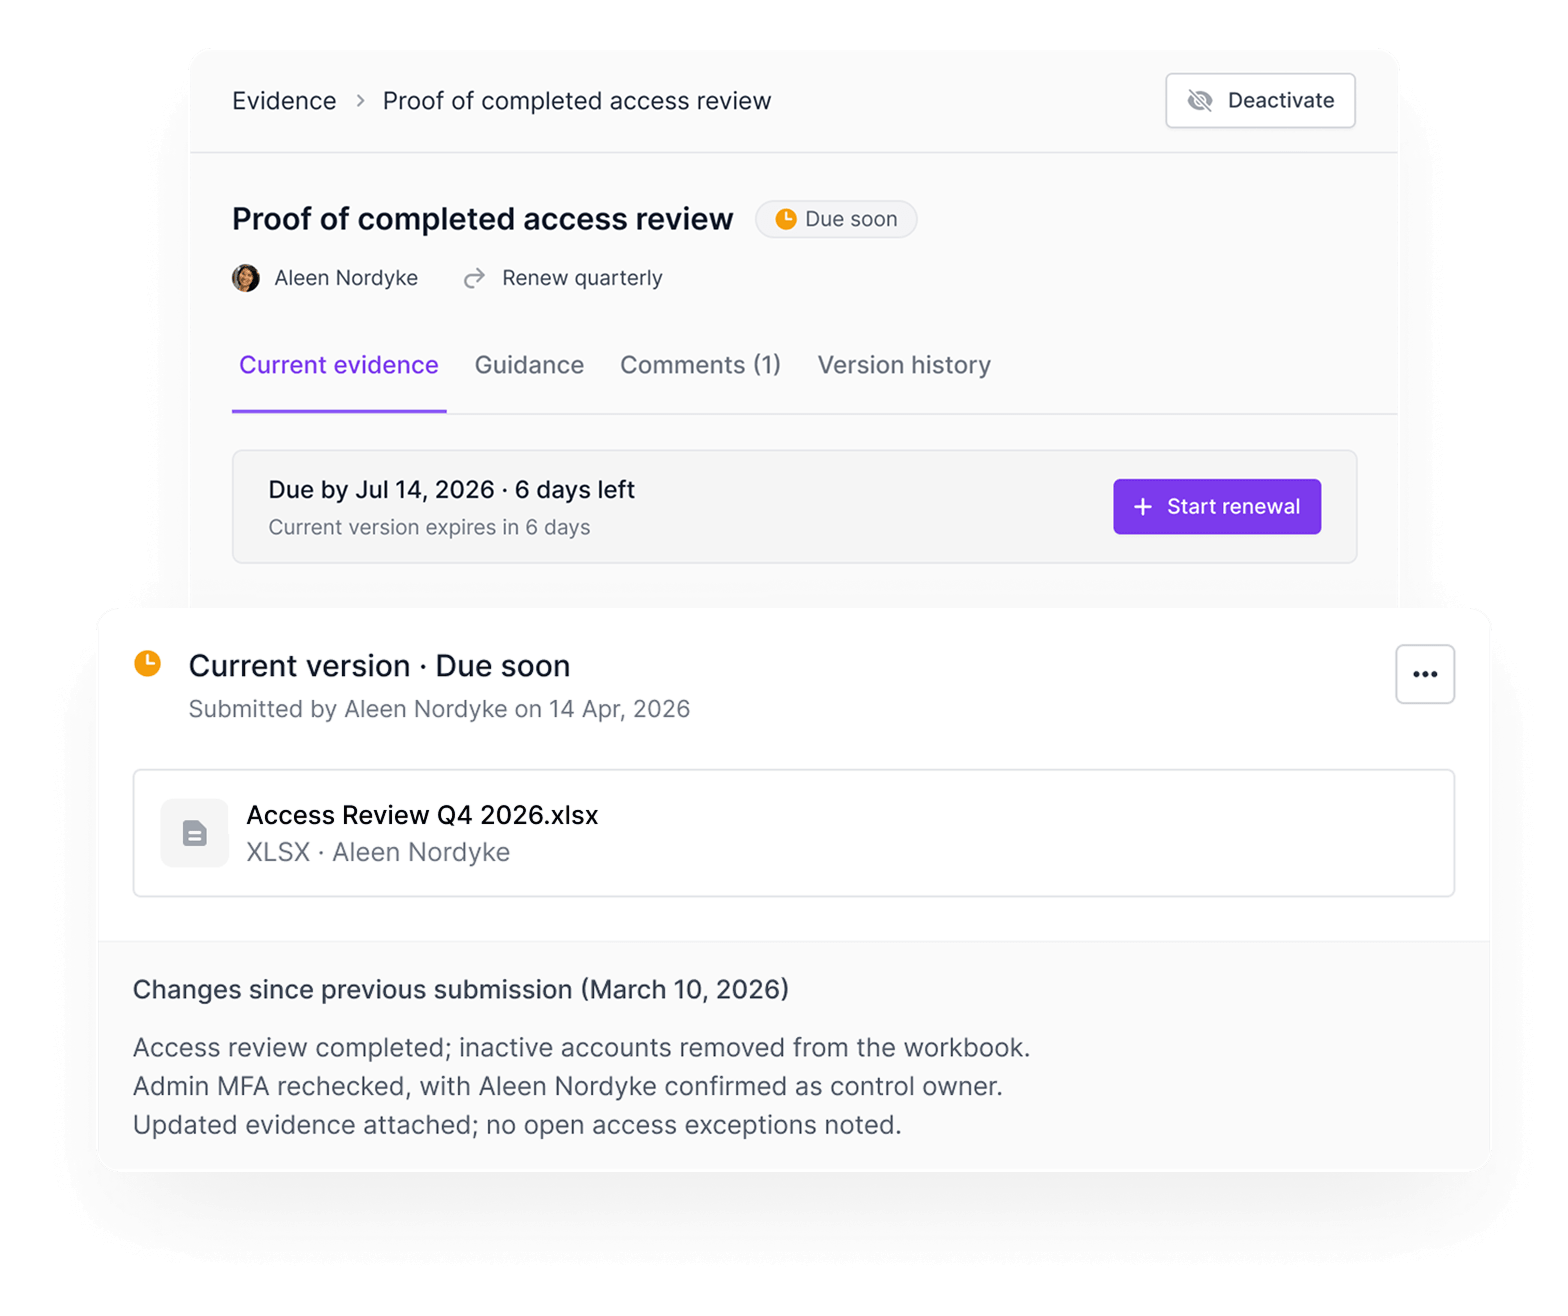
Jeder Nachweis und jede Kontrolle behält eine vollständige Versionshistorie, und CISO AI fasst in verständlicher Sprache zusammen, was sich zwischen den Versionen geändert hat, sodass Sie Aktualisierungen freigeben und Ihrer Prüferin oder Ihrem Prüfer eine klare Nachvollziehbarkeit zeigen können, ohne jede Zeile lesen zu müssen.
Secfix benachrichtigt jede verantwortliche Person, sobald deren Nachweis fällig wird, sodass Zugriffsüberprüfungen, Zertifikate und Bestätigungen aktualisiert werden, bevor sie ablaufen. Nichts geht verloren, und Sie bleiben das ganze Jahr über auditbereit.
Was unsere Kunden über Secfix sagen

"Secfix hat es uns ermöglicht, die ISO 27001-Zertifizierung schnell und effizient zu erreichen. Ein Erfolg, den wir ohne Secfix nicht hätten erreichen können."


"Ich würde Secfix ohne zu zögern weiterempfehlen. Secfix hat unsere Reise zur ISO 27001-Zertifizierung nahtlos und schnell gemacht. "


"Die Kombination aus einer intuitiven Plattform und einem kompetenten Team machte Secfix zum idealen Partner für die Zertifizierung von Tanso."


"Secfix ist mehr als nur eine Software - es ist ein Partner, der uns durch den gesamten Prozess führt. Secfix bot die perfekte Kombination aus der richtigen Größe, einem guten Preis-Leistungs-Verhältnis und den Funktionen, die wir tatsächlich benötigten. "


"Ich empfehle Secfix jedem Unternehmen, das sein Compliance-Management vereinfachen und die Standards einhalten möchte. Die benutzerfreundliche Oberfläche von Secfix, das solide Dokumentationsmanagement und die hilfreichen Berichtsfunktionen waren der Schlüssel zu unserer erfolgreichen ISO-Zertifizierung. Für jedes Unternehmen, das seine Compliance-Bemühungen verbessern und echte Ergebnisse sehen möchte, ist Secfix ein unverzichtbares Tool."


"Ich empfehle Secfix jedem Unternehmen, das sich auf den Weg zur Einhaltung von ISO 27001 und TISAX im Bereich Datenschutz macht. Ihre Plattform und ihr engagierter Support haben den Prozess sehr viel überschaubarer gemacht. In der Tat habe ich Secfix bereits mehreren Kollegen in der Branche empfohlen.

Secfix wird auf G2 als Leader bewertet
Auf Basis von Hunderten Kundenbewertungen wird Secfix regelmäßig als Branchenführer auf G2 ausgezeichnet.
FAQs
Was sind Kontrollmaßnahmen und Nachweise gemäß ISO 27001?
Kontrollen sind die von ISO 27001 geforderten Schutzmaßnahmen zum Schutz von Informationen, etwa Zugriffsmanagement, Richtlinienbestätigung und Endgerätesicherheit. Nachweise sind die Dokumentation, die belegt, dass jede Kontrolle vorhanden ist und funktioniert. Ein ISO-27001-Audit prüft beides: dass die richtigen Kontrollen für Ihr Unternehmen gelten und dass Sie deren Wirksamkeit nachweisen können.
Was gilt als Nachweis im Rahmen einer Compliance-Prüfung?
Ein Nachweis ist jede Aufzeichnung, die zeigt, dass eine Kontrolle wirksam ist: unterzeichnete Richtlinien, Zugriffsüberprüfungen, Lieferantenverträge, Anbieterzertifikate, Schulungsnachweise und Verschlüsselungsprüfungen von Endgeräten, ergänzt durch kontinuierliche Systemprüfungen. Für die meisten KMU und Mid-Market-Unternehmen besteht der Großteil der Nachweise aus Dokumenten und Aufzeichnungen, die das Team ohnehin bereits erstellt – gesammelt an einem zentralen Ort.
Wie erfasst Secfix Compliance-Nachweise?
Secfix erfasst Nachweise auf zwei Wegen. Über 250 automatisierte Prüfungen laufen fortlaufend über Ihre verbundenen Systeme, Mitarbeitenden, Endgeräte und Dienstleister. Für alles andere laden Sie Dokumente und Aufzeichnungen einmalig hoch, und Secfix verfolgt die verantwortliche Person, die Fälligkeit und die Erwartungen der Prüferin bzw. des Prüfers. Jedes Element ist den Kontrollen zugeordnet, die es belegt.
Was ist eine Statement of Applicability (SoA)?
Eine Statement of Applicability (Erklärung zur Anwendbarkeit, SoA) listet jede Maßnahme aus Anhang A von ISO 27001 auf und dokumentiert, ob sie für Ihr Unternehmen zutrifft, einschließlich einer Begründung für alle ausgeschlossenen Maßnahmen. Sie ist eine der häufigsten Ursachen für Auditfeststellungen, wenn sie fehlt oder inkonsistent ist. Secfix erstellt Ihre SoA während der Bewertung der Kontrollen, sodass sie stets vollständig und konsistent mit Ihren Nachweisen bleibt.
Muss ich für jedes Framework dieselben Nachweise sammeln?
Nein. Secfix ordnet jeden Nachweis jedem unterstützten Framework zu, sodass Nachweise, die Sie für ISO 27001 erfassen, auch für SOC 2, TISAX, NIS 2, ISO 42001, DSGVO und weitere Frameworks gelten, sofern sich die Kontrollen überschneiden. Sie erfassen Nachweise einmalig und nutzen sie über mehrere Frameworks hinweg wieder, was den Großteil des doppelten Aufwands beim Betrieb mehrerer Zertifizierungen entfällt.
Können auch nicht-technische Teams Kontrollen und Nachweise in Secfix verwalten?
Ja. Secfix ist für KMU konzipiert, auch für solche mit wenig oder keiner Softwareentwicklung. Jede Kontrolle enthält verständliche Hinweise dazu, welcher Nachweis benötigt wird und wer ihn liefern sollte, sodass eine IT-Leitung, Office-Managerin bzw. -Manager oder das Operations-Team Nachweise ohne tiefgehende Sicherheitsexpertise erfassen können.
Was passiert, wenn ein Beweisstück seine Gültigkeit verliert?
Secfix verfolgt den Status jedes Elements als bereit, ablaufend oder fehlend und erinnert die verantwortliche Person, bevor etwas verfällt. Da Nachweise wie Zugriffsüberprüfungen und Lieferantenprüfungen regelmäßig wiederkehren, bleiben Sie so zwischen den jährlichen Audits durchgehend auditbereit – nicht nur in den Wochen davor.
Wie viel manuellen Aufwand nimmt Secfix der Nachweiserfassung ab?
Secfix reduziert den manuellen Compliance-Aufwand um bis zu 90 %. Kontinuierliche Prüfungen sammeln wiederkehrende Nachweise automatisch, vorgefertigte Kontrollen und Vorlagen nehmen Ihnen das Rätselraten ab, und ein zentraler Ort ersetzt verstreute Dateien und Tabellen. Dies basiert auf über 1.000 Audits, die Secfix europaweit begleitet hat.
Machen Sie Ihre Nachweise auditbereit
Ordnen Sie jede Kontrollmaßnahme den entsprechenden Belegen zu und halten Sie diese für Ihren Prüfer bereit.