Alle Ressourcen
Kurze, praxisnahe Ressourcen für CEOs, Security- und Sales-Teams, die Deals mit Compliance-orientierten Kunden abschließen müssen.

Effiziente Aufgabenzuweisung und -verantwortung nach ISO 27001 Audit-Findings
Optimierung der Konformität: Effektive Aufgabenzuweisung bei ISO 27001-Audits

Integration der Prüfungsergebnisse in den Plan für Abhilfemaßnahmen
Lernen Sie, wie man Prüfungsergebnisse integriert, Ursachen beseitigt und eine Kultur der kontinuierlichen Verbesserung fördert.

Durchführung eines internen ISO 27001 Audits
Interne Audits nach ISO 27001 meistern: Wichtigkeit und Management-Ansatz

Die Bedeutung der Managementprüfung in ISO 27001
Verstehen Sie die zentrale Rolle, Bedeutung und Notwendigkeit von ISO 27001 Management Reviews!
Wie man überzeugende Ausschlussargumente im Statement of Applicability (SOA) formuliert
Formulierung der Ausschlussgründe für SOA

Identifizierung nicht anzuwendenden Kontrollen im Statement of Applicability (SOA)
Beherrschung der Ausschlussmethode in Ihrer Beitrittserklärung

Die Rolle der Zugangsverwaltung in ISO 27001
Die Zugangsverwaltung ist der Schlüssel zu ISO 27001, da sie den Benutzerzugang sichert und die Daten schützt.


Webinar: ISO 27001 Audit Unplugged: Alles, was Sie schon immer einen Auditor fragen wollten
Alles, was Sie schon immer einen ISO 27001 Auditor fragen wollten. Unser CISO Branko und GRSee Lead Auditor Amir zeigen beide Seiten des Audits. Sie erfahren:
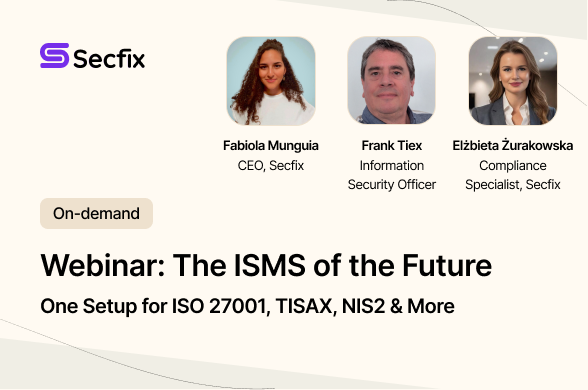
Webinar: Das ISMS der Zukunft: Ein Setup für ISO 27001, TISAX, NIS2 & mehr
Erfahren Sie, wie Sie ein einziges ISMS aufbauen, das ISO 27001, TISAX, NIS2 und weitere Compliance-Anforderungen abdeckt. Außerdem berichtet Secfix-Kunde Frank aus erster Hand von seinem Weg zur erfolgreichen Zertifizierung. Das erwartet Sie:
Webinar: Was ist ISO 27001 und warum benötigen FinTechs dieses Framework?
Erfahren Sie, wie FinTechs mit ISO 27001 beginnen können. Unser Gastredner Diogo Guerner von Blaze Information Security wird Beispiele aus der Praxis vorstellen und Ihnen zeigen:
Webinar: ISO 27001 für Remote-Teams
Wir haben mit Deel zusammengearbeitet, um die Geheimnisse der Datensicherheit und Compliance in einer Welt der Remote-Arbeit zu enthüllen. Gemeinsam werden wir uns auf folgende Themen konzentrieren:

Webinar: Wann und warum benötigen Start-ups ISO 27001?
Die Erlangung einer ISO 27001-Zertifizierung ist ein langwieriger und aufwendiger Prozess. Wann und warum sollte sich Ihr Unternehmen nach ISO 27001 zertifizieren lassen? Wir gehen auf diese Themen ein:
Live-Demo: Automatisieren Sie Ihre Compliance und beschleunigen Sie Ihr Unternehmenswachstum
Erfahren Sie, warum die Einhaltung von Vorschriften für das Wachstum Ihres Unternehmens von entscheidender Bedeutung ist und wie die Automatisierung diesen zeitraubenden Prozess vereinfachen kann. In dieser 60-minütigen Live-Produktdemo werden wir Folgendes behandeln:
ISO 27001 Guide für Startups
Alles, was Start-ups und Scale-ups für die ISO 27001-Zertifizierung benötigen
TISAX-Leitfaden für Automobilzulieferer
Was Automobilzulieferer für TISAX benötigen: Assessment Levels, den VDA-ISA-Katalog und die Vorbereitung auf Ihr TISAX-Label.
Projektplan für ISO 27001
Ein sofort einsetzbarer ISO-27001-Projektplan mit allen Phasen, Verantwortlichkeiten und Meilensteinen – vom Projektstart bis zum erfolgreich bestandenen Audit.
ISO 27001 Guide für KMU
Was eine ISO-27001-Zertifizierung für Unternehmen mit 10 bis 250 Mitarbeitenden tatsächlich umfasst: Geltungsbereich, Maßnahmen, Kosten und die Vorbereitung auf das Audit.