
Management review: turn risk registers into decisions
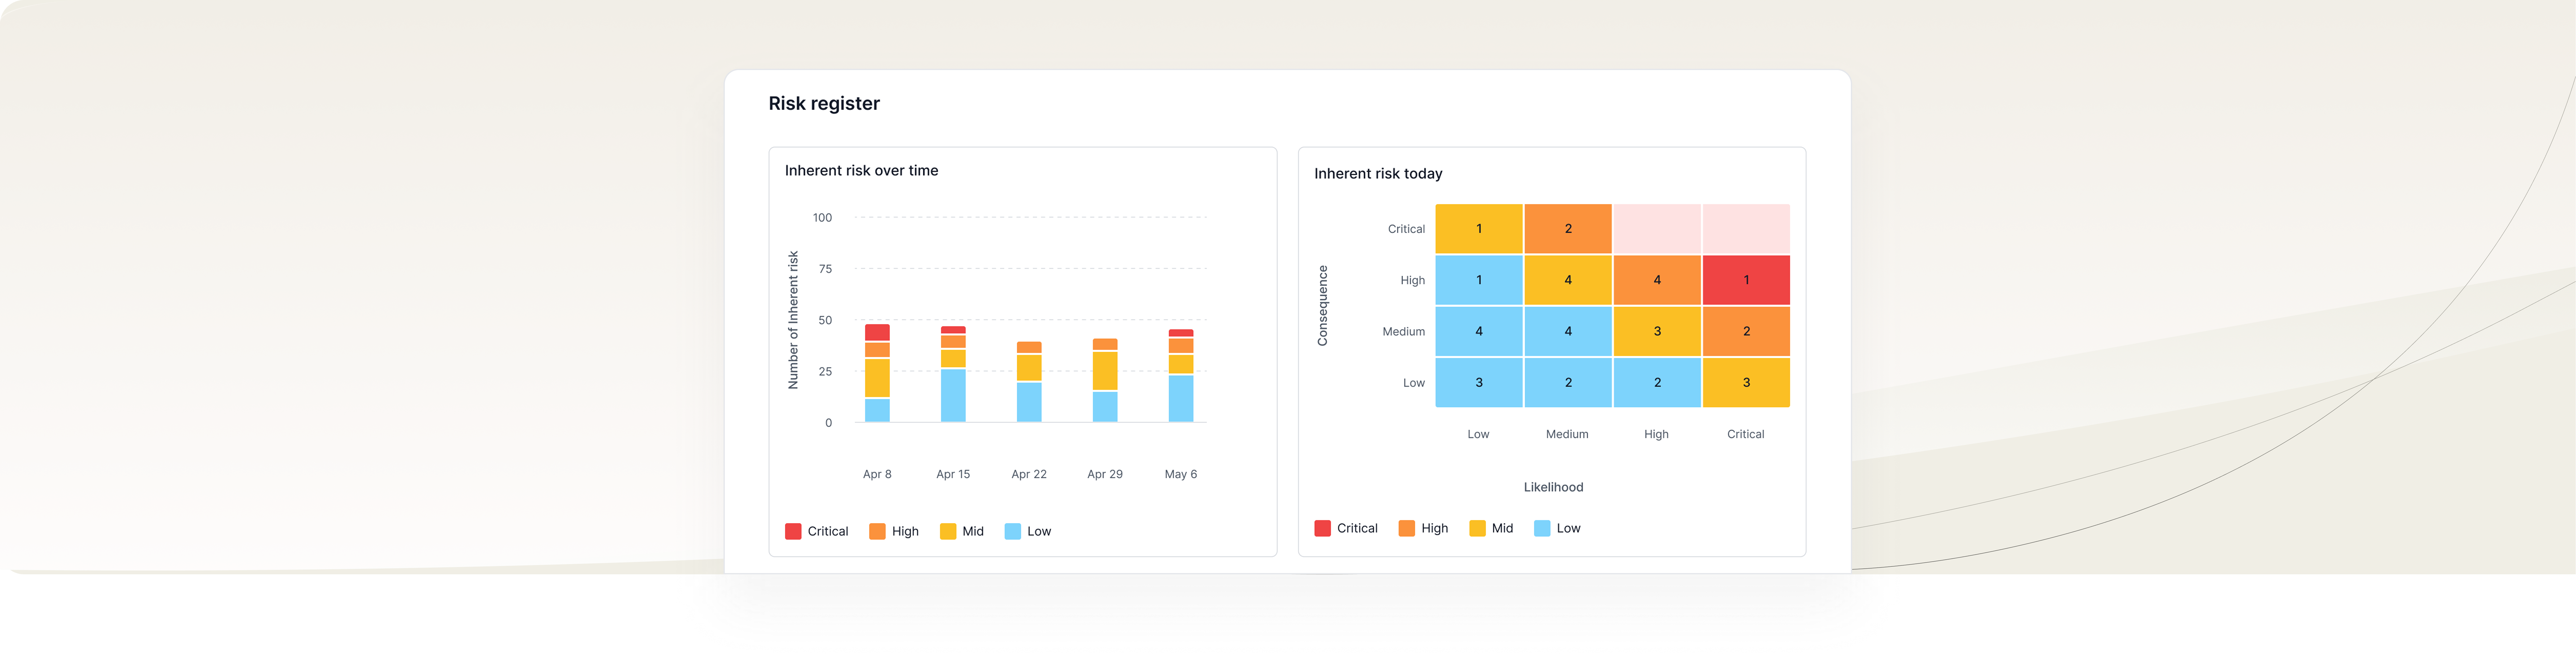
NIS 2 moved accountability for cybersecurity risk onto the management body. In many mid-market organizations, the risk register still lives mostly inside the security team: scored, treated and reviewed by people who cannot approve budget or accept exposure on behalf of the company. Auditors and, under NIS 2, supervisory authorities increasingly look at exactly that gap.
The good news is that you already own the machinery. ISO 27001 gives you the risk assessment process in Clause 6.1.2, the risk owner role, and the management review in Clause 9.3. The practical approach is to reuse those building blocks instead of standing up a parallel NIS 2 governance process. This guide shows how to convert register entries into priorities, named owners and follow-up actions that leadership can actually decide on.
Der Handlungsdruck ist hoch, doch die Umsetzung bleibt uneinheitlich. Laut der Agentur der Europäischen Union für Cybersicherheit nannten 70 % der Organisationen die Einhaltung regulatorischer Anforderungen als wichtigsten Treiber für Investitionen in Cybersicherheit. Gleichzeitig gaben nur 41 % an, dass diese Investitionen ihr Risikomanagement verbessert haben (Agentur der Europäischen Union für Cybersicherheit). Höhere Ausgaben führen also nicht automatisch zu besseren Entscheidungen.
What you'll need before you start
This guide assumes an ISMS that is already operating, not one still being built. Before the first decision-ready review, make sure you have:
A populated risk register with consistent scoring, documented rationale and a named owner per entry
A documented ISO 27001 risk management approach covering criteria, acceptance thresholds and treatment options
A treatment plan linked to Annex A controls and the Statement of Applicability
A fixed management review cadence written into policy, with top management committed to attending
Clarity on which NIS 2 national transposition applies to your entity and sector
Step 1: Map your ISO 27001 risk process to NIS 2 management obligations
Start by inventorying what your ISMS already produces and checking it against the governance duties in NIS 2 Article 20 governance requirements and the risk management measures in Article 21. Most of the substance is there: the register evidences risk identification and analysis, the treatment plan evidences control selection, and the Statement of Applicability evidences justification.
The gap is rarely technical. It is evidentiary. NIS 2 expects documented proof that the management body received risk information, understood it, and acted on it. A register that is complete and current but has never been formally presented to leadership satisfies Clause 6.1.2 and leaves Article 20 exposed.
Build a short mapping sheet: each NIS 2 obligation on one side, the existing ISMS artifact on the other, and a gap flag where no artifact demonstrates management involvement. Expect your gaps to cluster around training for the management body, documented decisions, and escalation thresholds. For the detail of what the directive expects operationally, work through the cybersecurity risk management measures under NIS 2 alongside your Annex A mapping.
Step 2: Assign a risk owner as the bridge between security and leadership
Name a single risk owner at leadership level who is accountable for bringing risk upward. In mid-market organizations this is typically the CEO, the COO, or a designated leadership person who owns policies, risk and GRC. Security remains the analytical engine. The risk owner is the translation layer.
Diese Rolle umfasst zwei zentrale Aufgaben. Erstens: Risiken einordnen. Ein Eintrag im Risikoregister über nicht regelmäßig erneuerte Zugangsdaten von Servicekonten muss in konkrete geschäftliche Auswirkungen übersetzt werden, einschließlich möglicher Kosten, regulatorischer Konsequenzen und des relevanten Zeithorizonts. Zweitens: Risiken priorisieren. Aus den zahlreichen Einträgen im Risikoregister muss herausgefiltert werden, welche Risiken in diesem Quartal eine Entscheidung der Geschäftsleitung erfordern und welche im Rahmen bestehender Befugnisse operativ vom Sicherheitsteam bearbeitet werden können.
Avoid the pattern where every risk is owned by the CISO or by "IT". Auditors challenge it, and it places decision rights with someone who cannot release the budget. Security pushed from the top works; security escalated from the bottom stalls.
Step 3: Distill the risk register into a decision-ready summary
Leiten Sie nicht einfach das gesamte Risikoregister weiter. Erstellen Sie stattdessen eine einseitige, klar strukturierte Entscheidungsgrundlage, die sich auf Risiken beschränkt, bei denen tatsächlich eine Entscheidung der Geschäftsleitung erforderlich ist. Nehmen Sie für jeden Punkt vier Informationen auf:
Das Risiko aus geschäftlicher Sicht: Was kann ausfallen, wer ist betroffen und welche Kosten oder regulatorischen Konsequenzen können entstehen?
Die erforderliche Entscheidung: Risiko akzeptieren, behandeln, teilen, vermeiden oder zur weiteren Analyse eskalieren
The options and their consequences: typically two, with cost, effort and residual risk for each
Die namentlich benannte verantwortliche Person und die vorgeschlagene Frist
Strip the threat taxonomy, the likelihood arithmetic and the control identifiers. Keep them in the register where the auditor will look for them. Supplier exposure deserves a standing place on this page: third-party involvement accounted for 48% of data breaches in Verizon's 2026 Data Breach Investigations Report, up 60% from the prior year (Verizon). A concentration risk in a single critical processor is a leadership decision, not a security ticket.
Fünf bis acht Punkte lassen sich gut auf einer Seite zusammenfassen. Bei mehr Punkten wird die Managementbewertung schnell zu einer reinen Leseübung.
Step 4: Run the management review as a decision-making mechanism
Richten Sie die Agenda auf Entscheidungen statt auf Statusberichte aus. Für jeden Punkt der Zusammenfassung muss vor Ende der Sitzung ein Ergebnis dokumentiert sein: mit Begründung akzeptiert, mit Budget und Frist behandelt, mit einer konkret benannten Gegenpartei geteilt, vermieden oder mit einem definierten nächsten Analyseschritt eskaliert.
Abschnitt 9.3 verlangt bereits, dass die Managementbewertung bestimmte Eingaben berücksichtigt, darunter Veränderungen externer Rahmenbedingungen, die Wirksamkeit von Kontrollen, Auditergebnisse und Verbesserungspotenziale. Ergänzen Sie diese vorgeschriebene Agenda um konkrete Entscheidungsfragen, statt sie zu ersetzen. Auditoren prüfen regelmäßig, ob die Anzahl der durchgeführten Managementbewertungen der in Ihrer Richtlinie festgelegten Häufigkeit entspricht. Anschließend kontrollieren sie die zugehörige Dokumentation, Maßnahmen und Zusammenfassungen.
Auch die Einbindung der Geschäftsleitung lässt sich anhand anderer Zahlen bewerten. Laut dem britischen Department for Science, Innovation and Technology enthielten bei mittleren und großen Unternehmen sowie einkommensstarken gemeinnützigen Organisationen, die ihre Führungsebene über Cybersicherheit informierten, 79 % der Unternehmensberichte und 84 % der Berichte gemeinnütziger Organisationen Informationen zum Management von Cyberrisiken. Dieselbe Studie ergab, dass 43 % der britischen Unternehmen in den vergangenen 12 Monaten einen Sicherheitsvorfall oder Cyberangriff festgestellt hatten. Bei mittleren Unternehmen lag der Anteil bei 65 %, bei großen Unternehmen bei 69 % (Britisches Ministerium für Wissenschaft, Innovation und Technologie). Informationen erreichen also die Führungsebene. Die größere Herausforderung besteht darin, daraus nachvollziehbar dokumentierte Entscheidungen abzuleiten.
Step 5: Close the loop with follow-up actions and evidence
Jede Entscheidung aus der Managementbewertung muss innerhalb weniger Tage im Risikoregister und im Risikobehandlungsplan dokumentiert werden, nicht erst im nächsten Bewertungszyklus. Aktualisieren Sie die gewählte Risikobehandlungsoption, die Bewertung des Restrisikos, die verantwortliche Person, die Frist und den nächsten Überprüfungstermin. Bei akzeptierten Risiken müssen außerdem der Name der Person, die das Risiko akzeptiert hat, und das Datum der Akzeptanz dokumentiert werden.
Retain three evidence artifacts per cycle: the signed minutes, the decision log, and the updated register entries showing the change. Together these demonstrate ongoing management involvement under both ISO 27001 Clause 9.3 and NIS 2 Article 20. Keeping the register, treatment plans and policy sign-offs in one system rather than scattered spreadsheets makes this reconstructable months later, which is the problem Secfix, the compliance automation platform, is built to solve.
Vollständigkeit ist entscheidend, denn nur teilweise umgesetzte Programme sind eher die Regel als die Ausnahme. Laut PwC gaben lediglich 2 % der befragten Führungskräfte an, dass ihr Unternehmen in allen untersuchten Bereichen Maßnahmen zur Cyberresilienz umgesetzt hat (PwC).
Fehlerbehebung: Wo es häufig hakt
Die Geschäftsleitung nickt die Zusammenfassung lediglich ab. Kürzen Sie die Zusammenfassung weiter und verlangen Sie für jeden Punkt eine dokumentierte Entscheidung. Halten Sie die Begründung im Protokoll fest, möglichst in den eigenen Worten der verantwortlichen Person. Werden alle Punkte wie vorgeschlagen genehmigt, wurden in Schritt 2 zu viele Themen als entscheidungsrelevant eingestuft.
Aus der Managementbewertung entstehen keine nachvollziehbaren Maßnahmen. Formulieren Sie die Agendapunkte bereits im Vorfeld als konkrete Entscheidungsfragen statt als allgemeine Diskussionsthemen. „18.000 für die Log-Aufbewahrung genehmigen oder die Lücke bei der Angriffserkennung bis zum dritten Quartal akzeptieren“ führt zu einer Entscheidung. Ein allgemeiner Punkt wie „Risikoupdate“ hingegen nicht.
The full register keeps reaching the management body. Enforce the gatekeeper step. The risk owner filters before escalation, and the register stays available as an annex nobody is asked to read.
Die Annahmen zum Reifegrad entsprechen nicht der Realität.. Laut Cisco erreichten 2025 weltweit nur 4 % der Unternehmen die höchste Reifegradstufe „Mature“ bei ihrer Cybersicherheitsbereitschaft (Cisco). Stellen Sie Handlungsoptionen vor, die zum tatsächlichen Reifegrad Ihres Unternehmens passen.
Die wichtigsten Erkenntnisse
Reuse your existing register, risk owner role and management review rather than building a separate NIS 2 governance track.
Name one leadership-level risk owner who filters and translates before anything reaches the management body.
Ersetzen Sie die Weiterleitung des Risikoregisters durch eine einseitige Zusammenfassung mit den anstehenden Entscheidungen, Handlungsoptionen und Verantwortlichen.
Dokumentieren Sie für jeden Punkt der Managementbewertung eine eindeutige Entscheidung mit Frist und übertragen Sie diese noch in derselben Woche in das Risikoregister.
Keep minutes, decision logs and updated entries together as the evidence trail an auditor or regulator will request.
Häufig gestellte Fragen
Is management personally liable under NIS 2?
Under NIS 2 (Article 20), management bodies must approve the cybersecurity risk-management measures, oversee their implementation and complete training, and they can be held liable for infringements. National transpositions vary in how sanctions apply, so check your jurisdiction. In practice, the management review is where that accountability becomes documented and auditable. Comparing the changes from NIS 1 to NIS 2 shows how much the governance expectations tightened.
How often should management review risks?
ISO 27001 requires reviews at planned intervals, and Clause 8.2 requires reassessment when significant changes occur. For NIS 2 readiness, quarterly reviews give leadership enough frequency to demonstrate active oversight without the agenda degrading into a status update. Whatever cadence you set, state it in policy and hold to it: auditors count.
How does ISO/IEC 27005 help structure the risk assessment behind the review?
ISO 27001 defines what the process must achieve; ISO/IEC 27005 explains how to run it. It provides the methodology layer, including criteria, scoring approaches, scenario construction and treatment selection. That consistency is what makes the register comparable across cycles and therefore summarizable for leadership. Without it, two analysts score the same scenario differently and the summary loses credibility at the exact moment it needs it.
Next steps
Run one cycle end to end before you change anything else: map the gaps, name the risk owner, build the one-page summary, hold the review, write the decisions back. Then check whether an auditor could reconstruct the decision trail from your records alone. If reconstructing it means digging through email threads and spreadsheet versions, consolidating risk, vendors, assets and policy sign-offs into a single system is the next move to make.
Erreichen Sie ISO 27001 in wenigen Wochen, mit echten Experten an Ihrer Seite.


Kostenloses SaaS-Webinar jetzt für alle unsere Besucher geöffnet